
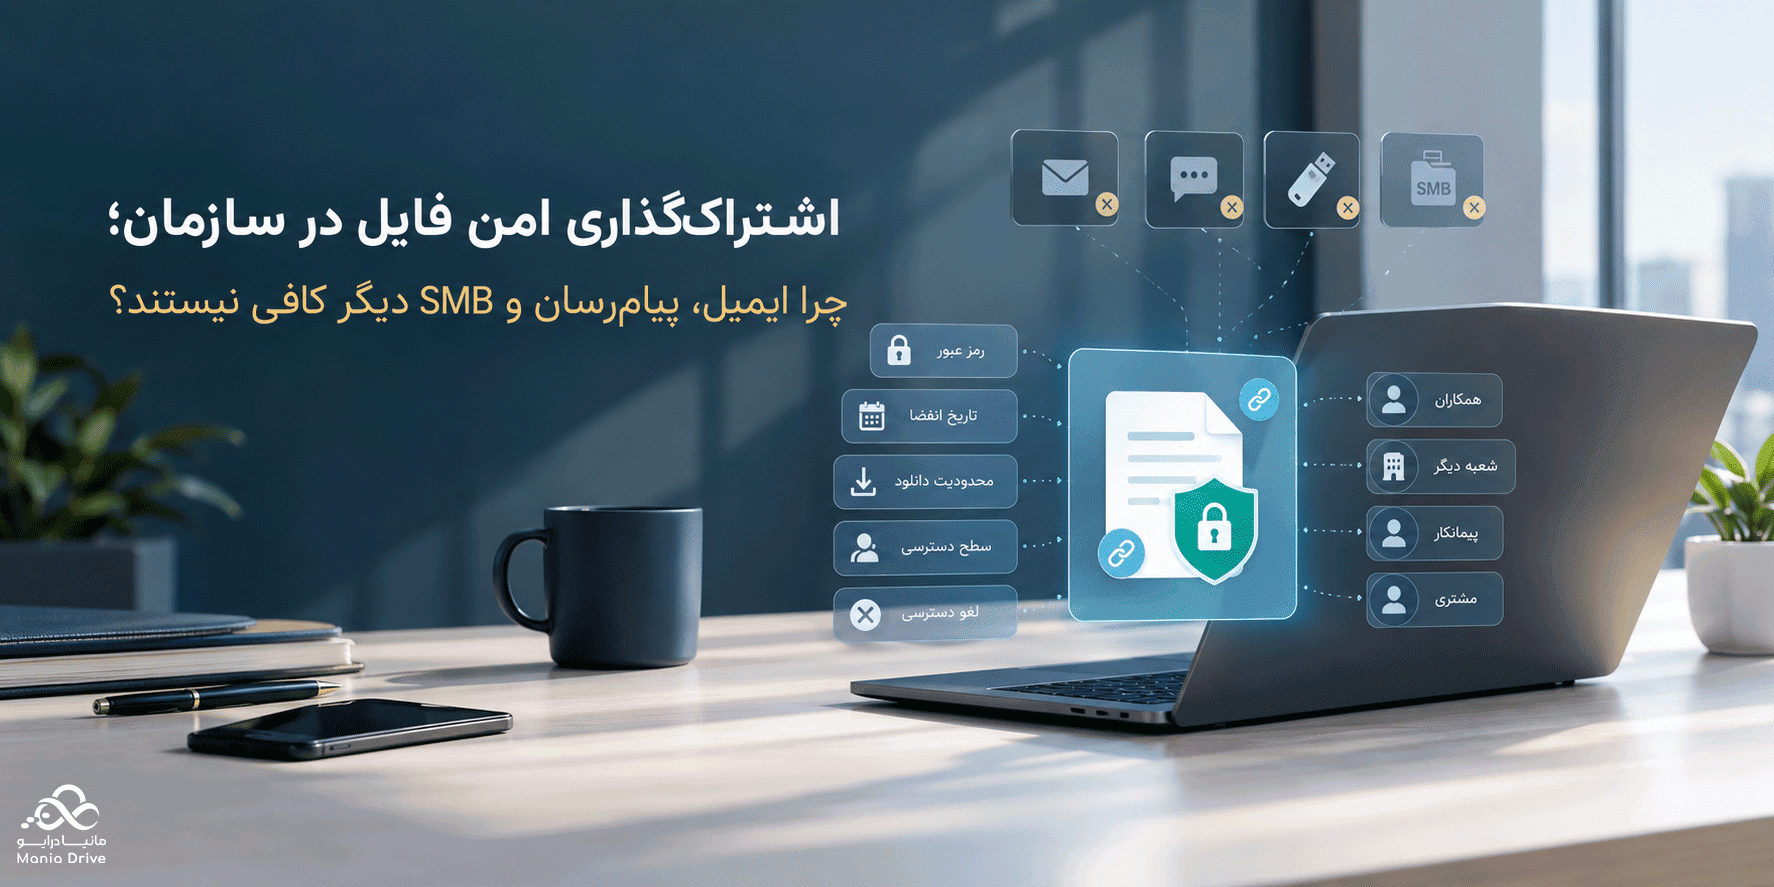
در هر سازمانی، اشتراکگذاری فایل بخشی جداییناپذیر از فعالیتهای روزمره است. یک کارمند ممکن است لازم باشد فایلی حجیم را برای همکار خود ارسال کند، سندی محرمانه را در اختیار مدیر قرار دهد، اطلاعاتی را با شعبهای دیگر به اشتراک بگذارد یا فایلی را برای یک پیمانکار یا مجموعهای خارج از سازمان بفرستد.در چنین شرایطی، اولین راهحل معمولاً ایمیل، پیامرسان، فلش مموری یا پوشهی اشتراکی شبکه است. این روشها برای انتقال سادهی فایل ممکن است کافی باشند، اما وقتی کنترل دسترسی، امنیت، امکان لغو دسترسی، تاریخ انقضا و ردیابی فایل اهمیت پیدا میکند، محدودیتهای آنها آشکار میشود.مسئله فقط این نیست که فایل چگونه ارسال شود؛ مسئلهی مهمتر این است که پس از اشتراکگذاری، چه میزان کنترل روی فایل و دسترسی به آن باقی میماند؟
اشتراکگذاری فایل در سازمان چه چالشهایی دارد؟
فرض کنید یکی از کارکنان قصد دارد فایلی محرمانه را برای یک پیمانکار بیرونی ارسال کند. اگر فایل بهصورت پیوست ایمیل فرستاده شود، پس از تحویل، کنترل سازمان بر آن بسیار محدود خواهد بود؛ زیرا نسخهای مستقل در صندوق ایمیل گیرنده، سرور ایمیل و احتمالاً دستگاههای او ذخیره میشود. همین مسئله در بسیاری از روشهای متداول دیگر نیز وجود دارد.
در یک سازمان، فایل ممکن است میان افراد و واحدهای مختلف جابهجا شود و هر مرحله از این گردش به سطح دسترسی مشخصی نیاز داشته باشد. بنابراین یک سیستم اشتراکگذاری فایل سازمانی باید علاوه بر انتقال فایل، امکان مدیریت چرخهی دسترسی را نیز فراهم کند.
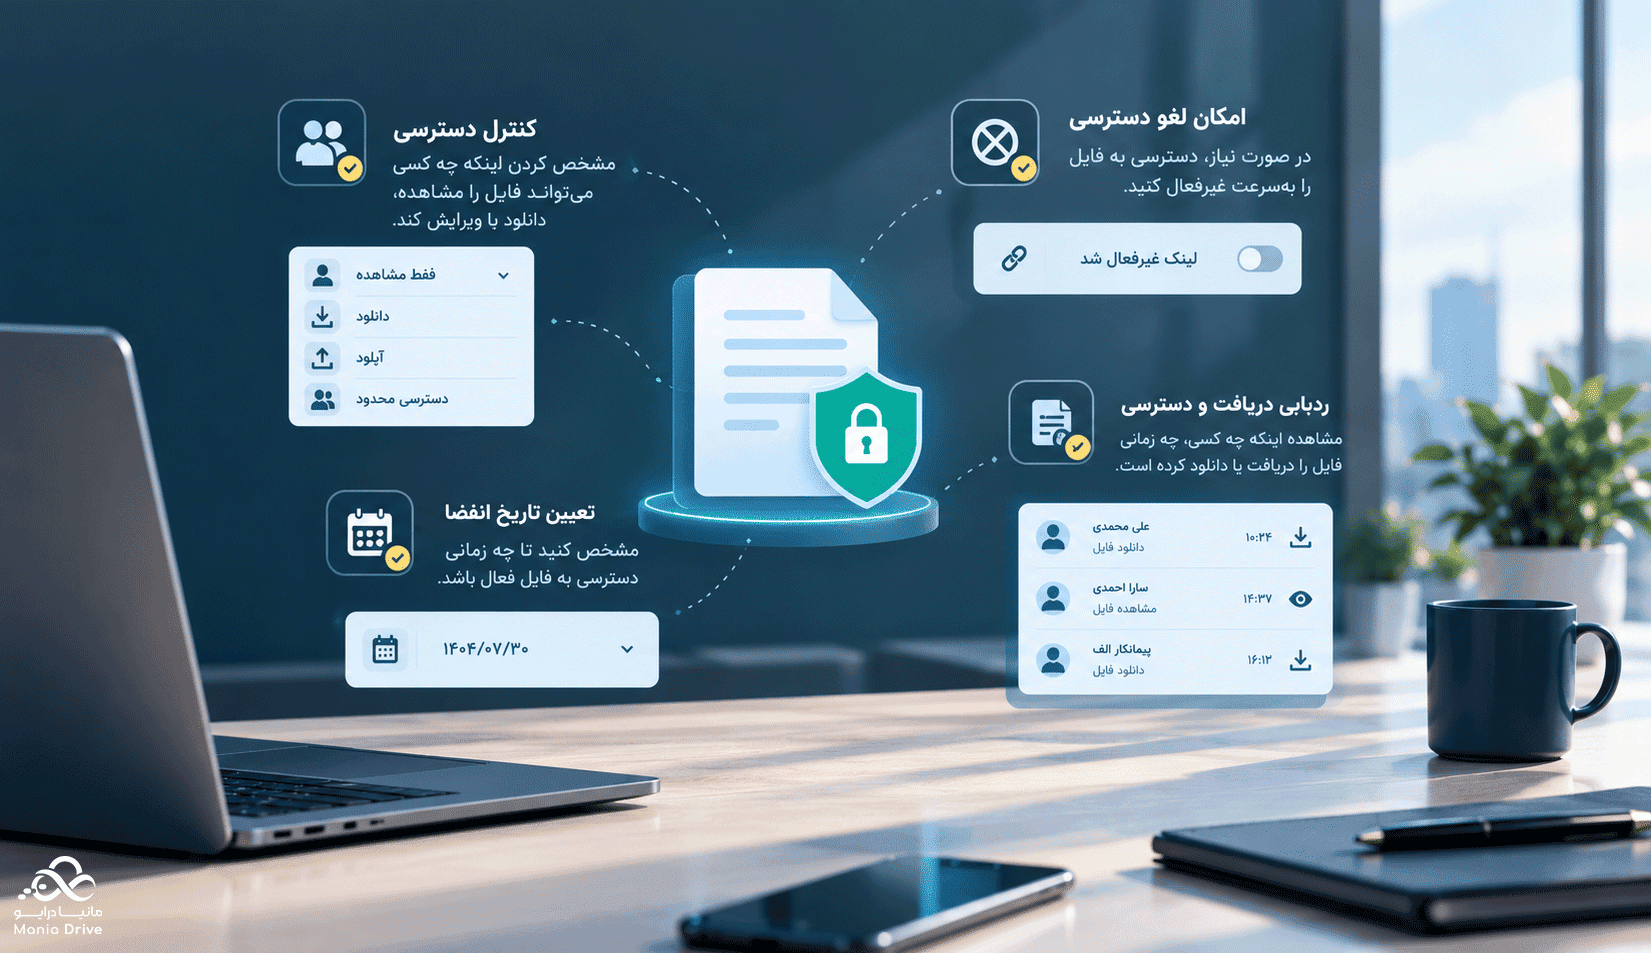
کنترل دسترسی
هر فردی که به فایلی دسترسی دارد، لزوماً نباید بتواند آن را برای همیشه در اختیار داشته باشد. در بسیاری از سناریوها باید مشخص باشد چه کسی میتواند فایل را مشاهده یا دانلود کند و چه کسی اجازهی آپلود فایل جدید دارد.
در روشهایی مانند ارسال فایل از طریق ایمیل یا پیامرسان، این سطح از کنترل معمولاً به امکانات همان سرویس محدود است و الزاماً با سیاستهای امنیتی سازمان همخوان نیست.
امکان لغو دسترسی
یکی از نیازهای مهم در اشتراکگذاری فایل، امکان لغو دسترسی است.
برای مثال، سندی برای پیمانکار ارسال شده و پس از پایان پروژه نباید دیگر در دسترس او باشد. اگر فایل مستقیم برای او فرستاده شده باشد، حذف ایمیل یا پیام از سمت فرستنده لزوماً به معنی حذف نسخهای نیست که پیشتر دریافت یا دانلود شده است.در راهکار اشتراکگذاری کنترلشده، دسترسی به فایل از سمت سامانه مدیریت میشود و در صورت نیاز میتوان لینک یا مجوز دسترسی را غیرفعال کرد. البته باید توجه داشت که لغو دسترسی جلوی دسترسیهای بعدی را میگیرد، اما نسخهای را که قبلاً دانلود شده پاک نمیکند؛ به همین دلیل برای فایلهای بسیار حساس، بهتر است لینک با تاریخ انقضا و اجازهی دانلود محدود یا غیرفعال ایجاد شود.
تعیین تاریخ انقضا
همهی فایلها قرار نیست برای همیشه در دسترس باشند. ممکن است فایلی فقط تا پایان یک پروژه، جلسه یا قرارداد در اختیار فرد یا مجموعهای خاص قرار بگیرد. تعیین تاریخ انقضا برای دسترسی از باقی ماندن دسترسیهای غیرضروری در آینده جلوگیری میکند.
در این مدل، بهجای آنکه فایل را یکبار ارسال کنیم و کنترل آن را از دست بدهیم، میتوانیم مشخص کنیم دسترسی چه زمانی فعال شود و چه زمانی پایان یابد.
ردیابی دریافت و دسترسی
در محیطهای سازمانی، دانستن اینکه فایلی چه زمانی و توسط چه کسی دریافت یا دانلود شده اهمیت زیادی دارد. این کار بهطور معمول از طریق ثبت رویدادها انجام میشود.
روشهای سنتی اشتراک فایل معمولاً اطلاعات کافی برای چنین ردیابیای در اختیار سازمان قرار نمیدهند. در مقابل، یک سامانه متمرکز میتواند فعالیتهای انجامشده روی فایل را ثبت و مدیریت کند. این موضوع بهویژه برای فایلهای حساس، اسناد قراردادی، گزارشهای داخلی و اطلاعاتی که با افراد خارج از سازمان به اشتراک گذاشته میشوند اهمیت بیشتری دارد.
چرا ایمیل و پیامرسان همیشه راهکار مناسبی نیستند؟
ایمیل و پیامرسان برای ارتباطات روزمره ابزارهای کاربردیاند، اما اشتراکگذاری فایل سازمانی نیاز متفاوتی دارد.
وقتی فایل از طریق این ابزارها ارسال میشود، مدیریت دسترسی معمولاً از مدیریت خود فایل جداست. افزون بر این، محدودیت حجم پیوست (در بسیاری از سرویسهای ایمیل حدود ۲۰ تا ۲۵ مگابایت)، وابستگی به سرویسدهنده، تکثیر نسخههای فایل در چندین سرور و دستگاه، و دشواری کنترل دسترسی پس از ارسال میتواند مشکلساز شود. فلش مموری نیز علاوه بر نبود هرگونه ردیابی، در معرض گم شدن، سرقت و آلودگی به بدافزار است.
برای فایلهای حساس، پرسش اصلی دیگر فقط این نیست که «آیا فایل ارسال شد؟»؛ بلکه باید پرسید:
چه کسی به فایل دسترسی دارد؟
تا چه زمانی میتواند به آن دسترسی داشته باشد؟
آیا امکان لغو دسترسی وجود دارد؟
آیا میتوان دریافت یا دانلود فایل را ردیابی کرد؟
آیا مدیر سیستم میتواند دسترسیها را از یک نقطه مدیریت کند
اگر پاسخ این پرسشها مشخص نباشد، صرفِ انتقال موفق فایل به معنی اشتراکگذاری کنترلشدهی آن نیست
آیا SMB برای اشتراکگذاری فایل کافی است؟
SMB (مخفف Server Message Block) پروتکلی شناختهشده برای دسترسی به فایلها و پوشههای اشتراکی در شبکههای محلی است. این پروتکل همراه با احراز هویت در دامنه و فهرستهای کنترل دسترسی (ACL) برای بسیاری از نیازهای داخلی سازمان کاملاً کاربردی است.اما سناریوی اشتراکگذاری همیشه محدود به کاربران داخل شبکه نیست. وقتی قرار است فایلی برای شعبهی دیگر، پیمانکار یا مشتری ارسال شود، محدودیتهای SMB نمایان میشود: دسترسی از بیرون شبکه معمولاً مستلزم VPN و تعریف حساب کاربری برای فرد بیرونی است؛ در معرض اینترنت قرار دادن مستقیم SMB (پورت ۴۴۵) ریسک امنیتی جدی دارد و بهطور معمول توصیه نمیشود؛ و این پروتکل قابلیتهایی مانند لینک موقت، رمز عبور روی لینک و انقضای خودکار دسترسی را بهصورت بومی ندارد.
در این شرایط، سازمان به روشی نیاز دارد که بتواند دسترسی را بهصورت مشخص تعریف، محدود، منقضی و در صورت نیاز لغو کند. بنابراین مسئله لزوماً جایگزین کردن SMB در تمام کاربردها نیست؛ بلکه فراهم کردن روشی مناسب برای سناریوهایی است که به اشتراکگذاری کنترلشده نیاز دارند.
اشتراکگذاری کنترلشدهی فایل چیست؟
اشتراکگذاری کنترلشده یعنی فایل فقط «ارسال» نشود، بلکه دسترسی به آن نیز قابل مدیریت باشد. برای مثال، کاربر فایل را در سامانه قرار میدهد و یک لینک اشتراکگذاری میسازد. سپس میتوان برای این لینک تنظیماتی مانند موارد زیر را تعیین کرد:
- رمز عبور برای دسترسی به فایل
- تاریخ و زمان انقضای لینک
- اجازهی دانلود فایل
- اجازهی آپلود فایل
- محدود کردن سطح دسترسی کاربران
- غیرفعال کردن لینک در صورت نیاز
- مدیریت دسترسیها از یک سامانه مرکزی
در این مدل، لینک صرفاً آدرسی برای دریافت فایل نیست؛ به یک دسترسی قابل کنترل تبدیل میشود.
البته اثربخشی این مدل به چند اصل فنی وابسته است: لینکها باید روی بستر رمزنگاریشده (HTTPS) ارائه شوند، شناسهی لینک بهقدری طولانی و تصادفی باشد که قابل حدس زدن نباشد، و رمز عبور لینک از کانالی جدا از خود لینک برای گیرنده ارسال شود.
یک سامانه مرکزی چه تفاوتی ایجاد میکند؟
وقتی اشتراکگذاری فایل از طریق یک سامانه مرکزی انجام شود، مدیریت فایلها و دسترسیها از حالت پراکنده خارج میشود.مدیران و کاربران مجاز میتوانند دسترسیهای ایجادشده را مدیریت کنند و در صورت تغییر شرایط، آنها را اصلاح یا لغو کنند. سازمان همچنین میتواند سیاستهای مشخصتری برای نحوهی اشتراکگذاری فایلها تعریف کند. این رویکرد بهویژه برای سازمانهایی اهمیت دارد که حجم زیادی از اطلاعات را میان کارکنان، شعب، پیمانکاران و مجموعههای بیرونی جابهجا میکنند.در چنین شرایطی، امنیت فقط به محل ذخیرهی فایل وابسته نیست؛ نحوهی به اشتراک گذاشتن و مدیریت دسترسی به آن نیز بخشی از امنیت داده است.
اشتراکگذاری امن فایل با Mania Drive
Mania Drive امکان اشتراکگذاری فایل را در قالب یک سامانه متمرکز در اختیار سازمان قرار میدهد. کاربران میتوانند فایلهای موردنظر خود را در محیط سامانه به اشتراک بگذارند و برای دسترسی به آنها لینکهای قابل کنترل بسازند.امکان تعیین تنظیماتی مانند رمز عبور، تاریخ انقضا و سطح دسترسی باعث میشود اشتراکگذاری فایل از یک انتقال ساده فراتر برود و به فرایندی قابل مدیریت تبدیل شود.این قابلیت در سناریوهایی مانند ارسال فایل برای همکاران، اشتراکگذاری اطلاعات میان شعب، همکاری با پیمانکاران یا ارسال اسناد برای مجموعههای بیرونی کاربرد دارد.در نتیجه، بهجای آن که فایل در کانالهای مختلف و بدون مدیریت متمرکز جابهجا شود، سازمان میتواند اشتراکگذاری فایل را در یک محیط مشخص و قابل کنترل مدیریت کند.
جمعبندی
ایمیل، پیامرسان، فلش و پوشههای اشتراکی هرکدام در شرایطی خاص برای انتقال فایل کاربرد دارند، اما برای همهی سناریوهای اشتراکگذاری سازمانی طراحی نشدهاند.
زمانی که فایل محرمانه است یا قرار است در اختیار فردی خارج از محدودهی معمول سازمان قرار گیرد، کنترل دسترسی، امکان لغو دسترسی، تاریخ انقضا و ردیابی فعالیتها اهمیت بیشتری پیدا میکند.
اشتراکگذاری امن فایل در این شرایط یعنی ایجاد مسیری کنترلشده برای دسترسی به اطلاعات؛ مسیری که سازمان بتواند آن را مدیریت کند و در صورت تغییر شرایط، دسترسی ایجادشده را اصلاح یا لغو کند.
راهکارهایی مانند Mania Drive با فراهم کردن لینکهای قابل کنترل و مدیریت متمرکز اشتراکگذاری، میتوانند این فرایند را از یک انتقال سادهی فایل به فرایندی مدیریتشده در سازمان تبدیل کنند.