
در سازمانهای امروزی، دادهها یکی از مهمترین داراییهای راهبردی محسوب میشوند. اطلاعات مشتریان، اسناد مالی، گزارشهای مدیریتی، فایلهای عملیاتی و دادههای فنی، همگی در تصمیمگیریهای کلان و فعالیتهای روزمره سازمان نقش دارند. با افزایش حجم این اطلاعات و گسترش ابزارهای ذخیرهسازی و اشتراکگذاری، مدیریت دادهها نیز پیچیدهتر شده است. در چنین شرایطی، صرفاً ذخیرهکردن اطلاعات یا اطلاع از محل نگهداری آنها برای مدیریت مؤثر دادهها کافی نیست.
اینجاست که مفهوم حاکمیت داده یا Data Governance اهمیت پیدا میکند.
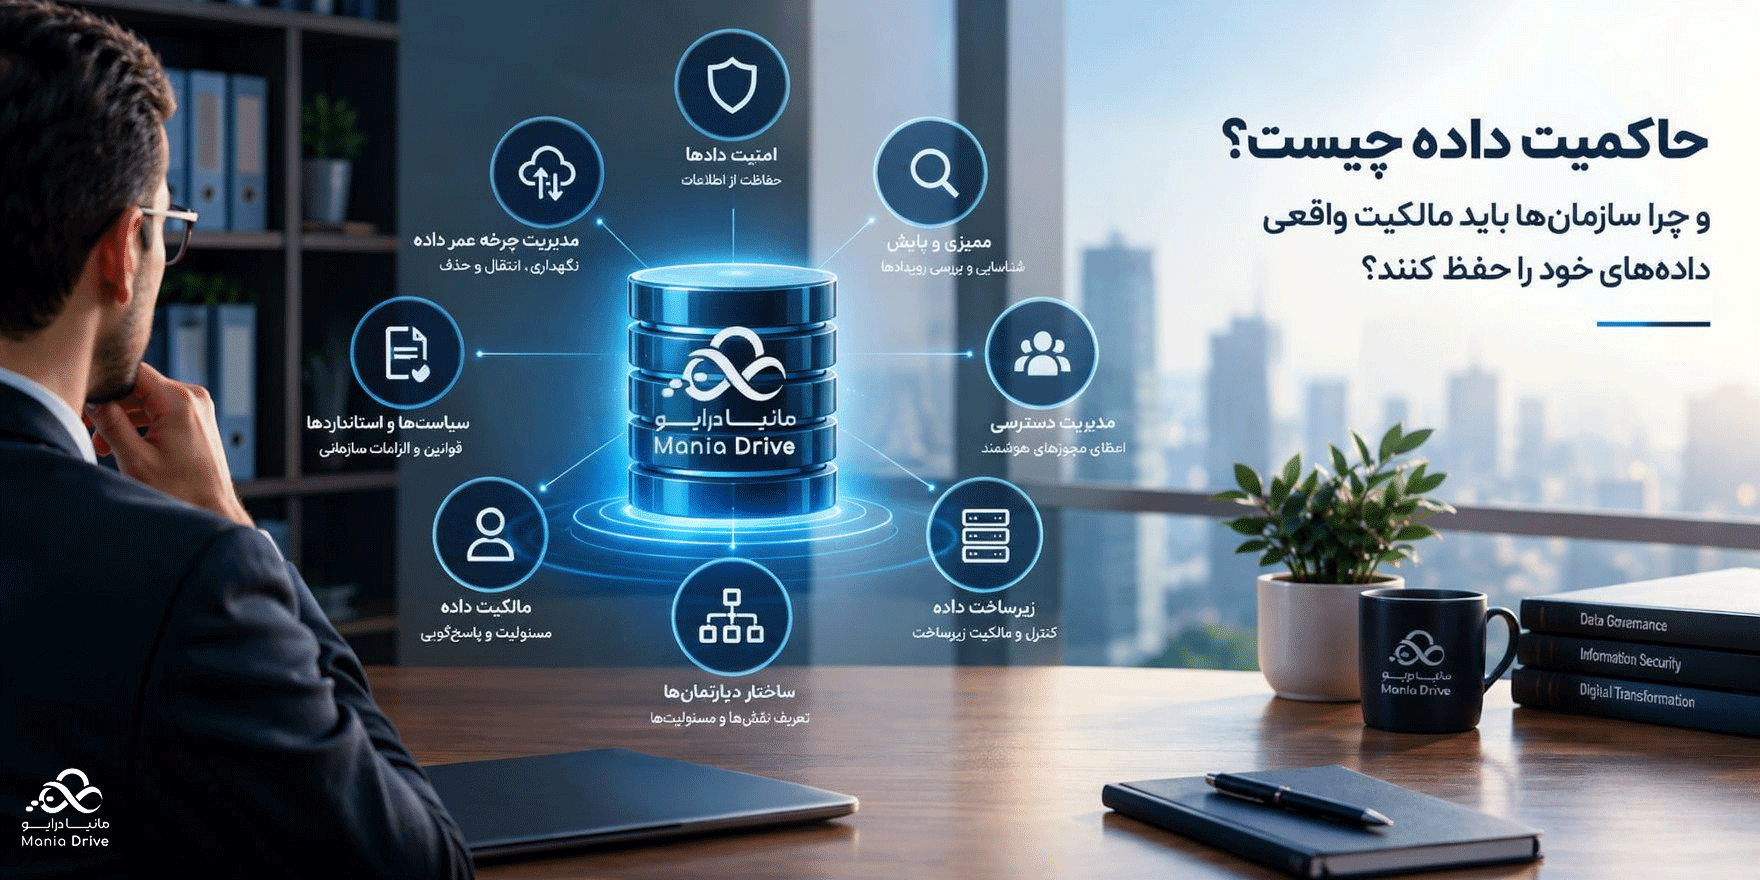
حاکمیت داده مجموعهای از سیاستها، فرایندها، مسئولیتها و سازوکارهای کنترلی است که مشخص میکند دادههای سازمان چگونه مدیریت شوند، چه افرادی به آنها دسترسی داشته باشند، چگونه مورد استفاده قرار گیرند، چه مدت نگهداری شوند و تحت چه شرایطی انتقال یا حذف شوند. هدف از اجرای حاکمیت داده، ایجاد چارچوبی مشخص برای مدیریت مسئولانه، امن و قابل پیگیری اطلاعات در سراسر سازمان است.
از نگاه مدیریتی، حاکمیت داده تنها یک موضوع فنی یا امنیتی نیست؛ بلکه بخشی از نظام راهبری سازمان محسوب میشود. مدیران باید اطمینان داشته باشند که اطلاعات در مسیرهای تعریفشده جریان دارند، مسئولیتها مشخص هستند و تصمیمگیری درباره دادهها بر اساس سیاستهای مصوب انجام میشود.
به بیان ساده، سازمانی که حاکمیت داده مناسبی دارد، علاوه بر اینکه میداند اطلاعاتش کجا ذخیره شدهاند؛ بلکه میداند چه کسی مسئول آنهاست، چه کسانی به آنها دسترسی دارند، چه تغییراتی روی آنها انجام شده و چگونه میتوان بر چرخه عمرشان نظارت کرد.
چرا حاکمیت داده برای سازمانها اهمیت دارد؟
با گسترش فعالیتهای دیجیتال، دادهها معمولاً میان واحدهای مختلف، سامانههای عملیاتی، زیرساختهای ذخیرهسازی و ابزارهای همکاری جابهجا میشوند. اگر برای این جریان اطلاعاتی چارچوب مشخصی وجود نداشته باشد، سازمان ممکن است با دسترسیهای کنترلنشده، نسخههای متعدد اسناد، دشواری در شناسایی مسئولیتها و کاهش قابلیت پیگیری رویدادها مواجه شود.
اهمیت حاکمیت داده را میتوان از چند جنبه بررسی کرد.
۱. افزایش کنترل بر اطلاعات سازمان
یکی از اهداف اصلی حاکمیت داده، ایجاد دید جامع نسبت به اطلاعات و نحوه استفاده از آنهاست. مدیران باید بتوانند مشخص کنند هر دسته از دادهها در کدام بخش سازمان قرار دارد، چه افرادی مجاز به مشاهده یا ویرایش آن هستند و انتقال اطلاعات از چه مسیرهایی انجام میشود.
بدون چنین دیدی، حتی سازمانهایی که از تجهیزات پیشرفته امنیتی استفاده میکنند، ممکن است در شناسایی مسیرهای انتقال اطلاعات یا تشخیص دسترسیهای غیرضروری با مشکل مواجه شوند.
۲. کاهش ریسکهای امنیتی
بخش مهمی از ریسکهای امنیت داده از دسترسیهای بیش از حد، اشتراکگذاری نامناسب و نبود نظارت کافی بر فعالیت کاربران ناشی میشود. حاکمیت داده با تعریف سیاستهای دسترسی، تعیین مسئولیتها و ایجاد فرایندهای نظارتی به کاهش این ریسکها کمک میکند.
البته حاکمیت داده بهتنهایی تضمینکننده امنیت کامل نیست. اثربخشی آن به اجرای درست سیاستها، کنترلهای فنی، آموزش کاربران و ارزیابی مستمر فرایندها وابسته است.
۳. افزایش پاسخگویی سازمانی
هنگامی که مسئولیت مدیریت هر دسته از اطلاعات مشخص باشد، پیگیری خطاها، بررسی تغییرات و رسیدگی به رخدادهای امنیتی آسانتر میشود. سازمان میتواند برای هر فعالیت، نقشهای مسئول را تعیین کند و در صورت بروز مشکل، مسیر بررسی و تصمیمگیری روشنی داشته باشد.
۴. بهبود تصمیمگیری مدیریتی
دادههایی که بدون ساختار، مالک مشخص یا کنترل کیفیت مناسب مدیریت میشوند، ممکن است تصویر دقیقی از وضعیت سازمان ارائه نکنند. حاکمیت داده با تعیین استانداردهای مدیریت اطلاعات و مشخصکردن مسئولیتها، به افزایش قابلیت اتکا به دادهها کمک میکند.
این موضوع برای مدیران ارشد اهمیت ویژهای دارد؛ زیرا تصمیمهای مربوط به سرمایهگذاری، توسعه کسبوکار، مدیریت ریسک و تخصیص منابع به اطلاعات قابل اعتماد وابستهاند.
مالکیت داده به چه معناست و چرا اهمیت دارد؟
مالکیت داده یکی از مفاهیم کلیدی در مدیریت اطلاعات سازمانی است. منظور از مالکیت داده صرفاً این نیست که اطلاعات متعلق به کدام سازمان هستند یا در چه سروری ذخیره شدهاند. مالکیت مؤثر باید با توانایی سازمان برای تعیین نحوه نگهداری، دسترسی، استفاده، انتقال و حذف اطلاعات همراه باشد.
برای مثال، ممکن است یک شرکت مالک اطلاعات مشتریان خود باشد، اما اسنادش را در بستری نگهداری کند که امکان مشاهده دقیق فعالیت کاربران، کنترل کامل مجوزهای دسترسی یا تعیین سیاستهای نگهداری در آن محدود باشد. در این حالت، مالکیت سازمان از نظر حقوقی یا تجاری ممکن است برقرار باشد، اما کنترل عملیاتی آن بر دادهها با محدودیتهایی روبهرو است.
بنابراین، برای ارزیابی مالکیت واقعی داده باید چند پرسش اساسی مطرح شود:
- آیا سازمان میتواند مشخص کند چه افرادی به هر دسته از اطلاعات دسترسی دارند؟
- آیا امکان تعریف و تغییر مجوزها بر اساس نقشهای سازمانی وجود دارد؟
- آیا فعالیتهای مهم مرتبط با دادهها ثبت و قابل بررسی هستند؟
- آیا سازمان بر محل نگهداری و مسیر انتقال اطلاعات خود کنترل کافی دارد؟
- آیا سیاستهای نگهداری، آرشیو و حذف اطلاعات مشخص هستند؟
- آیا سازمان برای خروجیگرفتن، انتقال یا بازیابی دادههای خود به سازوکارهای شفاف دسترسی دارد؟
پاسخ به این پرسشها نشان میدهد که مالکیت داده تا چه اندازه در عمل قابل اجراست.
حاکمیت داده زمانی اثربخش خواهد بود که سازمان بتواند سیاستهای تعیینشده را در محیط واقعی فناوری اطلاعات خود پیادهسازی و بر اجرای آنها نظارت کند.
ارتباط حاکمیت داده با امنیت اطلاعات
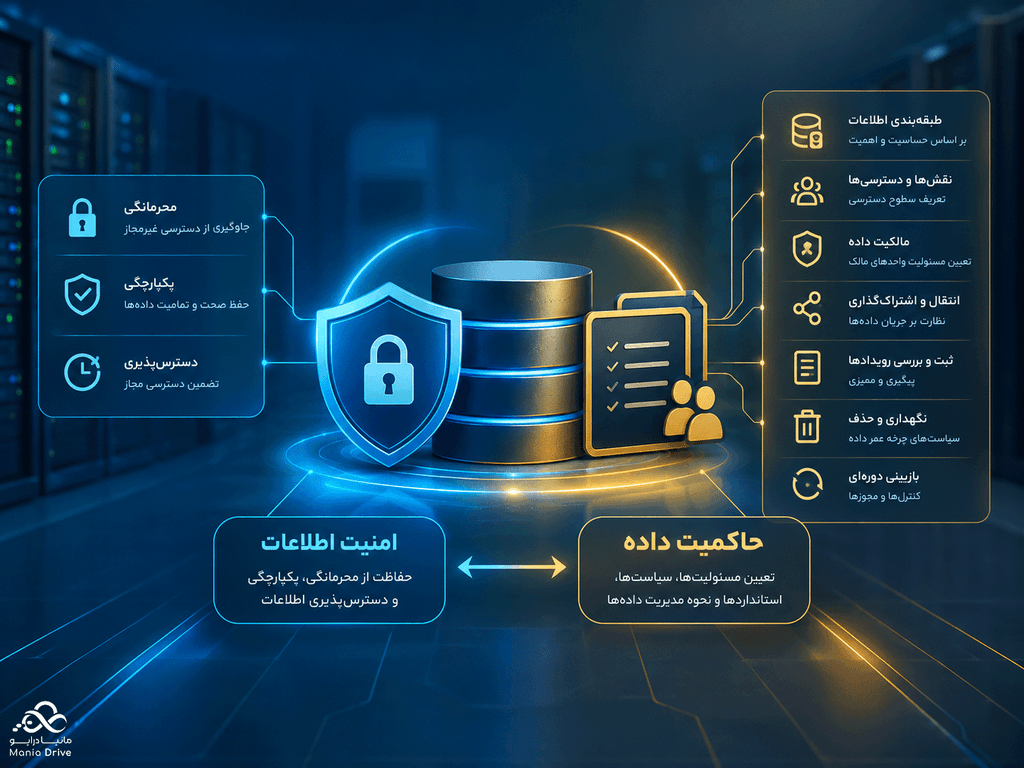
امنیت اطلاعات و حاکمیت داده ارتباط نزدیکی با یکدیگر دارند، اما این دو مفهوم یکسان نیستند. امنیت اطلاعات بر حفاظت از محرمانگی، یکپارچگی و دسترسپذیری اطلاعات تمرکز دارد؛ در حالی که حاکمیت داده، چارچوب گستردهتری برای تعیین مسئولیتها، سیاستها، استانداردها و نحوه مدیریت دادهها فراهم میکند.
برای نمونه، ابزارهای امنیتی ممکن است از دسترسی غیرمجاز جلوگیری کنند؛ اما حاکمیت داده مشخص میکند چه کسی باید مجوز دسترسی را تأیید کند، چه واحدی مسئول بازبینی مجوزهاست و در صورت تغییر سمت یا خروج یکی از کارکنان، چه فرایندی باید اجرا شود.
این تمایز برای مدیران فناوری اطلاعات و مدیران امنیت اهمیت زیادی دارد. خرید تجهیزات امنیتی یا استفاده از نرمافزارهای حفاظتی، بدون تعریف سیاستهای روشن و مسئولیتهای مشخص، لزوماً به کنترل مؤثر دادهها منجر نمیشود.
یک چارچوب مناسب حاکمیت داده باید حداقل موضوعات زیر را پوشش دهد:
- طبقهبندی اطلاعات بر اساس میزان حساسیت و اهمیت سازمانی
- تعریف نقشها و سطوح دسترسی
- تعیین مسئولیت واحدهای مالک داده
- نظارت بر انتقال و اشتراکگذاری اطلاعات
- ثبت و بررسی رویدادهای مهم
- تعیین سیاستهای نگهداری و حذف دادهها
- بازبینی دورهای کنترلها و مجوزها
ترکیب این سیاستها با زیرساخت فنی مناسب، امکان مدیریت منسجمتر دادهها را فراهم میکند.
نقش Auditing در حاکمیت داده چیست؟
ممیزی یا Auditing یکی از اجزای مهم حاکمیت داده است. سازمان برای اینکه بتواند اجرای سیاستهای خود را ارزیابی کند، باید امکان بررسی فعالیتهای مرتبط با اطلاعات را داشته باشد.
ثبت رویدادها یا Logging میتواند اطلاعاتی درباره فعالیت کاربران، زمان انجام عملیات و نوع رویدادهای ثبتشده فراهم کند. ممیزی با بررسی این اطلاعات و مقایسه آنها با سیاستهای مصوب، به سازمان کمک میکند تا انحرافها، دسترسیهای غیرمعمول یا ضعفهای فرایندی را شناسایی کند.
برای مثال، اگر یک سند محرمانه در اختیار کاربری قرار گرفته باشد که دیگر در واحد مربوطه فعالیت نمیکند، سوابق مناسب میتوانند به بررسی زمان اعطای دسترسی، تغییرات مجوزها و فعالیتهای ثبتشده کمک کنند.
با این حال، ثبت رویداد بهتنهایی به معنای ممیزی کامل نیست. سازمان باید مشخص کند چه رویدادهایی ثبت شوند، سوابق تا چه مدتی نگهداری شوند، چه کسانی اجازه مشاهده یا تغییر آنها را داشته باشند و فرایند رسیدگی به رخدادهای مشکوک چگونه باشد.
در یک ساختار حرفهای، Auditing باید با مدیریت دسترسی، سیاستهای نگهداری سوابق و فرایند پاسخگویی به رخدادهای امنیتی هماهنگ باشد. این هماهنگی باعث میشود اطلاعات ثبتشده صرفاً مجموعهای از گزارشهای فنی نباشند، بلکه به ابزاری برای نظارت مدیریتی و ارزیابی انطباق تبدیل شوند.