
امروزه اطلاعات سازمانی یکی از مهمترین داراییهای هر مجموعه محسوب میشود. اسناد مالی، قراردادها، اطلاعات مشتریان، مستندات فنی، اطلاعات منابع انسانی و دادههای عملیاتی، بخش مهمی از اطلاعاتی هستند که سازمانها روزانه تولید، ذخیره و میان کاربران و واحدهای مختلف به اشتراک میگذارند.
با افزایش حجم این اطلاعات، انتخاب محل مناسب برای ذخیرهسازی و مدیریت آنها به یکی از تصمیمهای مهم در طراحی زیرساخت فناوری اطلاعات تبدیل شده است.
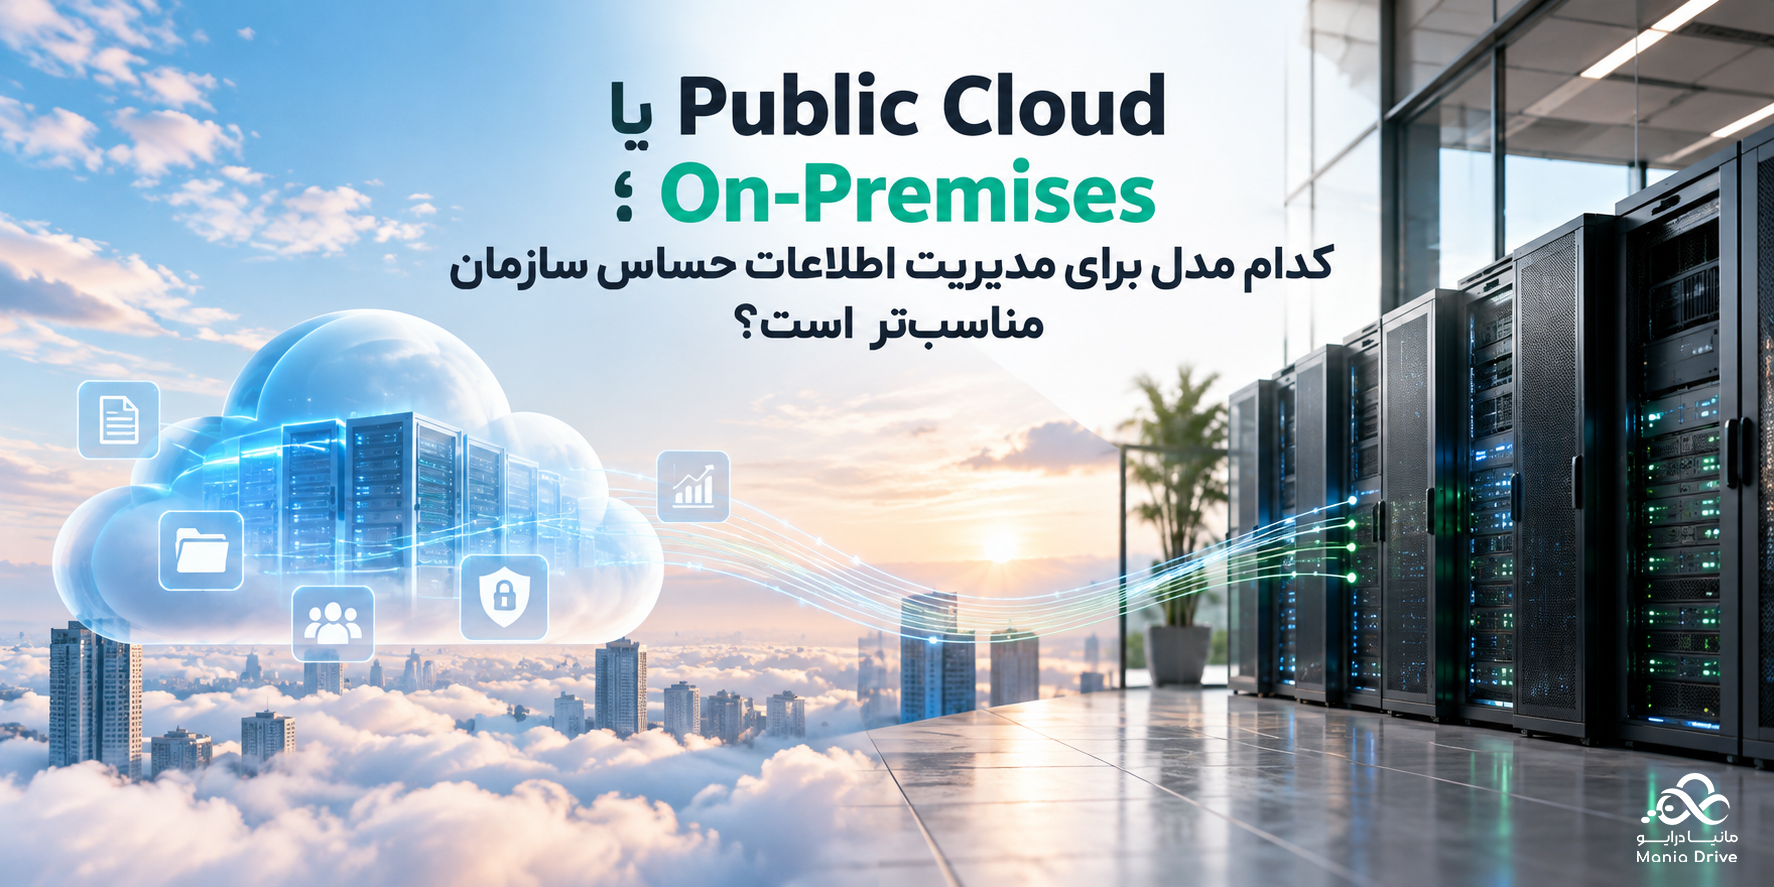
یکی از پرسشهای رایج سازمانها این است که آیا اطلاعات خود را در یک Public Cloud نگهداری کنند یا زیرساخت ذخیرهسازی و اشتراکگذاری فایل را در مرکز داده و زیرساخت داخلی سازمان مستقر کنند.
هر دو رویکرد میتوانند کاربردهای مشخصی داشته باشند؛ اما زمانی که صحبت از اطلاعات حساس و محرمانه سازمانی است، موضوعاتی مانند محل نگهداری داده، کنترل زیرساخت، سیاستهای دسترسی، امنیت شبکه، حاکمیت اطلاعات و وابستگی به ارائهدهنده سرویس اهمیت بیشتری پیدا میکنند.
در این مقاله، تفاوت Public Cloud و On-Premises را از منظر مدیریت اطلاعات سازمانی بررسی میکنیم و به این موضوع میپردازیم که چرا برای برخی سازمانها، نگهداری و مدیریت داده در زیرساخت داخلی میتواند اهمیت ویژهای داشته باشد.
Public Cloud چیست؟
در مدل Public Cloud، زیرساخت پردازشی و ذخیرهسازی توسط یک ارائهدهنده خدمات ابری فراهم میشود و سازمان از منابع و سرویسهای ارائهشده استفاده میکند.در این مدل، سازمان معمولاً نیازی به خرید و نگهداری مستقیم بخش قابلتوجهی از تجهیزات سختافزاری ندارد و میتواند منابع مورد نیاز خود را متناسب با نیاز افزایش یا کاهش دهد.
از جمله مزایای این مدل میتوان به موارد زیر اشاره کرد:
- کاهش نیاز به سرمایهگذاری اولیه برای خرید زیرساخت
- راهاندازی سریعتر سرویسها
- امکان افزایش یا کاهش منابع متناسب با نیاز
- کاهش بخشی از مسئولیتهای نگهداری سختافزار
- دسترسی به سرویسها از طریق شبکه و اینترنت
با این حال، استفاده از Public Cloud به این معناست که زیرساخت فیزیکی، محل استقرار تجهیزات و بخشی از فرآیندهای عملیاتی در اختیار ارائهدهنده سرویس قرار دارد.
بنابراین، برای سازمانهایی که کنترل مستقیم بر محل نگهداری اطلاعات و زیرساخت اجرای سرویس برایشان اهمیت دارد، بررسی دقیق این موضوع ضروری است.
On-Premises چیست؟
در مدل On-Premises، نرمافزار و زیرساخت مورد نیاز در مرکز داده یا محیط زیرساختی تحت مدیریت خود سازمان مستقر میشود.
در این معماری، سازمان میتواند سرورها، سیستمهای ذخیرهسازی، شبکه، فایروال، سیاستهای دسترسی و سایر اجزای زیرساخت را مطابق معماری داخلی خود طراحی و مدیریت کند.
مهمترین ویژگی این مدل، کنترل مستقیم سازمان بر محیط اجرای سرویس و محل نگهداری اطلاعات است.
البته این کنترل بیشتر، مسئولیت بیشتری نیز ایجاد میکند. سازمان باید مواردی مانند تأمین سختافزار، نگهداری سرورها، پشتیبانگیری، بهروزرسانی، امنیت شبکه، پایش و توسعه زیرساخت را نیز مدیریت کند.
بنابراین، On-Premises تنها یک روش نصب نرمافزار نیست؛ بلکه میتواند بخشی از استراتژی مدیریت و حاکمیت داده سازمان باشد.
Cloud یا On-Premises ؛ تفاوت اصلی کجاست؟
تفاوت این دو مدل را میتوان در چند حوزه اصلی بررسی کرد.
۱. محل نگهداری اطلاعات
در Public Cloud، اطلاعات روی زیرساخت ارائهدهنده سرویس ابری ذخیره میشوند و محل فیزیکی زیرساخت بر اساس معماری و سیاستهای سرویسدهنده تعیین میشود.
در On-Premises، سازمان میتواند زیرساخت ذخیرهسازی را در مرکز داده خود مستقر کند و محل نگهداری اطلاعات را مستقیماً تحت مدیریت خود داشته باشد.
این موضوع برای سازمانهایی که سیاست مشخصی درباره محل نگهداری داده و خروج اطلاعات از شبکه داخلی دارند، اهمیت ویژهای دارد.
۲. کنترل بر زیرساخت
در Public Cloud، سازمان از زیرساختی استفاده میکند که توسط ارائهدهنده سرویس مدیریت میشود.
در On-Premise، سازمان کنترل مستقیمتری بر زیرساخت اجرای نرمافزار دارد.
این کنترل میتواند شامل موارد زیر باشد:
- سرورها
- سیستمهای ذخیرهسازی
- شبکه داخلی
- فایروال
- شبکههای مجازی
- سیاستهای دسترسی
- سرویس Active Directory
- سیستمهای پایش و مانیتورینگ
- سیستمهای Backup
- سیاستهای امنیتی
در نتیجه، سازمان میتواند معماری سرویس را با ساختار فعلی زیرساخت فناوری اطلاعات خود هماهنگ کند.
۳. کنترل دسترسی و امنیت
امنیت اطلاعات تنها به رمزنگاری فایلها یا استفاده از رمز عبور محدود نمیشود.
نحوه احراز هویت کاربران، سطح دسترسی، محل دسترسی، ارتباط با Active Directory، سیاستهای شبکه و نحوه مدیریت حسابهای کاربری نیز در امنیت اطلاعات نقش دارند.
در یک محیط On-Premises ، سازمان میتواند سرویس مدیریت فایل و اطلاعات را در شبکه داخلی خود قرار دهد و سیاستهای امنیتی موجود را روی آن اعمال کند.
برای مثال، دسترسی کاربران میتواند بر اساس ساختار سازمانی، گروههای کاربری و سیاستهای Active Directory مدیریت شود.
همچنین سازمان میتواند کنترلهای امنیتی مختلفی مانند موارد زیر را در کنار نرمافزار مورد استفاده قرار دهد:
- Firewall
- VPN
- Network Segmentation
- Access Control
- Authentication
- Logging
- Monitoring
البته On-Premises بهصورت خودکار به معنای امنیت بیشتر نیست. سطح امنیت نهایی به نحوه طراحی و مدیریت زیرساخت، سیاستهای امنیتی و عملکرد تیم فناوری اطلاعات سازمان نیز وابسته است.
۴. هزینه؛ خرید زیرساخت یا پرداخت هزینه سرویس؟
یکی از تفاوتهای مهم Cloud و On-Premises ، مدل هزینه است.
در Public Cloud، سازمان معمولاً هزینه استفاده از سرویس و منابع را پرداخت میکند و نیاز کمتری به سرمایهگذاری اولیه برای خرید تجهیزات دارد.
در مقابل، در On-Premises سازمان باید زیرساخت مورد نیاز خود را تأمین کند.
این زیرساخت ممکن است شامل موارد زیر باشد:
- سرور
- Storage
- تجهیزات شبکه
- Firewall
- سیستم Backup
- فضای مرکز داده
- برق و سیستم خنککننده
- نیروی متخصص
بنابراین، هزینه On-Premises تنها به قیمت خرید سرور یا Storage محدود نمیشود.
در عین حال، سازمان پس از تأمین زیرساخت، کنترل بیشتری بر معماری و نحوه استفاده از منابع خود خواهد داشت.
به همین دلیل، مقایسه هزینه Cloud و On-Premises باید بر اساس هزینه کل مالکیت (TCO)، مدت زمان استفاده، رشد داده، هزینه نگهداری و نیازهای عملیاتی سازمان انجام شود.
۵. توسعه ظرفیت در On-Premises
یکی از موضوعاتی که معمولاً در مقایسه Cloud و On-Premises مطرح میشود، توسعهپذیری است.
در Cloud، افزایش منابع میتواند با سرعت بالایی انجام شود؛ زیرا سازمان میتواند منابع بیشتری از ارائهدهنده دریافت کند.
در On-Premises، توسعه ظرفیت نیازمند برنامهریزی زیرساختی است.
برای مثال، با افزایش حجم فایلها ممکن است سازمان به موارد زیر نیاز داشته باشد:
- افزایش ظرفیت Storage
- اضافه کردن دیسک
- ارتقای سرور
- توسعه شبکه
- افزایش ظرفیت Backup
- افزایش منابع پردازشی
بنابراین، اگر سازمان از ابتدا معماری مناسبی برای رشد اطلاعات طراحی کند، توسعه زیرساخت On-Premises نیز میتواند بهصورت مرحلهای و متناسب با رشد سازمان انجام شود.
۶. دسترسی کاربران خارج از سازمان
یکی از تصورات رایج این است که برای دسترسی از خارج سازمان حتماً باید از Cloud استفاده کرد.
در حالی که چنین الزامی وجود ندارد.
یک نرمافزار On-Premises نیز میتواند با استفاده از معماری مناسب شبکه و ابزارهایی مانند VPN، Firewall و کنترل دسترسی، امکان دسترسی کاربران خارج از شبکه داخلی را فراهم کند.
در این حالت، نرمافزار همچنان روی زیرساخت سازمان اجرا میشود؛ اما مسیر دسترسی کاربران بر اساس سیاست امنیتی سازمان طراحی میشود.
بنابراین، مسئله اصلی صرفاً «دسترسی از خارج سازمان» نیست؛ بلکه باید مشخص شود:
چه کسی، از کجا، با چه روشی و تحت چه سیاستی به اطلاعات دسترسی دارد؟
چرا کنترل محل نگهداری داده اهمیت دارد؟
برای بسیاری از سازمانها، اطلاعات تنها چند فایل معمولی نیستند.
اطلاعات مالی، قراردادها، مستندات پروژهها، اطلاعات مشتریان، اسناد منابع انسانی و مستندات فنی میتوانند بخش مهمی از دارایی اطلاعاتی سازمان باشند.
در چنین شرایطی، سازمان ممکن است بخواهد پاسخ پرسشهای زیر را بداند:
- اطلاعات دقیقاً کجا ذخیره میشوند؟
- چه زیرساختی میزبان اطلاعات است؟
- چه کسانی به زیرساخت دسترسی دارند؟
- سیاست Backup چگونه اجرا میشود؟
- دسترسی کاربران چگونه کنترل میشود؟
- اطلاعات از چه مسیری منتقل میشوند؟
- در صورت قطع سرویس یا ارتباط اینترنتی چه اتفاقی میافتد؟
- چه کسی مسئول مدیریت زیرساخت است؟
در معماری On-Premises ، این موارد میتوانند مستقیماً در چارچوب زیرساخت و سیاستهای داخلی سازمان مدیریت شوند.
چه سازمانهایی ممکن است On-Premises را در نظر بگیرند؟
On-Premises میتواند برای سازمانهایی که کنترل مستقیم بر زیرساخت و داده برایشان اهمیت دارد، یک گزینه قابل بررسی باشد.
از جمله:
- سازمانهای دارای اطلاعات محرمانه
- شرکتهای دارای مستندات حساس تجاری
- سازمانهای دارای زیرساخت فناوری اطلاعات داخلی
- مجموعههایی که از Active Directory و شبکه داخلی استفاده میکنند
- سازمانهایی با سیاستهای مشخص برای نگهداری داده
- شرکتهایی که میخواهند محل ذخیرهسازی اطلاعات را خودشان تعیین کنند
- مجموعههایی که نیاز به یکپارچهسازی سیستم مدیریت فایل با زیرساخت داخلی دارند
البته این به معنای مناسب بودن On-Premises برای تمام سازمانها نیست. انتخاب معماری باید بر اساس نوع داده، الزامات سازمان، منابع فنی، بودجه و سیاستهای امنیتی انجام شود.
مانیادرایو؛ مدیریت فایل در زیرساخت سازمان
مانیادرایو یک راهکار مدیریت و اشتراکگذاری فایل با قابلیت استقرار On-Premises است که میتواند در زیرساخت سازمان نصب و اجرا شود.
در این مدل، مانیادرایو بهجای وابستگی به یک سرویس عمومی ابری، در محیط زیرساختی سازمان مستقر میشود.
این معماری به سازمان اجازه میدهد زیرساخت مورد استفاده برای ذخیرهسازی و مدیریت فایلها را مطابق سیاستهای داخلی خود طراحی و مدیریت کند.
برای مثال، مانیادرایو میتواند در کنار زیرساختهایی مانند موارد زیر قرار گیرد:
- Active Directory
- سرورهای Windows یا Linux
- Storage
- VMware
- شبکه داخلی
- Firewall
- Backup Infrastructure
- سیستمهای مانیتورینگ
به این ترتیب، سازمان میتواند مدیریت فایل و اشتراکگذاری اطلاعات را در چارچوب معماری موجود خود پیادهسازی کند.
چرا On-Premises برای مانیادرایو اهمیت دارد؟
هدف از استقرار On-Premises صرفاً قرار دادن یک نرمافزار روی سرور سازمان نیست.
موضوع اصلی، حفظ کنترل سازمان بر محیط نگهداری و مدیریت اطلاعات است.
با استقرار مانیادرایو در زیرساخت سازمان، مواردی مانند محل نگهداری داده، معماری شبکه، سیاستهای دسترسی، زیرساخت Backup و نحوه مدیریت سرورها میتوانند بر اساس سیاستهای داخلی سازمان تعیین شوند.
این رویکرد بهویژه برای سازمانهایی که تمایل دارند اطلاعات خود را در زیرساخت تحت مدیریت خود نگهداری کنند، اهمیت بیشتری پیدا میکند.
قبل از انتخاب Cloud یا On-Premises چه مواردی را بررسی کنیم؟
قبل از انتخاب معماری مناسب، بهتر است سازمان چند پرسش کلیدی را بررسی کند:
- اطلاعات سازمان تا چه اندازه حساس و محرمانه هستند؟
- آیا محل نگهداری اطلاعات برای سازمان اهمیت دارد؟
- آیا سازمان زیرساخت مرکز داده دارد؟
- آیا تیم فناوری اطلاعات توانایی مدیریت سرورها و Storage را دارد؟
- سیاست سازمان درباره دسترسی به اطلاعات چیست؟
- آیا استفاده از سرویسهای خارجی محدودیت دارد؟
- حجم اطلاعات در سالهای آینده چقدر افزایش خواهد یافت؟
- سیاست Backup و Disaster Recovery چگونه است؟
- کاربران از داخل سازمان، شعب یا خارج از سازمان به اطلاعات دسترسی خواهند داشت؟
- چه سطحی از کنترل بر شبکه و زیرساخت مورد نیاز است؟
پاسخ به این پرسشها میتواند مشخص کند که کدام مدل استقرار با نیازهای سازمان هماهنگتر است.
جمعبندی
انتخاب میان Public Cloud و On-Premises یک تصمیم صرفاً فنی نیست؛ بلکه میتواند بخشی از سیاست مدیریت اطلاعات و زیرساخت فناوری اطلاعات سازمان باشد.
Public Cloud میتواند مزایایی مانند راهاندازی سریع، انعطافپذیری منابع و کاهش نیاز به مدیریت مستقیم زیرساخت را فراهم کند.
در مقابل، On-Premises به سازمان اجازه میدهد زیرساخت اجرای سرویس و محل نگهداری اطلاعات را در محیط تحت مدیریت خود قرار دهد و سیاستهای شبکه، دسترسی، امنیت، Backup و توسعه زیرساخت را مطابق نیاز خود طراحی کند.
برای سازمانهایی که کنترل محل نگهداری داده، مدیریت زیرساخت و سیاستهای دسترسی اهمیت ویژهای دارد، معماری On-Premises میتواند گزینهای قابل بررسی باشد.
مانیادرایو نیز با رویکرد On-Premises، امکان استقرار راهکار مدیریت و اشتراکگذاری فایل را در زیرساخت سازمان فراهم میکند؛ بهگونهای که سازمان میتواند مدیریت اطلاعات، کاربران و زیرساخت مورد استفاده را در چارچوب معماری داخلی خود انجام دهد.
در نهایت، انتخاب معماری مناسب باید از نیازهای واقعی سازمان و سیاست مدیریت داده شروع شود، نه از انتخاب یک فناوری بهصورت پیشفرض.