
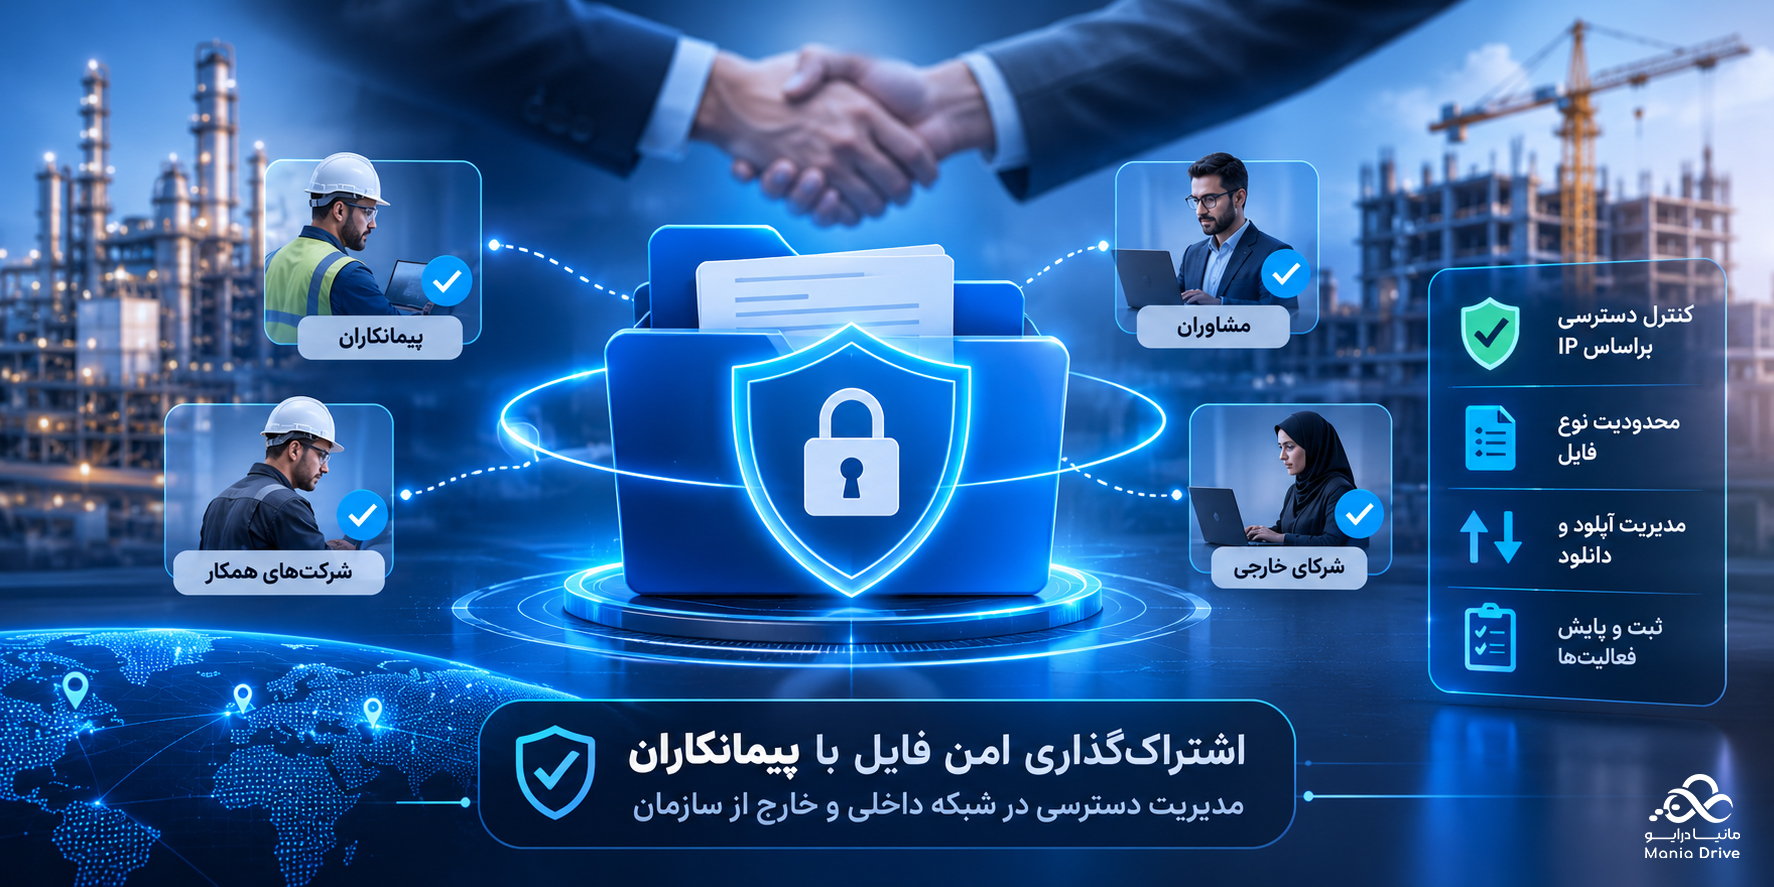
یک شرکت پتروشیمی باید مستندات تجهیزات را در اختیار پیمانکار تعمیر و نگهداری قرار دهد. در یک پروژه عمرانی، کارفرما، مشاور و چند پیمانکار باید نقشهها و گزارشهای اجرایی را مبادله کنند. یک شرکت نیز ممکن است برای پشتیبانی نرمافزارهای خود، با کارشناسانی همکاری کند که از خارج سازمان به سرورهای آن متصل میشوند.
در تمام این موقعیتها، مسئله مشترکی وجود دارد: چگونه فایلهای موردنیاز را در اختیار افراد مناسب قرار دهیم و همزمان کنترل دسترسی به اطلاعات سازمان را حفظ کنیم؟
پاسخ فقط به ساختن نام کاربری و رمز عبور محدود نمیشود. سازمان باید بتواند تعیین کند هر فرد به چه فایلهایی، از چه مبدأیی و با چه مجوزی دسترسی داشته باشد. حتی ممکن است یک کاربر با همان حساب، از دفتر خودش اجازه آپلود و دانلود داشته باشد، اما وقتی از یک سرور داخل سازمان وارد سامانه میشود، فقط بتواند فایل دانلود کند.
در این مقاله، سناریوهای اشتراکگذاری امن فایل با پیمانکاران، تفاوت دسترسی داخلی و خارجی، محدودیت عملیات براساس IP و کاربرد فهرست سفید و سیاه پسوند فایلها را بررسی میکنیم.
چرا تبادل فایل با پیمانکاران به مدیریت متمرکز نیاز دارد؟
همکاری با پیمانکاران معمولاً به یک بار ارسال فایل ختم نمیشود. مستندات اصلاح میشوند، نقشههای جدید منتشر میشوند، گزارشها بهصورت دورهای تحویل داده میشوند و افراد مختلف به پروژه اضافه میشوند یا از آن خارج میشوند.
اگر فایلها بین ایمیلها، پیامرسانها و پوشههای پراکنده جابهجا شوند، پاسخ به چند پرسش ساده دشوار خواهد شد:
- کدام افراد هنوز به مستندات پروژه دسترسی دارند؟
- هر پیمانکار چه فایلهایی را میتواند دریافت یا ارسال کند؟
- آیا کارکنان پیمانکار از حسابهای مستقل استفاده میکنند؟
- آیا فایلها فقط از مبدأهای مورد تأیید قابل دسترسی هستند؟
- پس از پایان قرارداد، چه دسترسیهایی باید قطع شوند؟
- چه کسی مسئول بررسی فعالیتها و تغییر مجوزهاست؟
مدیریت متمرکز فایل کمک میکند همکاریها در یک چارچوب مشخص انجام شوند و کنترل دسترسی، به تصمیمهای موردی و پیگیریهای دستی وابسته نماند.
چهار عامل اصلی در مدیریت دسترسی فایل
برای تعریف یک سیاست روشن، باید چهار عامل در کنار یکدیگر بررسی شوند.
| عامل | پرسش اصلی | نمونه |
| هویت کاربر | چه کسی متصل شده است؟ | کارشناس مشخص پیمانکار با حساب اختصاصی |
| محدوده اطلاعات | به چه فایلهایی نیاز دارد؟ | پوشه مستندات تجهیزات موضوع قرارداد |
| نوع عملیات | چه کاری میتواند انجام دهد؟ | آپلود و دانلود، بدون اجازه حذف |
| مبدأ اتصال | از کجا متصل شده است؟ | دفتر پیمانکار، شبکه داخلی یا سرور VPS |
مجوز نهایی هر درخواست باید حاصل ترکیب این عوامل باشد. داشتن حساب معتبر، نباید به معنی دسترسی به تمام فایلها یا انجام هر عملیاتی از هر شبکهای باشد.
سناریوی اول: تبادل مستندات فنی در پتروشیمی
فرض کنید یک شرکت پتروشیمی، تعمیرات دورهای بخشی از تجهیزات را به پیمانکار واگذار کرده است. پیمانکار برای انجام کار به مشخصات فنی، دستورالعملهای تعمیر و سوابق مرتبط نیاز دارد و باید گزارش بازدید، تصاویر و نتیجه عملیات را نیز تحویل دهد.
در این سناریو میتوان دسترسی را به شکل زیر طراحی کرد:
- هر کارشناس پیمانکار حساب اختصاصی داشته باشد.
- فقط مستندات مرتبط با تجهیزات موضوع قرارداد در دسترس قرار بگیرد.
- دریافت مدارک موردنیاز و ارسال گزارش مجاز باشد.
- حذف مستندات مرجع برای پیمانکار مجاز نباشد.
- قالب فایلهای قابل بارگذاری مشخص شود.
- دسترسیها در پایان همکاری بازبینی و قطع شوند.
برای مثال، پیمانکار نگهداری پمپها به مستندات همان تجهیزات دسترسی پیدا میکند و نیازی به مشاهده اسناد مالی، قراردادهای دیگر یا اطلاعات سایر واحدها ندارد.
در محیطهای صنعتی، مرز شبکه اداری و شبکه عملیاتی نیز باید حفظ شود. نیاز به تبادل مستندات فنی، بهخودیخود دلیلی برای ایجاد دسترسی مستقیم به سامانههای کنترل صنعتی نیست.
سناریوی دوم: همکاری چند شرکت در پروژه عمرانی
در یک پروژه عمرانی، کارفرما، مشاور و پیمانکاران حوزههای مختلف با مجموعه بزرگی از فایلها کار میکنند؛ از نقشههای معماری و سازه تا مدارک تأسیسات، صورتجلسهها و گزارشهای پیشرفت.
اگر همه افراد به یک پوشه عمومی دسترسی یکسان داشته باشند، احتمال مشاهده اطلاعات غیرمرتبط، حذف اشتباه یا استفاده از مدارک نامناسب افزایش پیدا میکند.
تفکیک دسترسی براساس پروژه و مسئولیت، ساختار روشنتری ایجاد میکند:
| گروه | محدوده اطلاعات | الگوی دسترسی پیشنهادی |
| کارفرما | مستندات موردنیاز نظارت | مشاهده و دریافت |
| مشاور | نقشهها و مدارک قابل بررسی | دریافت و بارگذاری مستندات بررسیشده |
| پیمانکار برق | مستندات حوزه برق | دریافت نقشههای ابلاغی و ارسال گزارش |
| پیمانکار تأسیسات | مدارک حوزه تأسیسات | دریافت مدارک مرتبط و ارسال فایلهای اجرایی |
| مدیر پروژه | حوزههای تحت مسئولیت | مدیریت دسترسی طبق اختیار سازمانی |
این ساختار باید با فرایند ابلاغ و تأیید مدارک هماهنگ باشد. صرف قرار گرفتن یک نقشه در فضای اشتراک، لزوماً به معنی تأیید آن برای اجرا نیست.
دسترسی در شبکه داخلی و خارج از سازمان چه تفاوتی دارد؟
کارکنان داخل سازمان و پیمانکاران بیرونی ممکن است به یک سامانه فایل متصل شوند، اما شرایط استفاده آنها یکسان نباشد.
برای مثال، کارشناس داخلی از رایانه سازمانی به مستندات واحد خود دسترسی دارد، درحالیکه پیمانکار فقط به پوشه مشخصی از یک پروژه نیاز دارد. همچنین ممکن است سازمان بخواهد دسترسی بیرونی صرفاً از دفتر رسمی پیمانکار یا مسیر ارتباطی مصوب پذیرفته شود.
در اینجا دو تصمیم جداگانه مطرح است:
مجوز اتصال: آیا درخواست از این شبکه یا مبدأ پذیرفته شود؟
مجوز عملیات: پس از اتصال، کاربر چه فایلهایی را ببیند و چه کاری انجام دهد؟
باز بودن مسیر شبکه، به معنی مجاز بودن استفاده از تمام اطلاعات نیست. همچنین داخلی بودن اتصال نباید بهتنهایی مبنای اعتماد باشد؛ هویت کاربر، مسئولیت او و مجوزهایش همچنان باید بررسی شوند. این اصل با رویکرد معماری اعتماد صفر نیز همراستاست.
فهرست سفید و سیاه IP چیست؟
کنترل مبتنی بر IP به سازمان کمک میکند برای مبدأهای مختلف، قواعد مشخصی تعریف کند.
فهرست سفید IP یا IP Whitelist
فهرست سفید که با نام Allowlist نیز شناخته میشود، مبدأهای مجاز را مشخص میکند. در این الگو، فقط IPها یا بازههایی که تأیید شدهاند اجازه دسترسی دارند.
برای مثال، یک شرکت میتواند اتصال پیمانکار را به IP عمومی ثابت دفتر او محدود کند. در این صورت، تلاش برای اتصال از اینترنت خانگی یا یک مبدأ تأییدنشده، طبق سیاست تعریفشده رد میشود.
کاربر همچنان باید احراز هویت شود و فقط مجوزهای حساب خود را داشته باشد. قرار گرفتن IP در فهرست سفید، نباید دسترسی تازهای به فایلهای غیرمجاز ایجاد کند.
فهرست سیاه IP یا IP Blacklist
فهرست سیاه که Denylist نیز نامیده میشود، برای مسدود کردن مبدأهای مشخص به کار میرود.
برای مثال، سازمان میتواند پس از بررسی یک رخداد امنیتی، اتصال از IP معینی را مسدود کند. سایر اتصالها نیز همچنان تابع قواعد احراز هویت و کنترل دسترسی خواهند بود.
| سیاست | رفتار اصلی |
| فهرست سفید | فقط مبدأهای مشخصشده مجاز هستند |
| فهرست سیاه | مبدأهای مشخصشده مسدود هستند |
فهرست سیاه بهتنهایی برای مقابله با تمام اتصالهای نامطلوب کافی نیست، چون مبدأ اتصال میتواند تغییر کند. از طرف دیگر، یک IP عمومی ممکن است بین چند کاربر مشترک باشد؛ بنابراین مسدود کردن آن میتواند کاربران مجاز را نیز تحت تأثیر قرار دهد.
محدودیت براساس IP میتواند فقط آپلود یا دانلود را شامل شود
سیاستهای مبتنی بر مبدأ، فقط به پذیرش یا رد کامل اتصال محدود نیستند. سازمان ممکن است بخواهد کاربر از یک IP امکان آپلود و دانلود داشته باشد، اما از مبدأ دیگری فقط یکی از این عملیات برای او مجاز باشد.
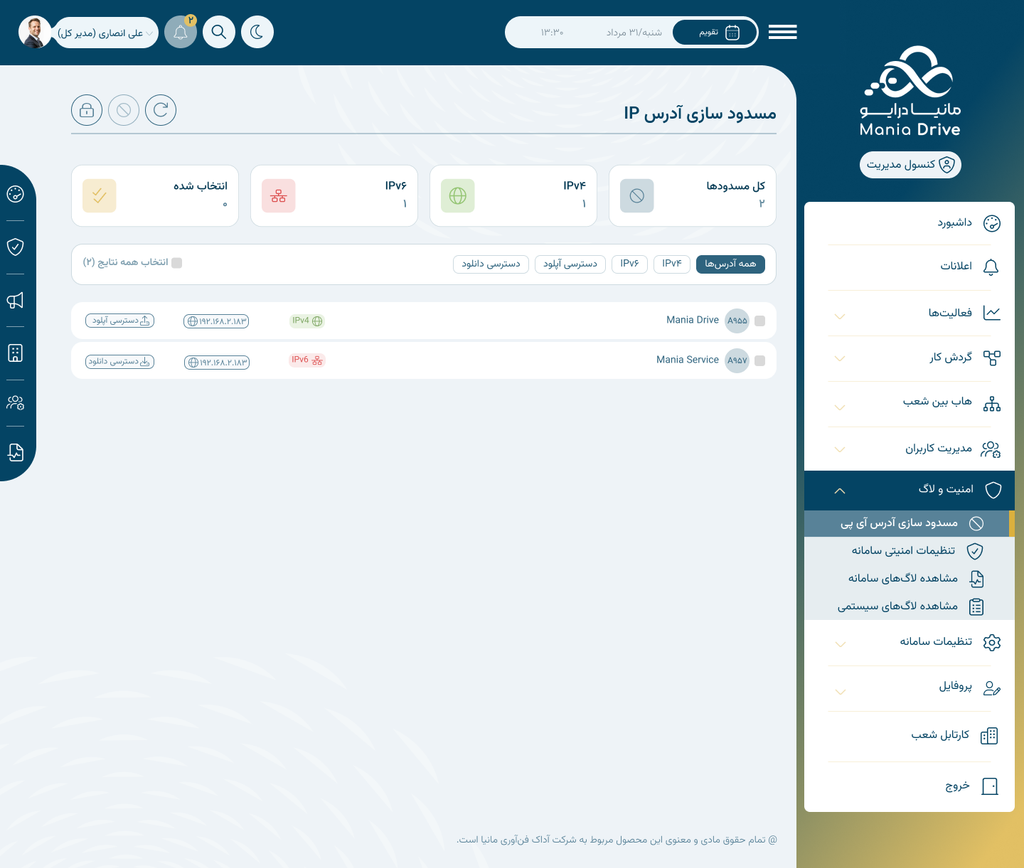
برای این کار، باید قواعد عملیاتی در کنار فهرست سفید و سیاه تعریف شوند.
| سیاست مبدأ | آپلود | دانلود | نمونه کاربرد |
| تبادل دوطرفه | مجاز | مجاز | همکاری روزمره با دفتر پیمانکار |
| فقط دریافت | غیرمجاز | مجاز | دریافت فایل روی سرور تحت پشتیبانی |
| فقط ارسال | مجاز | غیرمجاز | تحویل گزارش در فضای دریافت مدارک |
| مسدود | غیرمجاز | غیرمجاز | جلوگیری از دسترسی مبدأ تعیینشده |
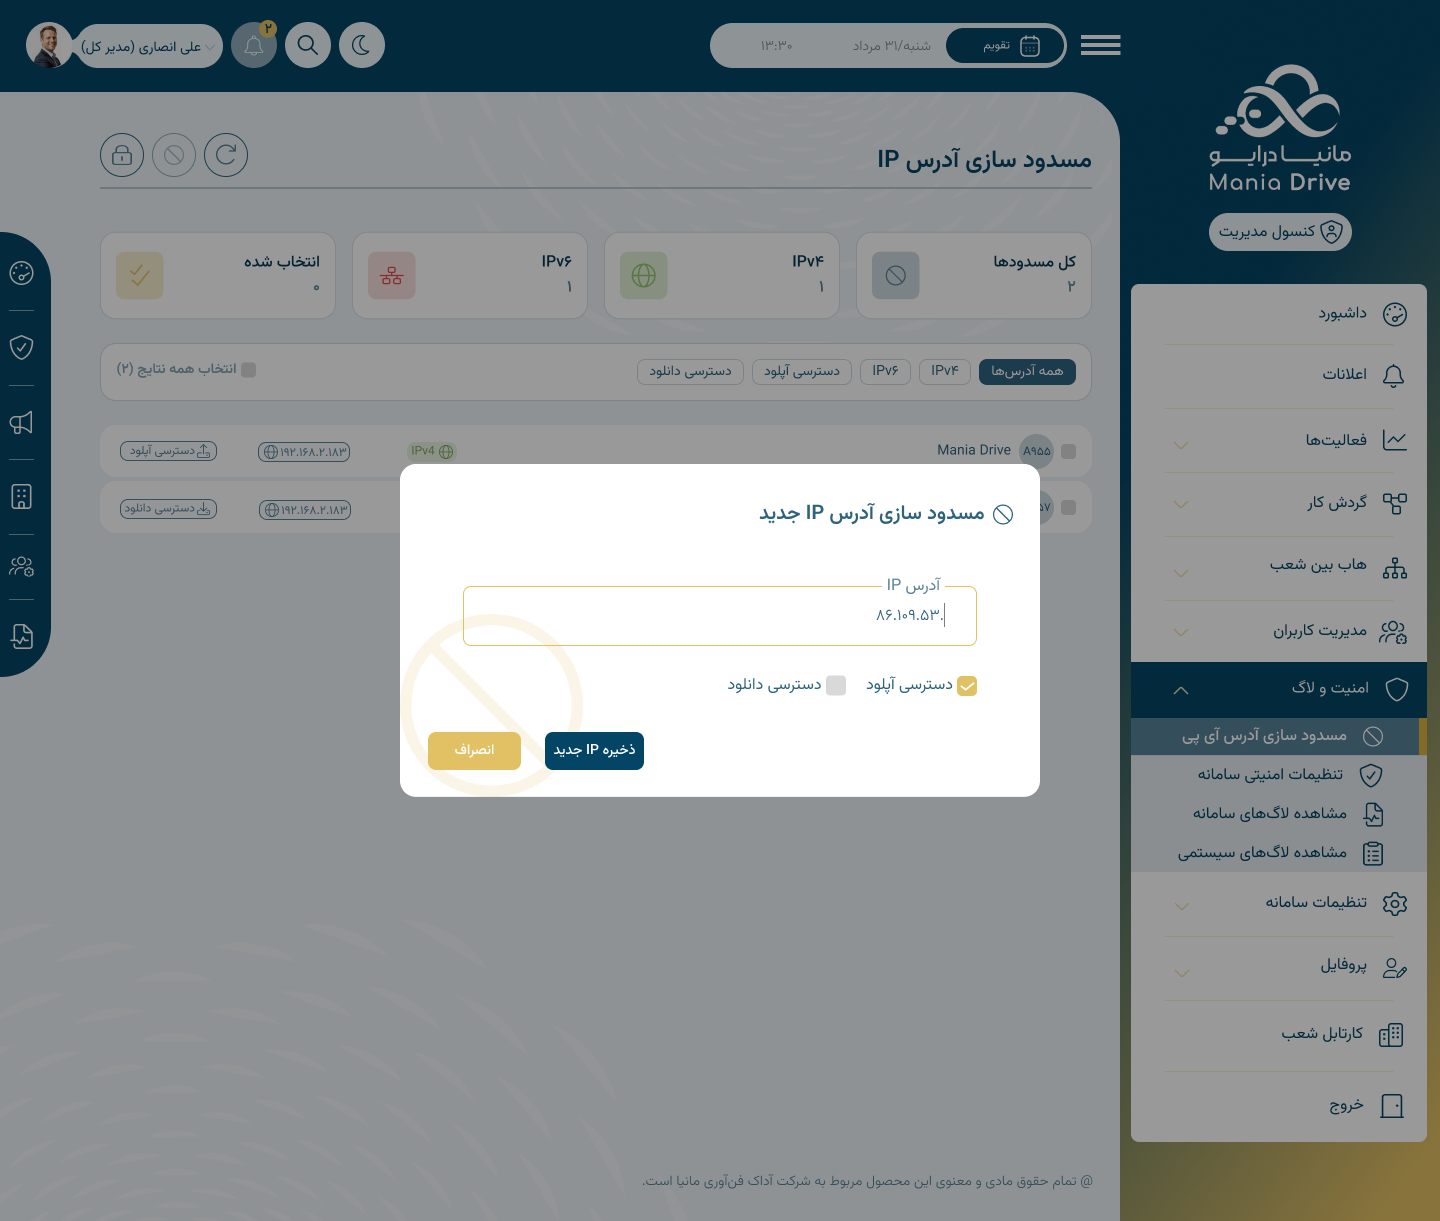
نکته مهم این است که قرار گرفتن یک IP در فهرست مجاز، بهتنهایی نوع عملیات را مشخص نمیکند. برای تفکیک آپلود و دانلود، سامانه یا درگاه کنترل دسترسی باید بتواند عملیات را تشخیص دهد و مجوز مناسب را اعمال کند.
یک نیاز واقعی: همان حساب، دسترسی متفاوت از رایانه پیمانکار و VPS
یکی از مشتریان مانیادرایو چنین نیازی داشت: پیمانکار زمانی که از رایانه خود و خارج از VPS مشتری وارد حساب مانیادرایو میشود، بتواند هم فایل آپلود کند و هم فایل دانلود کند.
اما وقتی به VPS مشتری ریموت میزند و از مرورگر داخل آن وارد همان حساب میشود، فقط امکان دانلود داشته باشد.
| محل استفاده از حساب | آپلود | دانلود |
| رایانه پیمانکار، خارج از VPS مشتری | مجاز | مجاز |
| مرورگر داخل VPS مشتری، پس از اتصال ریموت | غیرمجاز | مجاز |
هدف این سیاست، امکان دریافت فایلهای موردنیاز پشتیبانی روی VPS و جلوگیری از آپلود فایلهای موجود روی آن سرور از طریق مانیادرایو بود.
در این سناریو، نام کاربری و رمز عبور تغییر نمیکند؛ مبدأ درخواست، مجوز مؤثر کاربر را محدود میکند. حتی اگر حساب در حالت عادی اجازه آپلود داشته باشد، درخواست آپلود از مبدأ VPS باید رد شود.
مسدود کردن کامل IP سرور در فایروال، پاسخ مناسبی به این نیاز نیست، چون دانلود باید همچنان مجاز بماند. اجرای چنین سیاستی به کنترلی نیاز دارد که بتواند نوع عملیات را در مبدأ موردنظر تشخیص دهد.
چرا اتصال ریموت، مبدأ درخواست را تغییر میدهد؟
وقتی پیمانکار مرورگر رایانه خودش را باز میکند، درخواست از مسیر ارتباطی همان رایانه ارسال میشود. اما اگر به VPS ریموت بزند و مرورگر روی VPS اجرا شود، درخواست از محیط آن سرور ارسال خواهد شد.
آدرسی که مانیادرایو مشاهده میکند، به معماری شبکه بستگی دارد و ممکن است IP سرور، IP درگاه خروجی یا آدرس یک واسط ارتباطی باشد.
بنابراین پیش از اعمال سیاست، باید هر دو مسیر آزمایش شوند تا مبدأ قابل مشاهده برای سامانه دقیقاً مشخص باشد.
همچنین محدود کردن آپلود از VPS، مشخصاً مسیر ارسال فایل از طریق مانیادرایو را کنترل میکند. اگر هدف سازمان، مدیریت تمام مسیرهای انتقال اطلاعات از جلسه ریموت باشد، تنظیمات اشتراک درایو، کلیپبورد، انتقال فایل و دیگر ابزارهای ارتباطی نیز باید جداگانه بررسی شوند.
نقش NAT ،VPN و پراکسی در تشخیص IP
قواعد مبتنی بر IP زمانی قابل اتکا هستند که مبدأ اتصال درست شناسایی شود.
در حضور NAT، VPN، پراکسی معکوس یا توزیعکننده بار، آدرسی که برنامه مشاهده میکند ممکن است متعلق به یک واسط باشد. چند کاربر نیز ممکن است با یک IP عمومی مشترک دیده شوند.
اگر سامانه پشت پراکسی قرار دارد، اطلاعات IP اصلی باید فقط از واسطهای مورد اعتماد دریافت شود. برای نمونه، مستندات NGINX امکان تعریف پراکسیهای قابل اعتماد و استفاده از اطلاعات مبدأ منتقلشده توسط آنها را توضیح میدهد.
برای طراحی سیاست، بهتر است مسیرهای زیر جداگانه بررسی شوند:
- اتصال مستقیم از شبکه داخلی
- اتصال مستقیم از دفتر پیمانکار
- اتصال از VPN سازمانی
- اتصال از مرورگر روی سرور یا VPS
- اتصال از طریق پراکسی یا درگاه انتشار سرویس
در کنار این بررسیها، باید تأثیر تغییر IP، استفاده از اینترنت همراه و اشتراک مبدأ بین چند کاربر نیز در نظر گرفته شود.
فهرست سفید و سیاه پسوند فایلها
مدیریت امن تبادل فایل فقط به هویت کاربر و محل اتصال مربوط نیست. سازمان باید مشخص کند چه نوع فایلهایی اجازه ورود به فضای اشتراک را دارند.
برای مثال، شرکت پتروشیمی ممکن است از پیمانکار فقط گزارش PDF و تصاویر بازدید بخواهد. در یک پروژه عمرانی نیز ممکن است فایلهای نقشه با پسوند DWG و مدارک PDF موردنیاز باشند، اما فایلهای اجرایی پذیرفته نشوند.
فهرست سفید پسوند یا Extension Whitelist
در این روش، فقط پسوندهای مشخصشده مجاز هستند و سایر پسوندها رد میشوند.
برای نمونه، یک فضای دریافت گزارش میتواند فقط فایلهای زیر را بپذیرد:
.pdf ،.jpg ،.png و .xlsx
این روش زمانی مناسب است که نوع مدارک موردنیاز از قبل مشخص باشد. فهرست مجاز باید با نیاز واقعی فرایند هماهنگ شود؛ برای مثال، در پروژهای که تحویل نقشه DWG ضروری است، محدود کردن تمام فایلها به PDF مانع انجام کار خواهد شد.
فهرست سیاه پسوند یا Extension Blacklist
در این روش، پسوندهای تعیینشده مسدود میشوند و سایر فایلها، مشروط به دیگر کنترلها، امکان بارگذاری دارند.
برای مثال، سازمان میتواند ارسال فایلهایی با پسوندهای زیر را ممنوع کند:
.exe ،.msi ،.bat ،.cmd و .ps1
این رویکرد در محیطهایی با تنوع زیاد فایل کاربرد دارد، اما فهرست سیاه بهتنهایی تمام انواع فایل نامطلوب را پوشش نمیدهد.
| کاربرد | سیاست پیشنهادی |
| دریافت گزارش بازدید تجهیزات | فهرست سفید PDF و تصاویر موردنیاز |
| تبادل نقشههای عمرانی | فهرست سفید قالبهای مهندسی مورد توافق و PDF |
| دریافت مدارک با قالب ثابت | پذیرش فقط پسوندهای ضروری همان فرایند |
| همکاری با تنوع زیاد مستندات | فهرست سیاه پسوندهای غیرمجاز، همراه با کنترلهای تکمیلی |
آیا بررسی پسوند برای تشخیص نوع فایل کافی است؟
نام فایل لزوماً نوع واقعی محتوای آن را نشان نمیدهد. تغییر نام یک فایل اجرایی و افزودن پسوند PDF، محتوای آن را به سند PDF تبدیل نمیکند.
بنابراین در طراحی کنترل بارگذاری، باید علاوه بر پسوند، نوع و ساختار واقعی فایل، محدودیت حجم و در صورت نیاز بررسی بدافزار نیز در نظر گرفته شود.
برای فایلهای فشرده هم لازم است سیاست روشنی وجود داشته باشد: آیا فایل ZIP پذیرفته میشود؟ آیا محتوای داخل آن بررسی میشود؟ فایلهای فشرده رمزدار چه وضعیتی دارند؟
همچنین اگر فهرست سفید و سیاه بهصورت همزمان استفاده شوند، اولویت قواعد و نتیجه تعارض آنها باید مشخص باشد.
ترکیب حساب کاربری، IP و نوع فایل در یک سیاست مشخص
ارزش این کنترلها زمانی بیشتر میشود که در کنار هم قرار بگیرند.
برای یک پیمانکار پروژه عمرانی، میتوان چنین الگویی طراحی کرد:
- کارشناس با حساب اختصاصی وارد شود.
- فقط پوشه پروژه مرتبط با قرارداد را ببیند.
- از دفتر پیمانکار امکان آپلود و دانلود داشته باشد.
- از VPS مشتری فقط بتواند دانلود کند.
- بارگذاری به قالبهای مورد توافق پروژه محدود باشد.
- اجازه حذف مستندات مرجع را نداشته باشد.
- دسترسی او در پایان همکاری قطع شود.
در این الگو، هر مجوز محدوده روشنی دارد. داشتن حساب معتبر، اتصال از IP مجاز یا استفاده از پسوند پذیرفتهشده، هیچکدام بهتنهایی برای مجاز بودن تمام درخواست کافی نیستند.
پس از دانلود فایل، کنترل سازمان تا کجا ادامه دارد؟
باید بین «قطع دسترسی به فایل در سامانه» و «کنترل نسخه دانلودشده» تفاوت قائل شد.
وقتی کاربر با مجوز معتبر فایلی را دانلود میکند، قطع دسترسی بعدی معمولاً نسخه ذخیرهشده روی دستگاه او را حذف نمیکند. همچنین اگر مشاهده محتوا مجاز باشد، بسته به محیط استفاده، ثبت تصویر یا بازتولید آن همچنان ممکن است.
بنابراین برای اسناد حساس، سازمان باید درباره ضرورت دانلود، میزان اطلاعات قابل اشتراک، تعهدات محرمانگی و ابزارهای تکمیلی حفاظت از اطلاعات نیز تصمیم بگیرد.
کنترل دسترسی باید با فرایندهای کاری و مسئولیتهای قراردادی هماهنگ باشد.
مانیادرایو چه نقشی در اشتراکگذاری امن فایل دارد؟
مانیادرایو بهعنوان راهکار فضای ابری خصوصی و مدیریت و اشتراکگذاری فایل سازمانی، بستری متمرکز برای همکاری کارکنان، پیمانکاران و شرکای تجاری در زیرساخت تحت کنترل سازمان فراهم میکند.
در چنین بستری، مدیریت کاربران و اشتراکها، اتصال به LDAP و Active Directory، ثبت رویدادها، رمزنگاری ارتباطات و دادههای ذخیرهشده و یکپارچهسازی با سامانههای دیگر، در طراحی فرایند تبادل فایل نقش دارند. امکانات قابل استفاده باید متناسب با نسخه و پیکربندی استقرار مشخص شوند.
برای اجرای سناریوهای این مقاله، مسئولیت هر کنترل نیز باید روشن باشد:
| کنترل | محل بررسی و اعمال |
| دسترسی به فایلها و پوشهها | مجوزهای سامانه مدیریت فایل |
| پذیرش یا رد اتصال از IP مشخص | قابلیت محصول یا زیرساخت شبکه، متناسب با معماری |
| مجوز متفاوت آپلود و دانلود براساس مبدأ | لایه برنامه یا درگاه دارای قابلیت تشخیص عملیات |
| محدودیت پسوند و نوع فایل | کنترل بارگذاری در سامانه یا سرویس مربوط |
| محدودیت انتقال اطلاعات در جلسه ریموت | تنظیمات زیرساخت دسترسی از راه دور |
این تفکیک کمک میکند سیاست موردنظر سازمان به تنظیماتی مشخص و قابل آزمایش تبدیل شود و نقش سامانه فایل و زیرساخت شبکه در اجرای آن روشن باشد.
چکلیست شروع همکاری با پیمانکار
پیش از فعال کردن دسترسی، پاسخ این پرسشها را مشخص کنید:
- چه کسی درخواست دسترسی را تأیید میکند؟
- آیا هر کارشناس حساب اختصاصی دارد؟
- چه فایلها و پوشههایی برای انجام قرارداد لازم است؟
- آپلود، دانلود، حذف و سایر عملیات برای هر حساب چه وضعیتی دارند؟
- اتصال از چه شبکهها و IPهایی پذیرفته میشود؟
- آیا مجوز عملیات باید با تغییر مبدأ اتصال تغییر کند؟
- چه پسوندها و انواع فایلهایی قابل پذیرش هستند؟
- کدام رویدادها ثبت میشوند و چه کسی آنها را بررسی میکند؟
- قواعد متعارض چه اولویتی دارند؟
- چه کسی در پایان قرارداد، مسئول قطع دسترسیها و لینکهای اشتراک است؟
پرسشهای متداول
آیا یک حساب میتواند از دو IP، مجوز متفاوتی داشته باشد؟
بله، این سیاست قابل طراحی است؛ برای مثال، حساب از یک مبدأ امکان آپلود و دانلود داشته باشد و از مبدأ دیگر فقط بتواند دانلود کند. اجرای آن به تشخیص صحیح مبدأ و وجود کنترل عملیاتی مناسب نیاز دارد.
آیا فهرست سفید IP بهتنهایی آپلود و دانلود را تفکیک میکند؟
خیر. فهرست سفید معمولاً مبدأهای مجاز را تعیین میکند. برای محدود کردن نوع عملیات، باید قواعد جداگانهای تعریف شود که آپلود و دانلود را تشخیص دهند.
آیا IP میتواند جایگزین حساب اختصاصی کاربر شود؟
خیر. چند نفر ممکن است از یک IP عمومی مشترک استفاده کنند. حساب اختصاصی برای شناسایی کاربر و مدیریت مجوزهای او همچنان ضروری است.
فهرست سفید پسوند بهتر است یا فهرست سیاه؟
اگر قالب مدارک موردنیاز مشخص است، فهرست سفید انتخاب محدودتری فراهم میکند. در محیطهایی با تنوع زیاد فایل، فهرست سیاه میتواند بخشی از سیاست باشد. در هر دو روش، کنترل پسوند باید با بررسیهای تکمیلی متناسب با حساسیت محیط همراه شود.
آیا مسدود کردن آپلود از VPS، تمام مسیرهای خروج فایل را میبندد؟
خیر. این محدودیت مسیر آپلود از طریق سامانه موردنظر را کنترل میکند. سایر مسیرها، از جمله امکانات انتقال فایل در جلسه ریموت، باید جداگانه بررسی شوند.
آیا با قطع حساب پیمانکار، فایلهای دانلودشده هم حذف میشوند؟
معمولاً خیر. قطع حساب، دسترسی بعدی به سامانه را محدود میکند و نباید آن را معادل حذف نسخههای دریافتشده دانست.
جمعبندی
اشتراکگذاری امن فایل با پیمانکاران به تصمیمهای روشن درباره هویت افراد، محدوده اطلاعات، نوع عملیات، مبدأ اتصال و فایلهای قابل پذیرش نیاز دارد.
در یک پتروشیمی، این سیاست میتواند دسترسی پیمانکار را به مستندات تجهیزات موضوع قرارداد محدود کند. در پروژه عمرانی، میتواند مدارک هر رشته را در اختیار گروه مرتبط قرار دهد. در سناریوی پشتیبانی نیز میتواند اجازه دهد همان حساب از دفتر پیمانکار آپلود و دانلود داشته باشد، اما از VPS مشتری فقط امکان دانلود پیدا کند.
فهرست سفید و سیاه IP، محدودیت عملیات و قواعد پسوند فایل، زمانی مؤثرترند که در یک ساختار هماهنگ تعریف، آزمایش و بازبینی شوند.
برای بررسی سناریوی تبادل فایل سازمان خود، با تیم مانیادرایو تماس بگیرید. در یک دموی متناسب با نیاز شما میتوان مسیرهای دسترسی داخلی و خارجی، نحوه همکاری پیمانکاران و محدودیتهای موردنظر را بررسی کرد.