
در سازمانهایی که تعداد زیادی کاربر به فایلها و منابع اطلاعاتی دسترسی دارند، مدیریت حسابهای کاربری و مجوزهای دسترسی به یکی از چالشهای مهم واحد فناوری اطلاعات تبدیل میشود. ایجاد حسابهای جداگانه در هر سامانه، تغییر دستی سطح دسترسی کارکنان و غیرفعالسازی حساب افراد پس از خروج از سازمان، علاوه بر افزایش حجم کار مدیران شبکه، احتمال بروز خطاهای امنیتی را نیز بیشتر میکند.
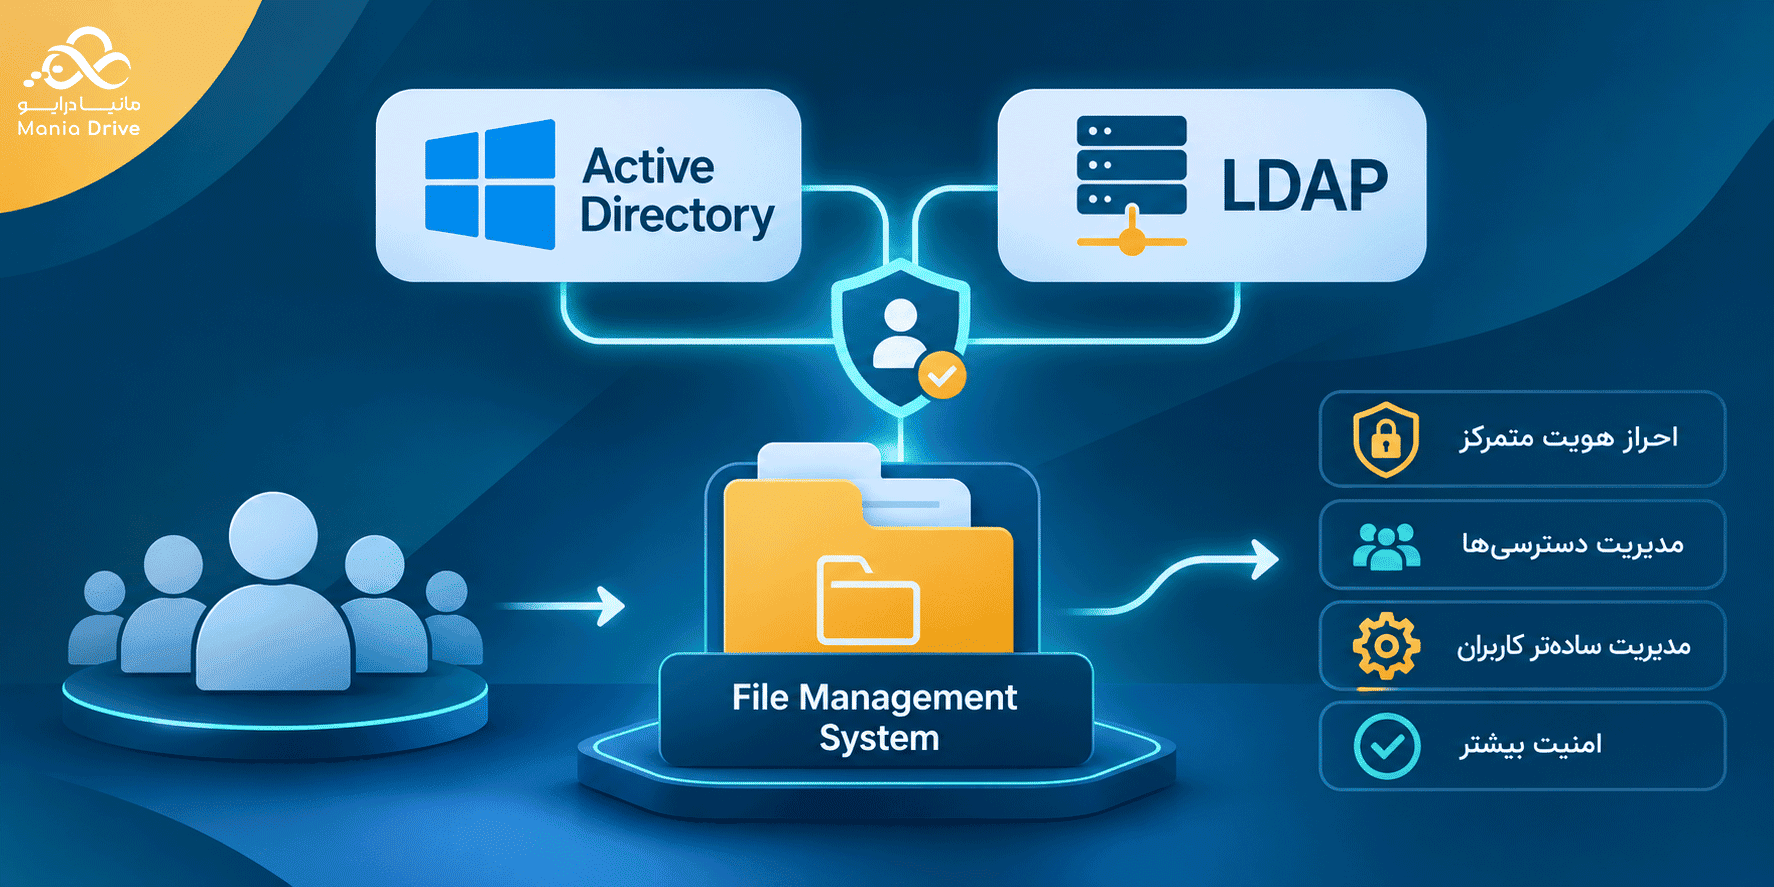
یکی از راهکارهای مؤثر برای حل این مشکلات، یکپارچهسازی سامانههای سازمانی با زیرساخت مدیریت هویت و دسترسی است. اتصال سامانه مدیریت فایل به Active Directory و LDAP به سازمانها کمک میکند فرایند شناسایی کاربران، احراز هویت و مدیریت دسترسیها را با هماهنگی بیشتری انجام دهند.
در این مقاله بررسی میکنیم Active Directory و LDAP چه تفاوتی دارند، یکپارچهسازی آنها با سامانه مدیریت فایل چگونه انجام میشود و این رویکرد چه مزایایی برای مدیران شبکه و کارشناسان زیرساخت دارد.
چرا مدیریت متمرکز کاربران در سازمان اهمیت دارد؟
فرض کنید یک سازمان با ۲۰۰ کارمند از چندین سامانه داخلی برای مدیریت اطلاعات، ارتباطات و اشتراکگذاری فایل استفاده میکند. اگر هر سامانه حساب کاربری و رمز عبور مستقلی داشته باشد، مدیر شبکه باید اطلاعات کاربران را در چندین محیط مختلف مدیریت کند.
این روش در بلندمدت مشکلات متعددی ایجاد میکند:
- ایجاد حسابهای کاربری تکراری: کاربران برای استفاده از سامانههای مختلف به حسابهای جداگانه نیاز دارند و مدیریت این حسابها دشوار میشود.
- افزایش فعالیتهای دستی: ساخت حساب جدید، تغییر اطلاعات و تنظیم مجوزها باید در هر سامانه بهصورت جداگانه انجام شود.
- دشواری تغییر نقش کارکنان: با جابهجایی یک کارمند در ساختار سازمانی، ممکن است لازم باشد مجوزهای او در چندین سامانه اصلاح شود.
- باقی ماندن دسترسیهای غیرضروری: اگر حساب کاربری فردی پس از خروج از سازمان بهموقع غیرفعال نشود، احتمال دسترسی غیرمجاز به اطلاعات وجود دارد.
- افزایش خطای انسانی: تعدد حسابها و تنظیمات دستی میتواند باعث اختصاص مجوز اشتباه یا فراموش شدن برخی تغییرات شود.
در چنین شرایطی، استفاده از یک زیرساخت متمرکز برای مدیریت هویت کاربران، فرایندهای مدیریتی را سادهتر میکند.
Active Directory چیست و چه کاربردی دارد؟
Active Directory (AD) سرویس دایرکتوری مایکروسافت است که برای ذخیرهسازی و مدیریت اطلاعات کاربران، گروهها، رایانهها و منابع شبکه در محیطهای سازمانی استفاده میشود.
این سرویس به مدیران شبکه اجازه میدهد حسابهای کاربری را در یک ساختار متمرکز سازماندهی کنند و سیاستهای مربوط به دسترسی کاربران را مدیریت کنند.
برای مثال، در یک سازمان میتوان گروههای مختلفی مانند واحد مالی، منابع انسانی، فناوری اطلاعات و مدیریت تعریف کرد. سپس کاربران متناسب با جایگاه سازمانی خود در گروه مربوطه قرار میگیرند.
Active Directory از طریق سازوکارهایی مانند Kerberos و NTLM در احراز هویت کاربران محیط دامنه نقش دارد و از LDAP بهعنوان پروتکل اصلی دسترسی به اطلاعات دایرکتوری استفاده میکند.
به این ترتیب، سامانههای سازگار میتوانند بهجای نگهداری مستقل اطلاعات کاربران، از اطلاعات موجود در زیرساخت دایرکتوری سازمان استفاده کنند.
LDAP چیست و چه تفاوتی با Active Directory دارد؟
LDAP (Lightweight Directory Access Protocol) یک پروتکل استاندارد برای دسترسی، جستوجو و مدیریت اطلاعات در سرویسهای دایرکتوری است.
این پروتکل امکان برقراری ارتباط میان نرمافزارها و سرویسهای دایرکتوری را فراهم میکند. برای مثال، یک سامانه مدیریت فایل میتواند از طریق LDAP اطلاعات کاربران و گروههای سازمان را دریافت کند یا برای بررسی اعتبار اطلاعات ورود، با دایرکتوری ارتباط برقرار کند.
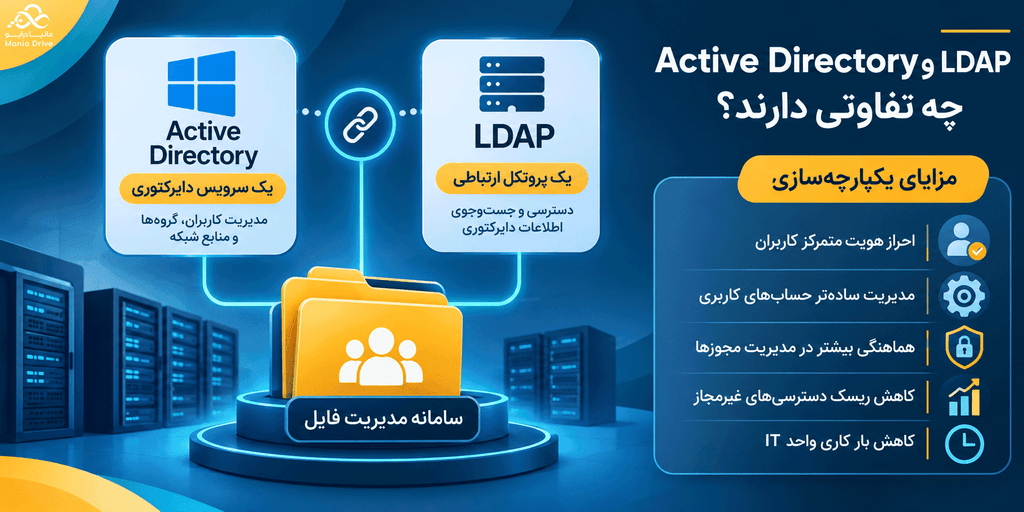
نکته مهم این است که Active Directory و LDAP دو فناوری جایگزین یکدیگر نیستند.
تفاوت اصلی آنها عبارت است از:
| ویژگی | Active Directory | LDAP |
| ماهیت | سرویس دایرکتوری | پروتکل ارتباطی |
| کاربرد | مدیریت کاربران، گروهها و منابع شبکه | دسترسی و جستوجوی اطلاعات دایرکتوری |
| نقش در سازمان | نگهداری و سازماندهی اطلاعات هویتی | فراهم کردن ارتباط نرمافزارها با دایرکتوری |
| ارتباط با یکدیگر | از LDAP پشتیبانی میکند | میتواند برای ارتباط با Active Directory استفاده شود |
بنابراین، زمانی که از اتصال LDAP به یک سامانه صحبت میکنیم، منظور برقراری ارتباط آن سامانه با یک سرویس دایرکتوری از طریق این پروتکل است.
یکپارچهسازی Active Directory و LDAP با سامانه مدیریت فایل چگونه انجام میشود؟
سامانه مدیریت فایل یکی از ابزارهای مهم در سازمانهایی است که حجم زیادی از اسناد و اطلاعات را میان کارکنان به اشتراک میگذارند. اگر این سامانه بتواند با زیرساخت دایرکتوری سازمان ارتباط برقرار کند، مدیریت کاربران و دسترسیها با ساختار هویتی موجود هماهنگتر خواهد شد.
در معماری یکپارچهسازی، سامانه مدیریت فایل به سرویس دایرکتوری متصل میشود و بر اساس تنظیمات تعریفشده، اطلاعات کاربران و گروهها را دریافت میکند.
این فرایند معمولاً شامل مراحل زیر است:
۱. تعریف ارتباط با دایرکتوری: آدرس سرور دایرکتوری، پورت ارتباطی، محدوده جستوجو (Base DN) و اطلاعات حساب اتصال مشخص میشود.
۲. دریافت اطلاعات کاربران: سامانه بر اساس فیلترها و ویژگیهای تعریفشده، اطلاعات حسابهای کاربری را از دایرکتوری دریافت میکند.
۳. احراز هویت کاربران: هنگام ورود، اعتبار اطلاعات کاربر از طریق سازوکار یکپارچهسازی پشتیبانیشده بررسی میشود.
۴. شناسایی گروههای سازمانی: عضویت کاربران در گروههای مختلف بررسی میشود تا ساختار سازمانی در مدیریت دسترسیها قابل استفاده باشد.
۵. اعمال مجوزها: در صورت پشتیبانی سامانه، مجوزهای دسترسی به فایلها و پوشهها بر اساس عضویت کاربران در گروههای سازمانی تعریف میشوند.
جزئیات پیادهسازی به نوع دایرکتوری، قابلیتهای سامانه مدیریت فایل و روش یکپارچهسازی انتخابشده بستگی دارد.
مزایای اتصال سامانه مدیریت فایل به Active Directory و LDAP
یکپارچهسازی سامانه مدیریت فایل با زیرساخت مدیریت هویت، علاوه بر کاهش فعالیتهای تکراری، میتواند امنیت و نظم بیشتری در مدیریت اطلاعات سازمان ایجاد کند.
۱. احراز هویت متمرکز کاربران
کاربران میتوانند با استفاده از هویت سازمانی خود به سامانه مدیریت فایل دسترسی پیدا کنند. در نتیجه، نیاز به مدیریت مجموعهای از حسابهای مستقل کاهش مییابد.
۲. مدیریت سادهتر حسابهای کاربری
مدیر شبکه میتواند اطلاعات هویتی کاربران را از طریق زیرساخت دایرکتوری سازمان مدیریت کند. این موضوع بهخصوص در سازمانهایی با تعداد زیاد کارکنان اهمیت دارد.
۳. هماهنگی بیشتر در مدیریت مجوزها
در صورت پشتیبانی از نگاشت گروههای دایرکتوری به سطوح دسترسی سامانه، میتوان بهجای تنظیم مجوز برای تکتک افراد، دسترسیها را بر اساس گروههای سازمانی تعریف کرد.
۴. کاهش ریسک دسترسیهای غیرمجاز
با غیرفعالسازی حساب کاربری در دایرکتوری، امکان جلوگیری از ورود مجدد کاربر به سامانههای متصل فراهم میشود؛ البته این موضوع به نحوه بررسی وضعیت حساب و همگامسازی سامانه بستگی دارد.
۵. کاهش بار کاری واحد IT
متمرکز شدن اطلاعات هویتی و هماهنگی میان سامانهها، تعداد عملیات تکراری را کاهش میدهد و مدیریت تغییرات سازمانی را سادهتر میکند.
نکات امنیتی مهم در پیادهسازی یکپارچهسازی
اتصال سامانه مدیریت فایل به سرویس دایرکتوری باید با رعایت اصول امنیتی انجام شود. چند نکته مهم در این زمینه عبارتاند از:
- استفاده از LDAPS یا ارتباط LDAP محافظتشده با TLS برای جلوگیری از افشای اطلاعات در مسیر انتقال.
- اختصاص حداقل مجوزهای لازم به حسابی که سامانه برای اتصال به دایرکتوری استفاده میکند.
- تعریف محدوده جستوجوی مشخص برای جلوگیری از دریافت اطلاعات غیرضروری.
- بررسی نحوه بهروزرسانی عضویت گروهها و وضعیت حساب کاربران.
- آزمایش فرایند غیرفعالسازی دسترسی پس از خروج کارکنان از سازمان.
- بررسی گزارشهای ورود و تغییرات دسترسی برای شناسایی فعالیتهای مشکوک.
همچنین باید توجه داشت که اتصال LDAP بهتنهایی به معنای پیادهسازی Single Sign-On یا احراز هویت چندعاملی نیست. برای استفاده از این قابلیتها، سامانه باید از پروتکلها و سازوکارهای مرتبط نیز پشتیبانی کند.
نقش مانیادرایو در مدیریت متمرکز فایلها و دسترسی کاربران
در سازمانهایی که از مانیادرایو برای ذخیرهسازی و اشتراکگذاری فایلها استفاده میکنند، مدیریت حسابهای کاربری و تعیین سطح دسترسی اهمیت زیادی دارد.
مانیادرایو با تمرکز بر مدیریت و اشتراکگذاری امن فایلهای سازمانی، امکان کنترل دسترسی کاربران به اطلاعات را فراهم میکند. یکپارچهسازی این سامانه با زیرساخت دایرکتوری سازمان، در صورت پشتیبانی فنی نسخه مورد استفاده، میتواند مدیریت هویت و دسترسی را با ساختار موجود سازمان هماهنگ کند.
برای مثال، در یک سازمان میتوان گروههای مختلفی مانند منابع انسانی و مالی را در Active Directory تعریف کرد و در صورت پشتیبانی از نگاشت گروهها، دسترسی آنها به فایلها و پوشههای مرتبط را بر همین اساس تنظیم کرد.
در چنین ساختاری، تغییر عضویت افراد در گروههای سازمانی میتواند مبنای بهروزرسانی دسترسیهای آنها در سامانه مدیریت فایل قرار بگیرد؛ البته نحوه اعمال تغییرات به سازوکار همگامسازی و تنظیمات فنی اتصال وابسته است.
این رویکرد به مدیران شبکه کمک میکند مدیریت اطلاعات را با ساختار سازمانی هماهنگتر انجام دهند و کنترل بیشتری بر دسترسی کارکنان داشته باشند.
جمعبندی
مدیریت جداگانه حسابهای کاربری در سامانههای مختلف، بهخصوص در سازمانهای بزرگ، میتواند باعث افزایش خطای انسانی، پیچیدگی عملیات IT و باقی ماندن دسترسیهای غیرضروری شود.
یکپارچهسازی سامانه مدیریت فایل با Active Directory و LDAP راهکاری برای هماهنگسازی مدیریت هویت، احراز هویت و کنترل دسترسی کاربران است. با استفاده از این رویکرد، سازمانها میتوانند مدیریت کاربران را سادهتر کنند، مجوزها را بر اساس ساختار سازمانی تعریف کنند و امنیت دسترسی به اطلاعات را بهبود دهند.
مانیادرایو با فراهم کردن بستری برای مدیریت و اشتراکگذاری فایلهای سازمانی، میتواند بخشی از راهکار مدیریت متمرکز اطلاعات در زیرساخت سازمان باشد. برای بهرهگیری از قابلیتهای یکپارچهسازی، لازم است امکانات فنی نسخه مورد استفاده و سازگاری آن با دایرکتوری سازمان بررسی شود.