
تصور کنید یکی از اسناد محرمانه سازمان دانلود شده، اما هیچکس نمیداند چه کسی این کار را انجام داده است. یا یکی از کارکنان بهتازگی به یک پوشه حساس دسترسی پیدا کرده، در حالی که مجوز قبلی او چنین امکانی را فراهم نمیکرده است. حتی ممکن است سندی حذف یا جایگزین شده باشد و سازمان نتواند مشخص کند این تغییر توسط کدام کاربر انجام شده است.
این سناریوها نشان میدهند که کنترل دسترسی بهتنهایی برای حفاظت از اطلاعات سازمانی کافی نیست. سازمانها علاوه بر تعیین اینکه چه کسی مجاز به مشاهده یا دریافت فایل است، باید بتوانند فعالیت کاربران را نیز بررسی و رهگیری کنند. اینجاست که مفهوم Audit Log یا لاگ ممیزی اهمیت پیدا میکند.
Audit Log به سازمان کمک میکند تاریخچه فعالیتهای کاربران را بررسی کند، تغییرات انجامشده روی اسناد را شناسایی کند و در صورت بروز رخداد امنیتی، مسیر اتفاقات را با اطلاعات ثبتشده بازسازی کند.
| 🔑 اصل مهم: مدیریت امن اسناد سازمانی تنها به تعیین سطح دسترسی محدود نمیشود. سازمانها باید بدانند کاربران چگونه از اطلاعات استفاده میکنند، چه تغییراتی روی فایلها ایجاد میشود و در صورت بروز اتفاق مشکوک، چگونه میتوان مسیر آن را بررسی کرد. |
Audit Log چیست و چه اطلاعاتی را ثبت میکند؟
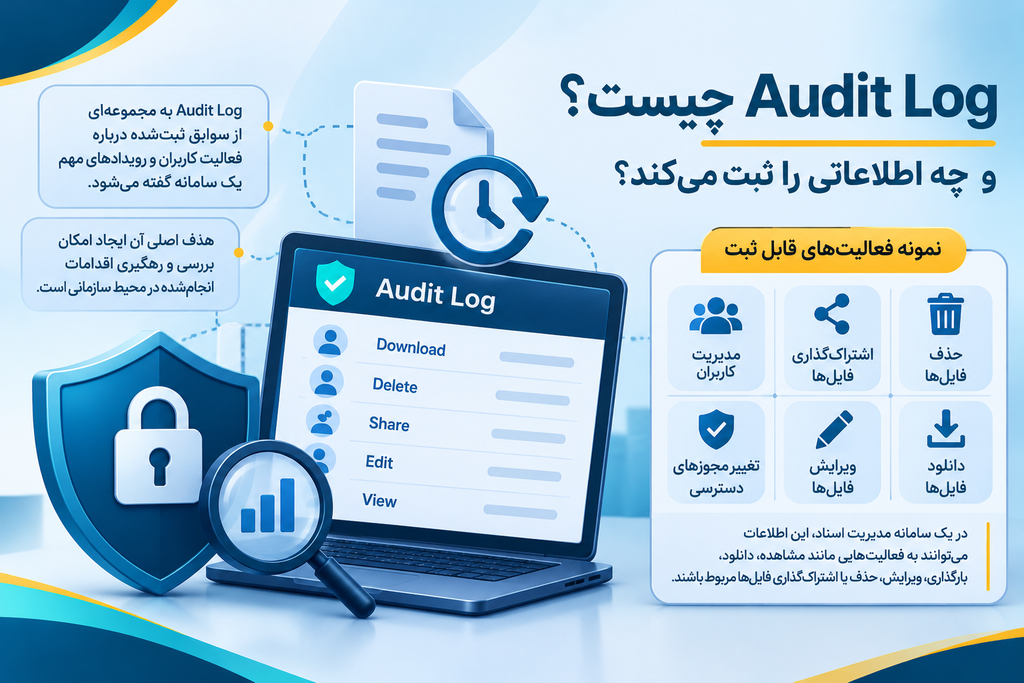
Audit Log به مجموعهای از سوابق ثبتشده درباره فعالیت کاربران و رویدادهای مهم یک سامانه گفته میشود. هدف اصلی آن ایجاد امکان بررسی و رهگیری اقدامات انجامشده در محیط سازمانی است.
در یک سامانه مدیریت اسناد، این اطلاعات میتوانند به فعالیتهایی مانند مشاهده، دانلود، بارگذاری، ویرایش، حذف یا اشتراکگذاری فایلها مربوط باشند. همچنین تغییر مجوزهای دسترسی و مدیریت کاربران نیز از جمله رویدادهایی هستند که ثبت آنها برای حسابرسی اهمیت دارد.
اطلاعاتی که یک گزارش ممیزی میتواند شامل آنها باشد:
| توضیح | فیلد |
| مشخص میکند کدام حساب کاربری فعالیت موردنظر را انجام داده است | کاربر انجامدهنده عملیات |
| تاریخ و ساعت انجام فعالیت را مشخص میکند | زمان رخداد |
| نشان میدهد چه اقدامی روی فایل یا پوشه انجام شده است | نوع عملیات |
| مشخص میکند فعالیت مربوط به کدام فایل، پوشه یا بخش سامانه بوده است | سند یا منبع مرتبط |
| در سامانههای پشتیبانیکننده، IP مبدأ درخواست برای بررسی منشأ ارتباط ثبت میشود | اطلاعات مبدأ دسترسی |
| 📌 نکته: وجود این اطلاعات به مدیران کمک میکند بهجای اتکا به حدس و گمان، بر اساس سوابق مستند درباره فعالیت کاربران تصمیم بگیرند. |
تفاوت Audit Log با لاگهای عمومی سیستم
یکی از اشتباهات رایج در مدیریت زیرساختهای سازمانی، یکسان در نظر گرفتن تمام گزارشهای سیستمی است. در حالی که لاگهای عمومی سیستم و Audit Log اهداف متفاوتی دارند.
| Audit Log | لاگ عمومی سیستم | ویژگی |
| رهگیری فعالیت کاربران | بررسی وضعیت فنی و عیبیابی | هدف اصلی |
| مشاهده، دانلود، تغییر، حذف فایل | خطاهای سرویس، مصرف منابع | نوع رویداد |
| مدیران IT و امنیت اطلاعات | تیم فنی و زیرساخت | مخاطب اصلی |
| چه کسی چه اقدامی انجام داد؟ | سیستم چه مشکلی داشت؟ | سؤال کلیدی |
| حسابرسی، بررسی رخداد امنیتی | عیبیابی، بهینهسازی عملکرد | کاربرد |
| 📌 خلاصه: لاگ عمومی به بررسی اتفاقات فنی سیستم کمک میکند؛ اما Audit Log امکان بررسی اقدامات کاربران و تغییرات ایجادشده در اطلاعات سازمان را فراهم میسازد. |
چرا ثبت فعالیت کاربران در مدیریت اسناد اهمیت دارد؟
ثبت فعالیت کاربران فقط یک قابلیت نظارتی نیست؛ بلکه بخشی از راهبرد امنیت اطلاعات و مدیریت ریسک در سازمان محسوب میشود. مهمترین کاربردهای آن عبارتاند از:
۱. شناسایی دسترسیهای غیرمجاز
فرض کنید یک کاربر به فایلی محرمانه دسترسی پیدا کرده که در محدوده وظایف شغلی او قرار ندارد. با بررسی سوابق فعالیتها میتوان مشخص کرد این دسترسی در چه شرایطی ایجاد شده و آیا مجوزهای کاربر بهدرستی تنظیم شدهاند یا خیر.
همچنین اگر دسترسی به اسناد از یک مبدأ غیرمنتظره انجام شده باشد، اطلاعات ثبتشده در صورت پشتیبانی سامانه از ثبت مبدأ ارتباط، میتواند به بررسی دقیقتر موضوع کمک کند.
۲. بررسی تغییرات و حذف اسناد
حذف اشتباهی یک سند، جایگزینی نسخه نادرست یا تغییر محتوای یک فایل ممکن است مشکلات جدی برای فرآیندهای سازمانی ایجاد کند. با استفاده از سوابق ممیزی، مدیران میتوانند فعالیتهای مرتبط با سند را بررسی کنند و در صورت ثبت رویداد مربوط، کاربر و زمان انجام تغییر را شناسایی کنند.
این موضوع بهویژه در سازمانهایی که با قراردادها، پروندههای مالی و مستندات حقوقی سروکار دارند، اهمیت زیادی دارد.
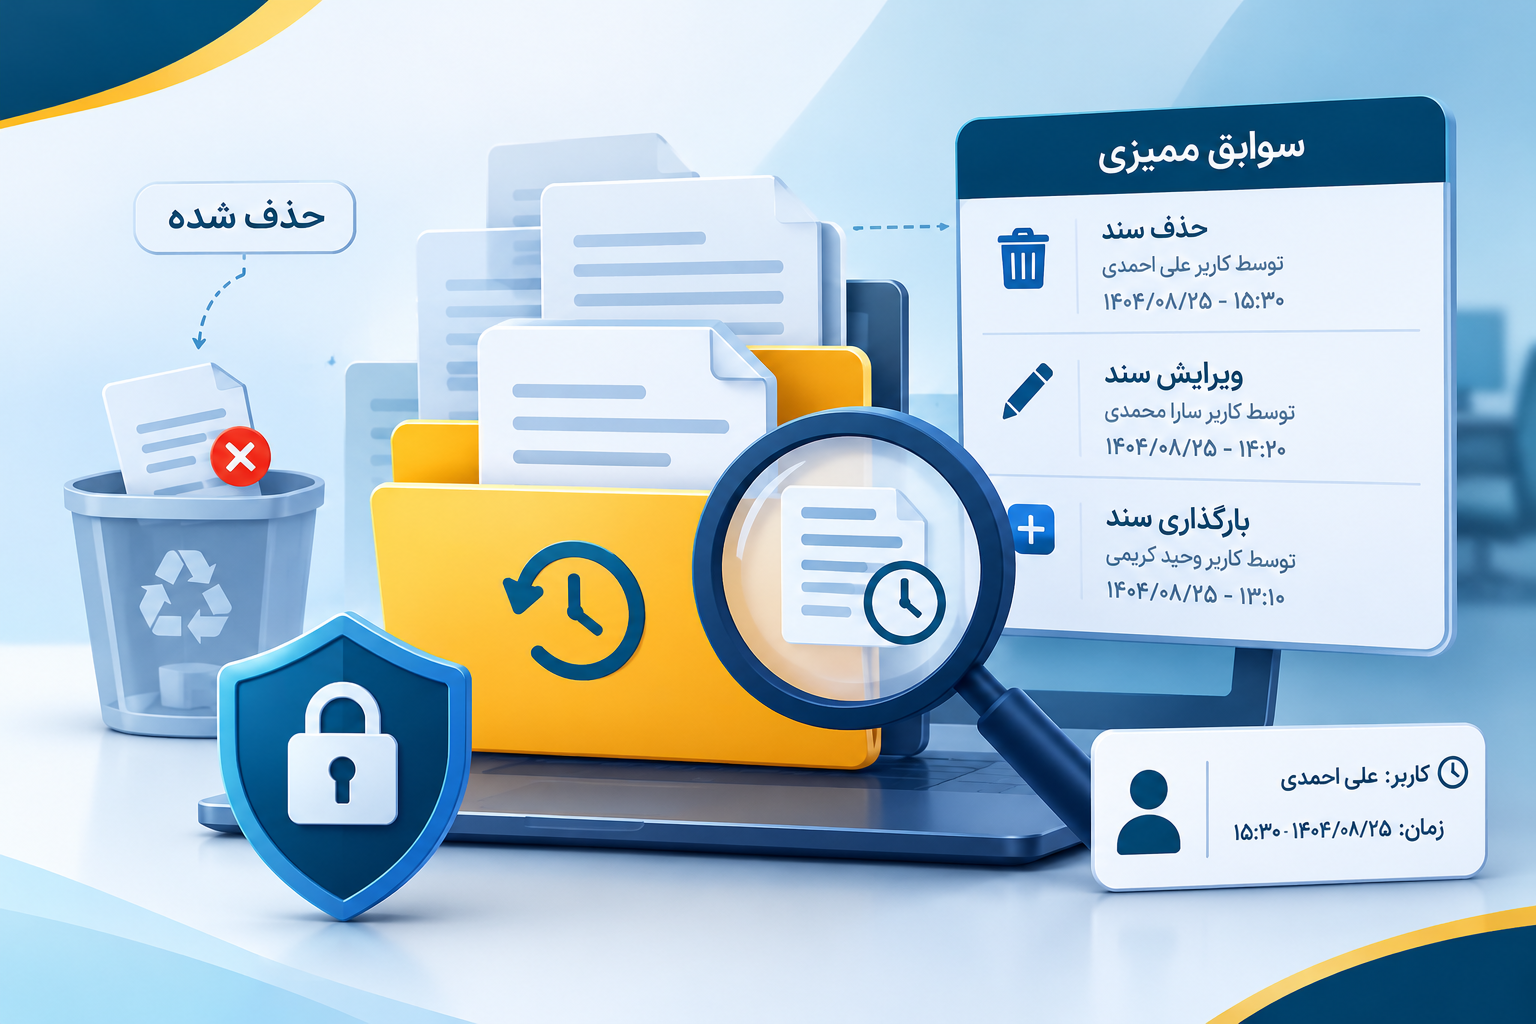
۳. افزایش پاسخگویی کاربران
وقتی فعالیتهای مهم کاربران قابل رهگیری باشد، مسئولیتپذیری در استفاده از منابع اطلاعاتی افزایش پیدا میکند. کاربران میدانند که اقدامات مهم آنها در سامانه ثبت میشود و در صورت بروز مشکل، امکان بررسی سوابق وجود دارد.
| 📌 نکته: هدف از این کار ایجاد نظارت غیرضروری بر کارکنان نیست؛ بلکه ایجاد شفافیت در فرآیندهای کاری و حفاظت از اطلاعات سازمانی است. |
۴. پشتیبانی از حسابرسی و انطباق سازمانی
بسیاری از سازمانها باید بتوانند نحوه نگهداری، استفاده و دسترسی به اطلاعات حساس را مستند کنند. گزارشهای ممیزی میتوانند شواهد موردنیاز برای بررسی فرآیندهای داخلی، ارزیابی کنترلهای امنیتی و پاسخگویی به ممیزیهای سازمانی را فراهم کنند.
Audit Log چگونه به بررسی رخدادهای امنیتی کمک میکند؟
فرض کنید تیم امنیت اطلاعات متوجه شده است یک سند محرمانه بدون هماهنگی از محیط سازمان دریافت شده است. در چنین شرایطی، اولین قدم جمعآوری اطلاعات و بررسی سوابق مرتبط با آن سند است.
یک فرآیند بررسی اصولی میتواند شامل مراحل زیر باشد:
- شناسایی سند: ابتدا فایل یا پوشهای که احتمال دسترسی غیرمجاز به آن وجود دارد مشخص میشود
- بررسی سوابق فعالیت: گزارشهای مربوط به مشاهده، دانلود، اشتراکگذاری یا تغییرات سند بررسی میشوند
- شناسایی کاربر و زمان رخداد: مشخص میشود کدام حساب کاربری فعالیت موردنظر را انجام داده و این اتفاق چه زمانی رخ داده است
- بررسی مبدأ دسترسی: در صورت ثبت اطلاعاتی مانند IP، میتوان مبدأ درخواست را نیز در فرآیند بررسی در نظر گرفت
- تحلیل و اقدام اصلاحی: تیم امنیتی با کنار هم قرار دادن اطلاعات موجود، احتمال سوءاستفاده از حساب کاربری، تنظیم نادرست مجوزها یا سایر عوامل را بررسی میکند
| ⚠️ نکته مهم: ثبت یک رویداد بهتنهایی اثباتکننده وقوع حمله یا سوءاستفاده نیست. برای رسیدن به نتیجه دقیق، باید گزارشها در کنار سایر شواهد فنی و امنیتی تحلیل شوند. |
اهمیت Audit Log در بانکها، بیمهها و صنایع حساس
در برخی سازمانها، اهمیت ثبت فعالیت کاربران بسیار بیشتر از محیطهای کاری معمولی است؛ زیرا حجم زیادی از اطلاعات محرمانه، مالی و عملیاتی در اختیار کارکنان قرار دارد.
| اهمیت Audit Log | صنعت |
| دسترسی به اسناد مالی، اطلاعات مشتریان و مستندات اعتباری باید بهصورت کنترلشده مدیریت شوند | بانکها |
| بررسی فعالیتهای مرتبط با پروندههای خسارت، مدارک مشتریان و اسناد قراردادها | بیمه |
| دسترسی به دستورالعملهای عملیاتی، گزارشهای فنی و مستندات پروژهها باید تحت کنترل باشد | پتروشیمی و صنایع |
| رهگیری هرگونه تغییر در اسناد قراردادی و حقوقی برای جلوگیری از تحریف | حقوقی و قراردادها |
| دسترسی به پروندههای بیماران و اطلاعات پزشکی نیازمند ثبت دقیق است | سلامت و درمان |
در چنین محیطهایی، Audit Log به مدیران کمک میکند فعالیتهای مرتبط با اسناد حساس را بررسی کنند، نقاط ضعف احتمالی در مدیریت دسترسی را شناسایی کنند و برای بهبود سیاستهای امنیت اطلاعات تصمیم بگیرند.
نقش مانیادرایو در ثبت و رهگیری فعالیت کاربران
در یک زیرساخت سازمانی، مدیریت فایلها نباید صرفاً به ذخیرهسازی و اشتراکگذاری اطلاعات محدود شود. سازمان باید بتواند بر نحوه استفاده از دادهها نیز نظارت داشته باشد و در صورت نیاز، سوابق فعالیتها را بررسی کند.
مانیادرایو بهعنوان یک پلتفرم بومی برای ذخیرهسازی، مدیریت و اشتراکگذاری امن دادههای سازمانی، علاوه بر مدیریت دسترسی کاربران، از قابلیتهای گزارشگیری مدیریتی برای رصد رفتار کاربران و شناسایی رفتارهای مخرب پشتیبانی میکند.
| 💡 مزیت مدیریت متمرکز در مانیادرایو: این رویکرد به سازمانها کمک میکند فعالیتهای کاربران را در چارچوب مدیریت متمرکز اطلاعات بررسی کنند. در سازمانهایی که تعداد زیادی کاربر، واحد سازمانی یا شعب مختلف دارند، چنین قابلیتی اهمیت بیشتری پیدا میکند؛ زیرا بررسی فعالیتها بدون وجود گزارشهای متمرکز میتواند زمانبر و پیچیده باشد. |
| ⚠️ نکته: جزئیات رویدادهای قابل ثبت و اطلاعاتی که در هر گزارش نمایش داده میشوند، به تنظیمات و قابلیتهای فعالشده در سامانه بستگی دارند. بنابراین برای طراحی فرآیندهای حسابرسی، باید دامنه گزارشگیری و نوع اطلاعات قابل استخراج در پیادهسازی موردنظر سازمان مشخص شود. |
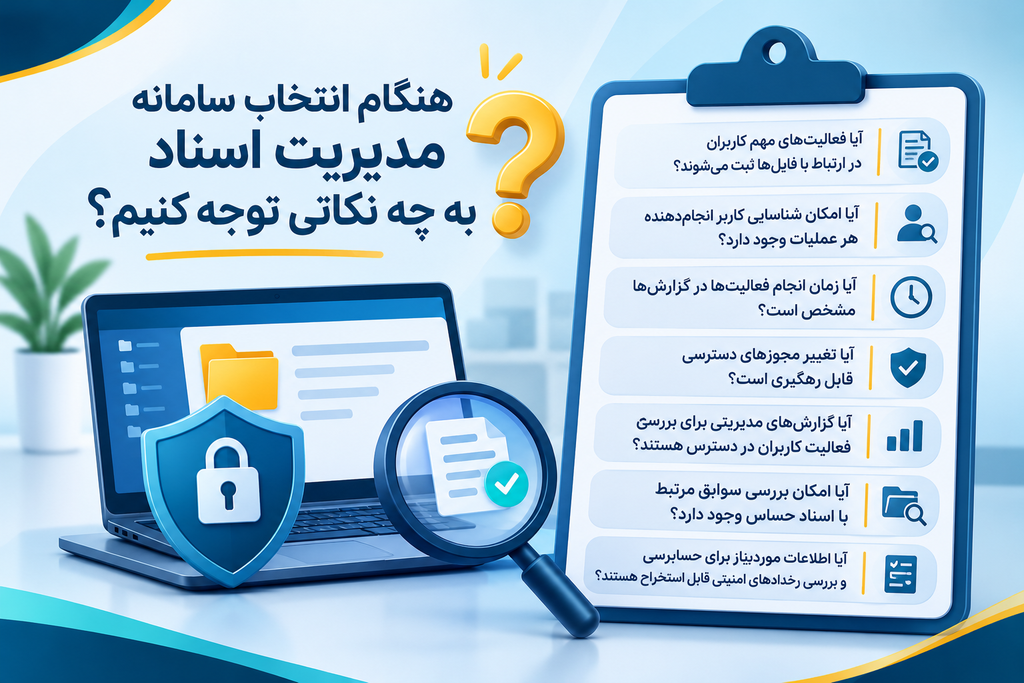
هنگام انتخاب سامانه مدیریت اسناد به چه نکاتی توجه کنیم؟
اگر سازمان شما قصد دارد از Audit Log برای افزایش امنیت اطلاعات استفاده کند، بهتر است هنگام انتخاب یا ارزیابی سامانه مدیریت اسناد، پرسشهای زیر را مطرح کنید:
- آیا فعالیتهای مهم کاربران در ارتباط با فایلها ثبت میشوند؟
- آیا امکان شناسایی کاربر انجامدهنده هر عملیات وجود دارد؟
- آیا زمان انجام فعالیتها در گزارشها مشخص است؟
- آیا تغییر مجوزهای دسترسی قابل رهگیری است؟
- آیا گزارشهای مدیریتی برای بررسی فعالیت کاربران در دسترس هستند؟
- آیا امکان بررسی سوابق مرتبط با اسناد حساس وجود دارد؟
- آیا اطلاعات موردنیاز برای حسابرسی و بررسی رخدادهای امنیتی قابل استخراج هستند؟
| 📌 راهنما: پاسخ به این پرسشها کمک میکند مشخص شود یک سامانه تا چه اندازه میتواند نیازهای نظارتی و امنیتی سازمان را پوشش دهد. |
جمعبندی
مدیریت امن اسناد سازمانی تنها به تعیین سطح دسترسی و جلوگیری از ورود کاربران غیرمجاز محدود نمیشود. سازمانها باید بدانند کاربران چگونه از اطلاعات استفاده میکنند، چه تغییراتی روی فایلها ایجاد میشود و در صورت بروز یک اتفاق مشکوک، چگونه میتوان مسیر آن را بررسی کرد.
Audit Log با ثبت و رهگیری فعالیتهای کاربران، امکان بررسی دقیقتر رویدادها، افزایش پاسخگویی، پشتیبانی از حسابرسی و شناسایی رفتارهای غیرعادی را فراهم میکند.
استفاده از راهکارهایی مانند مانیادرایو که مدیریت متمرکز دادهها و گزارشگیری مدیریتی را در اختیار سازمان قرار میدهند، میتواند گامی مهم در جهت افزایش شفافیت، کنترل و امنیت اطلاعات باشد.
| 📌 اصل کلیدی: سازمانی که بتواند فعالیتهای مرتبط با دادههای خود را بهدرستی رصد کند، آمادگی بیشتری برای مدیریت ریسکها و حفاظت از اسناد حساس خواهد داشت. |
| مانیادرایو پلتفرم بومی مدیریت امن دادههای سازمانی، اگر سازمان شما به دنبال راهکاری برای مدیریت متمرکز اسناد، کنترل دسترسی کاربران و رهگیری فعالیتهای مرتبط با اطلاعات حساس است — مانیادرایو آماده است تا در ارزیابی نیازها و طراحی راهکار مناسب برای سازمان شما همراهی کند. از پیادهسازی گزارشگیری مدیریتی تا طراحی سیاستهای دسترسی و حسابرسی اسناد — ما در تمام مراحل در کنار تیم IT شما هستیم. جهت مشاوره رایگان و استعلام با کارشناسان مانیادرایو تماس بگیرید ما در خدمت شما هستیم. 021-43672 |