
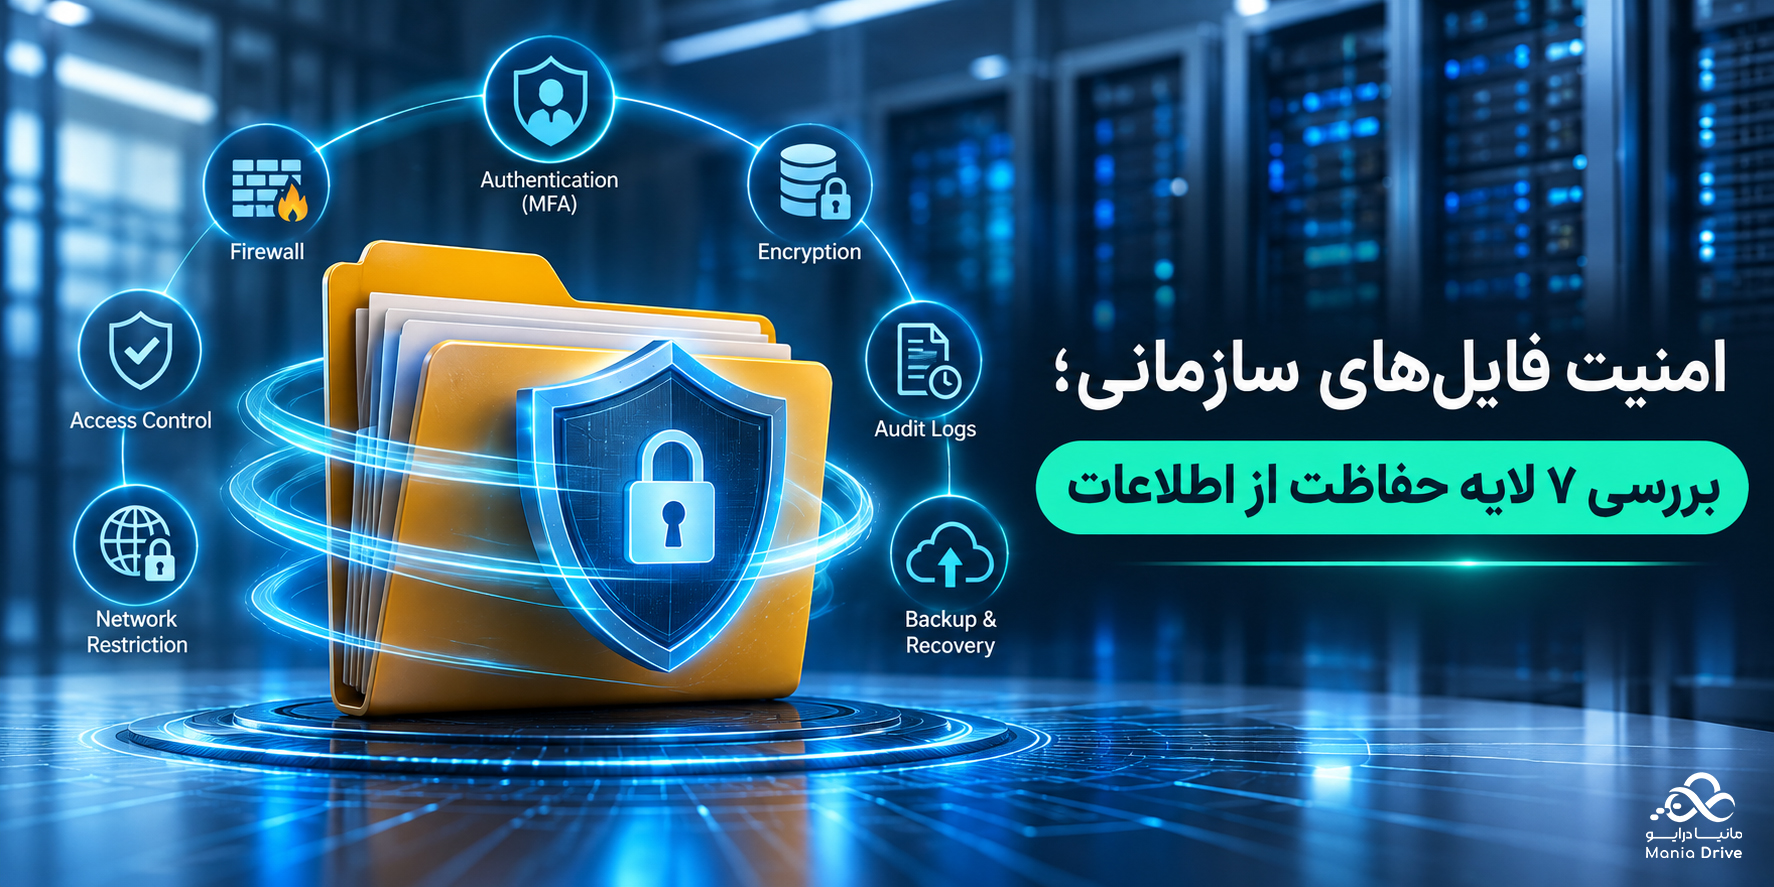
فایلهای سازمانی فقط مجموعهای از اسناد و اطلاعات روزمره نیستند؛ بسیاری از آنها حاوی اطلاعات مالی، قراردادها، مشخصات مشتریان، نقشههای فنی، گزارشهای عملیاتی و دادههای محرمانهای هستند که افشای آنها میتواند خسارتهای مالی، حقوقی و اعتباری قابلتوجهی به سازمان وارد کند. به همین دلیل، حفاظت از فایلها باید یکی از بخشهای اصلی راهبرد امنیت اطلاعات هر سازمان باشد.
با این حال، هنوز هم در برخی مجموعهها امنیت فایل به انتخاب یک نام کاربری و رمز عبور محدود میشود. در حالی که حتی اگر کاربران با رمزهای عبور قوی وارد سامانه شوند، ممکن است به دلیل تنظیم نادرست مجوزها، اشتراکگذاری بدون محدودیت، نبود ثبت رویدادها یا ضعف در پشتیبانگیری، اطلاعات سازمان در معرض خطر قرار بگیرد.
برای مثال، تصور کنید یکی از کارکنان یک بانک گزارشی محرمانه را در اختیار یک پیمانکار قرار میدهد. اگر دسترسی پیمانکار به پوشههای دیگر محدود نشده باشد، ممکن است به اطلاعاتی فراتر از نیاز کاری خود دسترسی پیدا کند. یا در یک مجموعه پتروشیمی، اگر فعالیت کاربران ثبت نشود، بررسی اینکه چه کسی یک سند فنی را دانلود یا حذف کرده، میتواند بسیار دشوار باشد.
بنابراین، امنیت فایل را نباید یک قابلیت مستقل یا یک تنظیم ساده در نظر گرفت. حفاظت مؤثر از اطلاعات به مجموعهای از کنترلهای مکمل نیاز دارد که در کنار یکدیگر از دسترسی غیرمجاز، افشای اطلاعات، تغییرات ناخواسته و از دست رفتن دادهها جلوگیری کنند.
در این مقاله، هفت لایه مهم امنیت در سامانههای مدیریت فایل را بررسی میکنیم و توضیح میدهیم هرکدام چه نقشی در حفاظت از اطلاعات سازمانی دارند.
چرا امنیت فایل باید بهصورت چندلایه بررسی شود؟
هیچ کنترل امنیتی بهتنهایی نمیتواند تمام مسیرهای تهدید را پوشش دهد. رمز عبور قوی ممکن است احتمال ورود غیرمجاز به حساب کاربری را کاهش دهد، اما مانع دانلود یک فایل توسط کاربری که مجوز بیش از حد دارد نمیشود. همچنین محدودسازی دسترسی بر اساس IP میتواند ورود از شبکههای ناشناس را کنترل کند، اما اگر حساب کاربری مجاز به اشتراکگذاری عمومی فایل باشد، همچنان احتمال انتشار ناخواسته اطلاعات وجود دارد.
امنیت چندلایه بر این اصل استوار است که هر کنترل، بخشی از ریسک را کاهش دهد و در صورت شکست یک لایه، لایههای دیگر همچنان از اطلاعات محافظت کنند.
برای ارزیابی امنیت یک سامانه مدیریت فایل، باید پرسید:
- چه افرادی امکان ورود به سامانه را دارند؟
- هر کاربر به کدام فایلها و پوشهها دسترسی دارد؟
- اطلاعات هنگام انتقال و ذخیرهسازی چگونه محافظت میشوند؟
- آیا میتوان دسترسی را به شبکه یا IP مشخصی محدود کرد؟
- فعالیت کاربران تا چه اندازه قابل ردیابی است؟
- هنگام اشتراکگذاری فایل با افراد خارج از سازمان چه محدودیتهایی وجود دارد؟
- اگر فایلها حذف شوند یا زیرساخت دچار اختلال شود، امکان بازیابی اطلاعات وجود دارد؟
پاسخ به این پرسشها، تصویر دقیقتری از وضعیت امنیتی سامانه ارائه میدهد.
لایه اول؛ احراز هویت کاربران و تأیید هویت چندمرحلهای (MFA)
اولین نقطه ورود به هر سامانه مدیریت فایل، فرایند احراز هویت است. این فرایند مشخص میکند فردی که قصد ورود به سامانه را دارد، واقعاً همان کاربری است که ادعا میکند.
استفاده از نام کاربری و رمز عبور، رایجترین روش احراز هویت است؛ اما اتکا به همین روش میتواند خطرهایی ایجاد کند. رمزهای عبور تکراری، ساده یا افشاشده در حملات فیشینگ ممکن است به مهاجم اجازه دهند بدون اطلاع صاحب حساب وارد سامانه شود.
برای تقویت این لایه، سازمانها میتوانند از احراز هویت چندمرحلهای یا MFA استفاده کنند. در این روش، ورود کاربر علاوه بر رمز عبور به یک عامل تأیید دیگر نیز وابسته است؛ مانند کد یکبارمصرف، کلید امنیتی یا تأیید از طریق یک ابزار احراز هویت.
چرا MFA اهمیت دارد؟
حتی اگر رمز عبور کاربر به سرقت برود، وجود عامل دوم میتواند مانع ورود ساده مهاجم شود. البته MFA نیز بهتنهایی تمام حملات را متوقف نمیکند و باید در کنار روشهایی مانند سیاست رمز عبور مناسب، مدیریت نشستهای کاربری و پایش ورودهای مشکوک به کار گرفته شود.
از طرف دیگر، در سازمانهای بزرگ مدیریت جداگانه حسابهای کاربری در سامانههای مختلف دشوار است. یکپارچگی با سرویسهایی مانند Active Directory میتواند مدیریت هویت کاربران را متمرکزتر کند و فرایند ایجاد، تغییر یا غیرفعالسازی حسابها را سادهتر سازد.
در یک سامانه مدیریت فایل سازمانی، باید مشخص باشد احراز هویت چگونه انجام میشود، چه سازوکارهایی برای مدیریت حسابها وجود دارد و آیا امکان استفاده از زیرساخت هویت سازمان فراهم است یا خیر.
لایه دوم؛ مدیریت مجوزها و سطوح دسترسی کاربران
احراز هویت مشخص میکند چه کسی وارد سامانه شده است؛ اما به این پرسش پاسخ نمیدهد که آن کاربر اجازه انجام چه کاری را دارد.
اینجاست که مدیریت مجوزها و سطوح دسترسی اهمیت پیدا میکند. یک کاربر ممکن است کاملاً معتبر باشد، اما نباید به تمام فایلها و پوشههای سازمان دسترسی داشته باشد.
یکی از اصول مهم در این حوزه، اصل حداقل دسترسی (Least Privilege) است. بر اساس این اصل، هر کاربر باید فقط به اطلاعات و امکاناتی دسترسی داشته باشد که برای انجام وظایف شغلی خود به آنها نیاز دارد.
برای مثال، در یک شرکت صنعتی ممکن است گروههای مختلفی از کاربران به سامانه مدیریت فایل متصل باشند:
- واحد مالی به اسناد حسابداری و گزارشهای مالی دسترسی داشته باشد.
- واحد منابع انسانی بتواند پروندههای پرسنلی را مشاهده و مدیریت کند.
- تیم فنی به نقشهها، دستورالعملها و مستندات تجهیزات دسترسی داشته باشد.
- پیمانکار خارجی فقط به پوشه مربوط به پروژه خود دسترسی پیدا کند.
علاوه بر تعیین پوشههای قابلدسترسی، باید نوع عملیات مجاز نیز مشخص باشد. مشاهده، دانلود، آپلود، ویرایش و حذف فایل، مجوزهای متفاوتی هستند و نباید لزوماً در قالب یک دسترسی یکسان تعریف شوند.
مدیریت گروهی دسترسیها نیز در سازمانهای بزرگ اهمیت زیادی دارد. بهجای تنظیم مجوز برای تکتک کاربران، میتوان کاربران را بر اساس واحد سازمانی، نقش شغلی یا پروژه در گروههای مشخص قرار داد و دسترسیهای موردنیاز را برای هر گروه تعریف کرد.
البته مدیریت دسترسی یک فعالیت یکباره نیست. با تغییر سمت کارکنان، پایان قرارداد پیمانکاران یا جابهجایی مسئولیتها، مجوزها نیز باید بازبینی و اصلاح شوند. باقی ماندن دسترسیهای غیرضروری یکی از ریسکهای مهم در مدیریت فایلهای سازمانی است.
لایه سوم؛ رمزنگاری اطلاعات در زمان انتقال و ذخیرهسازی
حتی اگر ورود کاربران و مجوزهای دسترسی بهدرستی مدیریت شوند، حفاظت از اطلاعات در مسیر انتقال و هنگام ذخیرهسازی همچنان اهمیت دارد.
رمزنگاری یکی از کنترلهای اصلی برای کاهش خطر افشای اطلاعات است. در این روش، دادهها به شکلی تبدیل میشوند که بدون داشتن سازوکار یا کلید رمزگشایی مناسب، خواندن محتوای آنها امکانپذیر نباشد.
رمزنگاری اطلاعات را میتوان در دو وضعیت اصلی بررسی کرد:
رمزنگاری داده در حال انتقال (Data in Transit)
وقتی کاربر فایلی را از طریق مرورگر یا نرمافزار به سامانه مدیریت فایل ارسال میکند، اطلاعات در مسیر ارتباطی میان دستگاه کاربر و سرور جابهجا میشوند.
استفاده از ارتباط امن مبتنی بر TLS و پیکربندی صحیح HTTPS به محافظت از دادهها در برابر شنود و دستکاری در مسیر انتقال کمک میکند.
برای مثال، اگر یکی از کارکنان بانک در حال ارسال یک سند مالی به سامانه باشد، ارتباط امن میتواند احتمال مشاهده محتوای فایل توسط افراد غیرمجاز در مسیر شبکه را کاهش دهد.
البته صرف فعال بودن HTTPS کافی نیست؛ نسخههای امن پروتکل، گواهی معتبر، پیکربندی صحیح سرور و مدیریت مناسب کلیدها نیز اهمیت دارند.
رمزنگاری داده در حالت ذخیرهشده (Data at Rest)
پس از بارگذاری فایل، اطلاعات روی فضای ذخیرهسازی یا زیرساخت سرور نگهداری میشوند. رمزنگاری داده در حالت ذخیرهشده با هدف محافظت از اطلاعات در صورت دسترسی غیرمجاز به رسانه ذخیرهسازی یا نسخههای فیزیکی داده انجام میشود.
در این بخش باید مشخص شود رمزنگاری در کدام لایه پیادهسازی شده است؛ برای مثال در سطح نرمافزار، سیستمعامل، دیسک یا سامانه ذخیرهسازی.
نکته مهم این است که رمزنگاری جایگزین مدیریت دسترسی نیست. اگر یک کاربر مجاز به مشاهده و دانلود فایل باشد، رمزنگاری دیسک بهتنهایی مانع دریافت فایل توسط او نمیشود. همچنین مدیریت کلیدهای رمزنگاری باید بهصورت مستقل و اصولی انجام شود.
بنابراین هنگام ارزیابی امنیت سامانه مدیریت فایل، لازم است هم حفاظت از داده در مسیر انتقال و هم وضعیت رمزنگاری فضای ذخیرهسازی بررسی شود.
لایه چهارم؛ کنترل دسترسی بر اساس IP و شبکه
همه درخواستهای دسترسی به فایلها نباید از هر شبکه یا موقعیتی پذیرفته شوند. در برخی سازمانها لازم است دسترسی کاربران به سامانه مدیریت فایل، علاوه بر هویت و مجوزهایشان، به مبدأ اتصال نیز وابسته باشد.
کنترل دسترسی بر اساس IP یکی از روشهای پیادهسازی این سیاست است. سازمان میتواند مشخص کند کاربران از چه آدرسهای IP یا محدودههای شبکهای اجازه اتصال داشته باشند.
دو روش رایج در این زمینه عبارتاند از:
فهرست سفید IP یا IP Whitelist
در این روش، فقط آدرسهای IP یا محدودههایی که از قبل تأیید شدهاند اجازه دسترسی خواهند داشت.
برای مثال، یک بانک میتواند دسترسی برخی کاربران به اسناد حساس را به IPهای شبکه داخلی یا مسیرهای ارتباطی مشخص محدود کند.
مزیت این روش، کاهش سطح دسترسی از شبکههای ناشناس است؛ اما باید توجه داشت که تغییر IP، استفاده از VPN، NAT یا معماری پراکسی ممکن است بر نحوه شناسایی مبدأ اتصال تأثیر بگذارد.
فهرست سیاه IP یا IP Blacklist
در این روش، آدرسهای IP مشخصی که نباید به سامانه دسترسی داشته باشند مسدود میشوند.
برای نمونه، اگر یک IP بهعنوان مبدأ فعالیت مشکوک شناسایی شود، سازمان میتواند دسترسی آن را محدود کند.
با این حال، فهرست سیاه بهتنهایی جایگزین فهرست سفید یا سیاستهای احراز هویت نیست. این دو روش کاربردهای متفاوتی دارند و انتخاب آنها باید بر اساس معماری شبکه و سطح ریسک سازمان انجام شود.
نکته مهم: کنترل IP باید در کنار احراز هویت و مدیریت مجوزها استفاده شود. قرار گرفتن یک کاربر در شبکه داخلی به معنای قابلاعتماد بودن کامل او نیست. همچنین اگر سامانه پشت Reverse Proxy یا Load Balancer قرار داشته باشد، باید مشخص شود IP واقعی کاربر چگونه و با چه سازوکار قابلاعتمادی تشخیص داده میشود.
لایه پنجم؛ ثبت رویدادها و پایش فعالیت کاربران
در امنیت اطلاعات، جلوگیری از رخدادهای مشکوک اهمیت زیادی دارد؛ اما توانایی تشخیص و بررسی اتفاقات پس از وقوع نیز به همان اندازه مهم است.
فرض کنید یک فایل محرمانه از پوشه پروژه حذف شده یا گزارشی خارج از سازمان دانلود شده است. اگر سامانه هیچ اطلاعاتی از فعالیت کاربران ثبت نکرده باشد، مشخص کردن زمان رخداد، حساب کاربری مرتبط و نوع عملیات میتواند دشوار شود.
ثبت رویدادها یا Logging به سازمان کمک میکند فعالیتهای مهم در سامانه را مستند کند. بسته به قابلیتهای سامانه، این رویدادها میتوانند شامل موارد زیر باشند:
- ورود و خروج کاربران
- تلاشهای ناموفق برای ورود
- بارگذاری فایلها
- دانلود فایلها
- حذف یا تغییر اطلاعات
- ایجاد یا تغییر مجوزهای دسترسی
- فعالیتهای مرتبط با اشتراکگذاری فایل
وجود این اطلاعات به مدیران فناوری اطلاعات و تیم امنیت کمک میکند فعالیتهای غیرعادی را بررسی کنند و در صورت وقوع حادثه، شواهد لازم برای تحلیل رخداد را در اختیار داشته باشند.
برای مثال، در یک شرکت پتروشیمی اگر کاربری در خارج از ساعات معمول کاری حجم زیادی از مستندات فنی را دانلود کند، ثبت رویدادها میتواند به تیم امنیت کمک کند این فعالیت را بررسی کند.
البته ثبت لاگ بهتنهایی به معنای شناسایی خودکار تهدید نیست. برای تحلیل پیشرفتهتر، سازمان میتواند رویدادهای سامانههای مختلف را در یک بستر متمرکز مانند SIEM جمعآوری کند و با تعریف قواعد هشدار، فعالیتهای مشکوک را سریعتر شناسایی کند.
همچنین نگهداری امن لاگها، محدود کردن دسترسی به آنها و تعیین دوره نگهداری متناسب با الزامات سازمان ضروری است؛ زیرا اطلاعات ثبتشده خودشان ممکن است حاوی دادههای حساس باشند.
لایه ششم؛ حفاظت از فایلها هنگام اشتراکگذاری
یکی از مهمترین نقاطی که امنیت فایلهای سازمانی در معرض خطر قرار میگیرد، زمان اشتراکگذاری اطلاعات با دیگران است.
در بسیاری از سازمانها، فایلها فقط میان کارکنان داخلی جابهجا نمیشوند. بانکها با شرکتهای همکار و پیمانکاران تبادل سند دارند، مجموعههای صنعتی مستندات فنی را در اختیار شرکتهای تعمیراتی قرار میدهند و شرکتهای خدماتی نیز برای دریافت مدارک از مشتریان به ابزارهای اشتراکگذاری نیاز دارند.
اگر این فرایند بدون سیاست مشخص انجام شود، ممکن است فایلها در اختیار افراد بیشتری از حد نیاز قرار بگیرند یا برای مدت طولانی بدون نظارت در دسترس باقی بمانند.
برای کاهش این ریسک، چند کنترل مهم باید در نظر گرفته شود:
مدیریت دسترسی به فایلهای اشتراکی
هنگام اشتراکگذاری فایل باید مشخص باشد چه افرادی اجازه مشاهده، دریافت یا بارگذاری اطلاعات را دارند. اشتراکگذاری یک فایل با یک پیمانکار نباید بهصورت خودکار دسترسی او به سایر پوشههای سازمان را ایجاد کند.
محدودسازی عملیات آپلود و دانلود
در برخی سناریوها، سازمان میخواهد پیمانکار بتواند گزارشهای خود را بارگذاری کند، اما امکان دانلود اسناد مرجع را نداشته باشد. در شرایط دیگر، ممکن است کاربر فقط اجازه دریافت فایل را داشته باشد.
تفکیک این مجوزها به سازمان کمک میکند مسیر تبادل اطلاعات را متناسب با نیاز هر پروژه مدیریت کند.
تعیین محدودیت برای لینکهای اشتراکگذاری
اگر سامانه امکان ایجاد لینک اشتراکگذاری داشته باشد، باید سیاستهای مرتبط با آن بهدقت بررسی شوند؛ از جمله:
- تعیین مخاطبان مجاز
- محدودیت زمانی دسترسی، در صورت پشتیبانی
- استفاده از رمز عبور برای لینک، در صورت پشتیبانی
- امکان لغو دسترسی
- محدودیت نوع عملیات قابل انجام روی فایل
نکته مهم این است که لغو دسترسی به یک لینک لزوماً نسخههایی را که قبلاً دانلود شدهاند حذف نمیکند. بنابراین برای اسناد بسیار حساس، باید علاوه بر کنترل اشتراکگذاری، سیاستهای مکمل مانند طبقهبندی اطلاعات، جلوگیری از نشت داده و مدیریت نسخههای دریافتشده نیز بررسی شوند.
کنترل نوع فایلهای قابل تبادل
در برخی سازمانها لازم است بارگذاری فایلهای اجرایی یا فرمتهای پرریسک محدود شود. تعریف فهرست مجاز یا غیرمجاز پسوندها میتواند بخشی از این سیاست باشد؛ البته بررسی پسوند بهتنهایی برای تشخیص محتوای واقعی فایل کافی نیست و باید با کنترلهای تکمیلی مانند بررسی نوع واقعی فایل و اسکن بدافزار همراه شود.
در مجموع، سامانه مدیریت فایل باید به سازمان کمک کند فرایند اشتراکگذاری را از یک تبادل ساده فایل به یک فرایند کنترلشده و قابل مدیریت تبدیل کند.
لایه هفتم؛ پشتیبانگیری و بازیابی اطلاعات
امنیت فایل فقط به جلوگیری از دسترسی غیرمجاز محدود نمیشود. از دست رفتن اطلاعات بر اثر خرابی سختافزار، خطای انسانی، حمله باجافزاری یا اختلال زیرساخت نیز میتواند خسارت جدی ایجاد کند.
به همین دلیل، پشتیبانگیری و بازیابی اطلاعات یکی از لایههای ضروری در راهبرد حفاظت از دادههای سازمانی است.
در این بخش باید به چند موضوع توجه کرد:
تهیه نسخه پشتیبان منظم
سازمان باید بر اساس اهمیت اطلاعات و میزان تغییرات آنها، برنامه مشخصی برای تهیه نسخه پشتیبان داشته باشد. برای مثال، اطلاعات عملیاتی و اسناد مالی ممکن است به برنامههای پشتیبانگیری متفاوتی نیاز داشته باشند.
نگهداری نسخه پشتیبان مستقل
اگر نسخه پشتیبان روی همان زیرساخت اصلی و با همان سطح دسترسی نگهداری شود، ممکن است در صورت حمله باجافزاری یا خرابی گسترده، نسخه اصلی و پشتیبان هر دو آسیب ببینند.
به همین دلیل، نگهداری نسخههای مستقل، محدود کردن دسترسی به مخازن پشتیبان و استفاده از نسخههای آفلاین یا تغییرناپذیر (Immutable Backup)، متناسب با معماری سازمان، اهمیت دارد.
آزمون بازیابی اطلاعات
داشتن فایل پشتیبان بهتنهایی تضمین نمیکند که اطلاعات در زمان نیاز قابل بازیابی باشند. سازمان باید بهصورت دورهای فرایند بازیابی را آزمایش کند تا از سلامت نسخهها، کامل بودن دادهها و زمان موردنیاز برای بازگردانی اطمینان حاصل شود.
تفاوت Backup با Replication و Sync
این سه مفهوم نباید با یکدیگر اشتباه گرفته شوند:
- Backup: تهیه نسخهای مستقل از دادهها برای بازیابی در صورت حذف، خرابی یا از دست رفتن اطلاعات.
- Replication: ایجاد کپی از دادهها در یک سامانه یا محل دیگر برای افزایش دسترسپذیری یا تابآوری.
- Synchronization: هماهنگ نگه داشتن تغییرات فایلها میان چند محل یا دستگاه.
برای مثال، اگر یک فایل مخرب در یک پوشه همگامسازیشده قرار بگیرد، ممکن است همان تغییر به سایر نسخههای همگامشده نیز منتقل شود. بنابراین Sync یا Replication بهتنهایی جایگزین یک راهبرد پشتیبانگیری مستقل نیستند.
در نهایت، سازمان باید مشخص کند در صورت وقوع حادثه، چه میزان از اطلاعات قابل بازیابی است و بازگرداندن سرویس چه مدت زمان میبرد. تعیین اهدافی مانند RPO و RTO به برنامهریزی دقیقتر این فرایند کمک میکند.
مانیادرایو چگونه به تقویت امنیت فایلهای سازمانی کمک میکند؟
پس از بررسی هفت لایه امنیت، یک سؤال مهم مطرح میشود: سامانه مدیریت فایل چه نقشی در اجرای این سیاستها دارد؟
سامانه مدیریت فایل باید امکان کنترل و مدیریت چرخه تبادل اطلاعات را در اختیار سازمان قرار دهد؛ اما نباید آن را جایگزین تمام ابزارها و فرایندهای امنیتی دانست. امنیت نهایی به ترکیب قابلیتهای نرمافزار، پیکربندی صحیح و کنترلهای مکمل زیرساخت وابسته است.
مانیادرایو بهعنوان یک راهکار مدیریت و اشتراکگذاری فایل سازمانی، میتواند در چند بخش مهم از این زنجیره نقش داشته باشد:
مدیریت متمرکز کاربران و گروهها
در سازمانهایی که تعداد زیادی کاربر و واحد سازمانی دارند، مدیریت جداگانه دسترسیها دشوار و مستعد خطاست. مانیادرایو با فراهم کردن امکان مدیریت کاربران و گروهها، به سازمان کمک میکند ساختار دسترسیها را متناسب با واحدها، پروژهها و مسئولیتهای مختلف تعریف کند.
برای مثال، در یک بانک میتوان دسترسی کاربران واحد مالی، منابع انسانی و فناوری اطلاعات را از یکدیگر تفکیک کرد تا هر گروه فقط به اطلاعات مرتبط با وظایف خود دسترسی داشته باشد.
یکپارچگی با Active Directory
در سازمانهایی که از Active Directory برای مدیریت هویت کاربران استفاده میکنند، یکپارچگی سامانه مدیریت فایل با این زیرساخت میتواند مدیریت حسابهای کاربری را سادهتر و متمرکزتر کند.
این قابلیت به سازمان کمک میکند مدیریت کاربران را با ساختار هویتی موجود هماهنگ کند و از ایجاد حسابهای پراکنده و مدیریت دشوار آنها بکاهد.
البته اتصال به Active Directory بهتنهایی به معنای فعال بودن MFA یا پیادهسازی تمام سیاستهای احراز هویت نیست. این موارد باید در زیرساخت هویت سازمان و بر اساس قابلیتهای پیکربندیشده بررسی شوند.
تعریف سیاستهای دسترسی و کنترل عملیات فایل
یکی از بخشهای مهم مدیریت فایل، تعیین دقیق مجوز کاربران است. سازمان باید بتواند مشخص کند هر کاربر یا گروه به کدام پوشه دسترسی دارد و چه عملیاتی روی فایلها مجاز است.
در مانیادرایو، مدیریت سیاستهای دسترسی و محدودسازی عملیات آپلود و دانلود میتواند به اجرای سناریوهای متفاوت سازمانی کمک کند.
برای نمونه، یک شرکت پتروشیمی میتواند دسترسی پیمانکار تعمیرات را به مستندات فنی پروژه خودش محدود کند؛ بهگونهای که پیمانکار بتواند گزارشهای موردنیاز را بارگذاری کند، اما به اسناد سایر واحدها دسترسی نداشته باشد.
کنترل تبادل فایل با کاربران داخلی و خارجی
در بسیاری از سازمانها، اشتراکگذاری فایل فقط به کارکنان محدود نیست. پیمانکاران، مشاوران، شرکتهای همکار و مشتریان نیز ممکن است در فرایند تبادل اطلاعات حضور داشته باشند.
در چنین شرایطی، امکان مدیریت کاربران، پوشهها و مجوزهای دسترسی اهمیت زیادی دارد. مانیادرایو میتواند به سازمان کمک کند دسترسی افراد خارج از مجموعه را نیز در چارچوب سیاستهای تعریفشده مدیریت کند و از تبدیل اشتراکگذاری فایل به یک مسیر کنترلنشده برای انتقال اطلاعات جلوگیری شود.
ثبت فعالیت کاربران
برای مدیریت امنیت، سازمان باید بتواند فعالیتهای کاربران را بررسی و در صورت نیاز، رخدادهای مرتبط با فایلها را پیگیری کند.
قابلیت ثبت فعالیتها در مانیادرایو میتواند به مدیران کمک کند دید بهتری نسبت به رویدادهای انجامشده در سامانه داشته باشند. این اطلاعات در بررسی فعالیتهای کاربران و پیگیری اتفاقات مرتبط با فایلها اهمیت دارد.
البته برای تحلیل متمرکز رخدادهای امنیتی، نگهداری بلندمدت لاگها، همبستهسازی آنها با اطلاعات فایروال و سایر سامانهها یا استفاده از SIEM، ممکن است به تنظیمات و ابزارهای مکمل نیاز باشد.
نکته مهم درباره دامنه امنیت مانیادرایو: مدیریت کاربران و گروهها، یکپارچگی با Active Directory، سیاستهای دسترسی، محدودسازی آپلود و دانلود و ثبت فعالیتها از قابلیتهایی هستند که میتوان در ارزیابی نقش مانیادرایو بررسی کرد. اما مواردی مانند MFA، رمزنگاری فضای ذخیرهسازی، فایروال، محافظت از نسخههای پشتیبان و بازیابی پس از بحران باید بر اساس نسخه، تنظیمات و معماری واقعی استقرار ارزیابی شوند. وجود یک سامانه مدیریت فایل بهتنهایی به معنای پیادهسازی تمام این کنترلها نیست.
امنیت چندلایه در عمل؛ سه سناریوی سازمانی
برای درک بهتر اهمیت این هفت لایه، بهتر است آنها را در چند سناریوی واقعی سازمانی بررسی کنیم.
سناریوی اول؛ حفاظت از اسناد محرمانه در بانک
بانکها روزانه با حجم زیادی از اطلاعات مالی، قراردادها، اسناد مشتریان و گزارشهای داخلی سروکار دارند. بخشی از این اطلاعات میان شعب، واحدهای ستادی و شرکتهای همکار جابهجا میشود.
در چنین محیطی، امنیت فایل باید چند موضوع را پوشش دهد:
- کارکنان با حسابهای کاربری معتبر و سازوکار احراز هویت مناسب وارد سامانه شوند.
- دسترسی به اسناد مالی و اطلاعات مشتریان بر اساس نقش و مسئولیت کاربران تعیین شود.
- تبادل فایل از مسیرهای ارتباطی مجاز انجام شود.
- فعالیتهای مهم کاربران و عملیات انجامشده روی فایلها ثبت شوند.
- اشتراکگذاری اسناد با شرکتهای بیرونی محدود به افراد و اطلاعات موردنیاز باشد.
- برای اطلاعات حیاتی، برنامه پشتیبانگیری و بازیابی مستقل وجود داشته باشد.
برای مثال، اگر یک کارشناس بانکی قرار است گزارشی را با یک شرکت همکار به اشتراک بگذارد، نباید صرفاً با ارسال یک لینک عمومی امکان دسترسی نامحدود به اطلاعات ایجاد شود. دسترسی باید به همان فایل یا پوشه موردنیاز محدود باشد و عملیات مجاز نیز از قبل مشخص شده باشد.
سناریوی دوم؛ حفاظت از مستندات فنی در پتروشیمی
در مجموعههای پتروشیمی، فایلها میتوانند شامل نقشههای مهندسی، دستورالعملهای تعمیر و نگهداری، گزارشهای بازرسی، اطلاعات تجهیزات و مستندات عملیاتی باشند.
افشای این اطلاعات ممکن است علاوه بر خسارت مالی، پیامدهای عملیاتی و امنیتی نیز به همراه داشته باشد.
فرض کنید یک پیمانکار برای تعمیر بخشی از تجهیزات وارد پروژه شده است. او باید به مستندات همان تجهیزات دسترسی داشته باشد و بتواند گزارشهای فنی خود را در سامانه بارگذاری کند.
در این سناریو، سازمان میتواند مجموعهای از کنترلها را در نظر بگیرد:
- برای پیمانکار حساب کاربری مشخص ایجاد کند.
- دسترسی او را به پوشه همان پروژه محدود کند.
- مجوز آپلود و دانلود را بر اساس نیاز کاری تعریف کند.
- مسیرهای اتصال مجاز را مشخص کند.
- فعالیتهای انجامشده روی فایلها را ثبت و بررسی کند.
- پس از پایان قرارداد، دسترسی پیمانکار را لغو کند.
نکته مهم این است که سامانه مدیریت فایل نباید بهعنوان جایگزین تفکیک شبکههای IT و OT در نظر گرفته شود. تبادل مستندات فنی باید به شکلی طراحی شود که مرز امنیتی شبکههای صنعتی حفظ شود و دسترسی به سامانههای کنترل صنعتی صرفاً به دلیل نیاز به تبادل فایل ایجاد نشود.
سناریوی سوم؛ حفاظت از اطلاعات محرمانه در شرکتهای بزرگ
در شرکتهای بزرگ، اطلاعات محرمانه فقط به اسناد مالی یا فنی محدود نیست. پروندههای منابع انسانی، قراردادها، اطلاعات مشتریان، برنامههای تجاری و مستندات مدیریتی نیز باید تحت سیاستهای دسترسی مشخص قرار بگیرند.
برای مثال، ممکن است مدیر منابع انسانی به پروندههای پرسنلی دسترسی داشته باشد، اما کارشناسان سایر واحدها نباید امکان مشاهده این اطلاعات را داشته باشند.
در این شرایط، تعریف گروههای کاربری، تعیین مجوز پوشهها، ثبت فعالیتها و بازبینی دورهای دسترسیها اهمیت پیدا میکند.
همچنین اگر کارمندی سازمان را ترک کند یا مسئولیت جدیدی بپذیرد، باید دسترسیهای قبلی او متناسب با وضعیت جدید اصلاح یا لغو شوند. باقی ماندن حسابهای فعال و مجوزهای قدیمی میتواند زمینه دسترسی غیرضروری به اطلاعات را فراهم کند.
این سه سناریو نشان میدهند که هفت لایه امنیتی برای همه سازمانها اهمیت دارند، اما نحوه پیادهسازی و اولویت هر لایه باید بر اساس نوع اطلاعات، ساختار سازمان و میزان ریسک تعیین شود.
چکلیست ارزیابی امنیت سامانه مدیریت فایل سازمان
اگر سازمان شما از یک سامانه مدیریت فایل استفاده میکند یا قصد انتخاب چنین راهکاری را دارد، پرسشهای زیر میتوانند نقطه شروع مناسبی برای ارزیابی امنیت باشند.
- حسابهای کاربری بهصورت اختصاصی و قابل ردیابی مدیریت میشوند؟
- امکان استفاده از MFA در سامانه یا زیرساخت احراز هویت وجود دارد؟
- میتوان کاربران را بر اساس واحد، نقش یا پروژه در گروههای مشخص قرار داد؟
- مجوز مشاهده، آپلود، دانلود، ویرایش و حذف از یکدیگر تفکیک شدهاند؟
- ارتباط میان کاربران و سرور با پروتکل امن برقرار میشود؟
- وضعیت رمزنگاری اطلاعات در فضای ذخیرهسازی مشخص است؟
- دسترسی کاربران را میتوان بر اساس IP یا محدوده شبکه محدود کرد؟
- ورودهای ناموفق و فعالیتهای مهم کاربران ثبت میشوند؟
- امکان بررسی فعالیتهای مرتبط با فایلها وجود دارد؟
- اشتراکگذاری فایل با کاربران خارجی تحت سیاست مشخص انجام میشود؟
- امکان محدودسازی عملیات آپلود و دانلود وجود دارد؟
- دسترسی کاربران و پیمانکاران پس از پایان همکاری لغو میشود؟
- نسخههای پشتیبان مستقل و محافظتشده نگهداری میشوند؟
- فرایند بازیابی اطلاعات بهصورت دورهای آزمایش میشود؟
- مسئولیت امنیت نرمافزار، شبکه، ذخیرهسازی و پشتیبانگیری مشخص شده است؟
پاسخ منفی به هرکدام از این پرسشها الزاماً به معنای ناامن بودن کل سامانه نیست؛ اما میتواند نشانهای باشد که یک بخش از راهبرد امنیت اطلاعات سازمان نیازمند بررسی و اصلاح است.
پرسشهای متداول درباره امنیت فایلهای سازمانی
۱. آیا استفاده از رمز عبور قوی برای امن نگه داشتن فایلهای سازمان کافی است؟
خیر. رمز عبور قوی فقط یکی از بخشهای احراز هویت است. سازمان باید در کنار آن، مجوزهای دسترسی، رمزنگاری، کنترل شبکه، ثبت فعالیت کاربران، سیاستهای اشتراکگذاری و پشتیبانگیری را نیز در نظر بگیرد.
۲. تفاوت احراز هویت با کنترل دسترسی چیست؟
احراز هویت مشخص میکند چه کسی وارد سامانه شده است؛ اما کنترل دسترسی تعیین میکند آن کاربر اجازه مشاهده، دانلود، آپلود، ویرایش یا حذف کدام فایلها را دارد. هر دو بخش برای حفاظت از اطلاعات ضروری هستند.
۳. آیا اتصال سامانه مدیریت فایل به Active Directory امنیت آن را تضمین میکند؟
خیر. یکپارچگی با Active Directory مدیریت هویت و حسابهای کاربری را متمرکزتر میکند، اما بهتنهایی تمام الزامات امنیتی مانند MFA، رمزنگاری، کنترل شبکه و ثبت رویدادها را پوشش نمیدهد.
۴. آیا رمزنگاری اطلاعات مانع دسترسی غیرمجاز کاربران میشود؟
رمزنگاری از اطلاعات در برابر برخی انواع دسترسی غیرمجاز، بهویژه هنگام انتقال یا دسترسی مستقیم به فضای ذخیرهسازی، محافظت میکند؛ اما جایگزین مدیریت مجوزها نیست. کاربری که مجوز معتبر مشاهده یا دانلود فایل را دارد، همچنان میتواند به محتوای آن دسترسی پیدا کند.
۵. آیا ثبت فعالیت کاربران برای جلوگیری از نشت اطلاعات کافی است؟
خیر. ثبت رویدادها بیشتر به شناسایی، بررسی و تحلیل فعالیتها کمک میکند. برای جلوگیری از نشت اطلاعات باید کنترلهایی مانند محدودسازی دسترسی، مدیریت اشتراکگذاری، تفکیک مجوزها و در صورت نیاز ابزارهای DLP نیز به کار گرفته شوند. ثبت لاگ زمانی اثربخشتر است که رویدادها بهصورت منظم پایش و تحلیل شوند.
۶. آیا همگامسازی فایلها جایگزین پشتیبانگیری است؟
خیر. همگامسازی تغییرات را میان چند محل هماهنگ میکند، اما ممکن است حذف یا تغییر ناخواسته نیز به نسخههای دیگر منتقل شود. پشتیبانگیری باید بهصورت مستقل و با امکان بازیابی نسخههای قبلی طراحی شود.
۷. سازمانها هر چند وقت یکبار باید نسخههای پشتیبان را آزمایش کنند؟
برنامه آزمون باید بر اساس اهمیت اطلاعات، میزان تغییرات و الزامات عملیاتی سازمان تعیین شود. نکته مهم این است که فقط تهیه نسخه پشتیبان کافی نیست و بازیابی واقعی آن نیز باید بهصورت دورهای آزمایش شود. CISA نیز بر نگهداری نسخههای پشتیبان آفلاین و رمزنگاریشده و آزمایش منظم آنها تأکید میکند.
جمعبندی؛ امنیت فایل نتیجه عملکرد یک لایه نیست
امنیت اطلاعات سازمانی با انتخاب یک رمز عبور قوی یا نصب یک نرمافزار مدیریت فایل به پایان نمیرسد. حفاظت از فایلها به مجموعهای از کنترلهای هماهنگ نیاز دارد که از لحظه ورود کاربر به سامانه تا زمان ذخیرهسازی، اشتراکگذاری، پایش فعالیتها و بازیابی اطلاعات را پوشش دهند.
احراز هویت و MFA، مدیریت مجوزها، رمزنگاری، کنترل دسترسی بر اساس IP، ثبت رویدادها، حفاظت از فرایند اشتراکگذاری و پشتیبانگیری، هفت لایه مهم در این مسیر هستند. ضعف در هرکدام از این بخشها میتواند اثربخشی سایر کنترلها را کاهش دهد.
از طرف دیگر، سازمانها باید میان قابلیتهای سامانه مدیریت فایل و اقدامات امنیتی زیرساخت تفاوت قائل شوند. یک سامانه مناسب میتواند مدیریت کاربران، گروهها، مجوزها، تبادل فایل و ثبت فعالیتها را سادهتر و متمرکزتر کند؛ اما امنیت کامل به پیکربندی صحیح، سیاستهای سازمانی و ابزارهای مکمل نیز وابسته است.
مانیادرایو با فراهم کردن امکاناتی مانند مدیریت کاربران و گروهها، یکپارچگی با Active Directory، تعریف سیاستهای دسترسی، محدودسازی آپلود و دانلود و ثبت فعالیت کاربران، میتواند بخشی از زیرساخت مدیریت امن فایل در سازمانها باشد.
اگر اطلاعات سازمان شما ارزشمند و محرمانه هستند، بهتر است پیش از انتخاب یا ارزیابی یک سامانه مدیریت فایل، فقط به امکانات اشتراکگذاری آن توجه نکنید؛ بلکه بررسی کنید این سامانه تا چه اندازه به اجرای سیاستهای امنیتی و حفظ کنترل سازمان بر اطلاعات کمک میکند.