
سازمانها هر روز حجم زیادی از اسناد، قراردادها، فایلهای مالی و اطلاعات محرمانه را میان کارکنان، سرورها و شعب مختلف جابهجا میکنند. همین دادهها ممکن است برای مدت طولانی روی سرورها، پایگاههای داده یا نسخههای پشتیبان باقی بمانند. در هر دو وضعیت، یعنی هنگام انتقال و هنگام نگهداری، احتمال افشا یا دسترسی غیرمجاز وجود دارد.
رمزنگاری (Encryption) یکی از ابزارهای مهم حفاظت از اطلاعات است؛ اما امنیت داده فقط به رمزنگاری محدود نمیشود. احراز هویت، کنترل دسترسی، مدیریت اسرار سامانه، ثبت رویدادها و اسکن فایلها نیز در کاهش ریسک نقش دارند. برای ارزیابی دقیق یک سامانه باید مشخص باشد هر سازوکار دقیقاً از چه چیزی محافظت میکند و چه محدودیتهایی دارد.
دو اصطلاح کلیدی در این زمینه Encryption in Transit و Encryption at Rest هستند. اولی به حفاظت از داده در مسیر جابهجایی اشاره دارد و دومی به رمزنگاری دادهای که روی رسانه ذخیرهسازی نگهداری میشود.
Encryption in Transit چیست؟
Encryption in Transit یعنی رمزنگاری دادهها در زمانی که از یک نقطه به نقطه دیگر منتقل میشوند؛ برای مثال هنگام ورود کاربر به پنل وب، آپلود یا دانلود فایل، ارتباط کلاینت دسکتاپ با سرور یا تبادل اطلاعات میان نودهای یک زیرساخت چندشعبهای.
اگر ارتباط بدون رمزنگاری برقرار شود، دادهها ممکن است در مسیر شبکه شنود شوند یا در شرایطی مورد دستکاری قرار گیرند. این موضوع در شبکههای عمومی، ارتباطات راه دور و اتصال میان شعب اهمیت بیشتری پیدا میکند.
نقش TLS و HTTPS در حفاظت از ارتباطات
TLS پروتکلی برای ایجاد کانال ارتباطی امن میان کلاینت و سرور است. HTTPS در واقع HTTP روی یک ارتباط محافظتشده با TLS است. با پیکربندی صحیح TLS، دادههای مبادلهشده در مسیر ارتباطی رمزنگاری میشوند و امکان شنود ساده محتوای ارتباط کاهش مییابد.
مانیا درایو قابلیت استقرار و ارائه سرویس تحت HTTPS را دارد. در محیط عملیاتی، گواهی معتبر و تنظیمات صحیح وبسرور باید فراهم شوند. همچنین میتوان HSTS را در لایه وبسرور یا زیرساخت انتشار فعال کرد تا مرورگرها برای مراجعههای بعدی، استفاده از HTTPS را الزامآور بدانند. فعال بودن HSTS به پیکربندی محیط استقرار وابسته است و نباید صرفاً از نصب برنامه نتیجهگیری شود.
برای سرویسهایی مانند ارسال ایمیل نیز میتوان از SMTP امن مبتنی بر TLS/SSL استفاده کرد؛ البته امنیت نهایی به تنظیمات سرویس ایمیل و سرور مقصد وابسته است.
نکته مهم این است که TLS از داده در مسیر انتقال محافظت میکند؛ اما بهخودیخود فایل ذخیرهشده روی دیسک یا پایگاه داده را رمزنگاری نمیکند.
Encryption at Rest چیست؟
Encryption at Rest به رمزنگاری دادههایی گفته میشود که روی رسانه ذخیرهسازی قرار دارند؛ مانند دیسک سرور، Volume، پایگاه داده یا نسخه پشتیبان. هدف آن کاهش احتمال افشای محتوای ذخیرهشده در صورت دسترسی غیرمجاز به رسانه یا فایلهای خام است.
باید میان «رمزنگاری داده ذخیرهشده» و «امنیت داده ذخیرهشده» تفاوت قائل شد. کنترل دسترسی، مجوزها و سیاستهای اشتراکگذاری میتوانند احتمال دسترسی غیرمجاز را کاهش دهند، اما از نظر فنی معادل رمزنگاری محتوای فایل روی دیسک نیستند.
در معماری فعلی مانیا درایو، فایلها در فضای ذخیرهسازی تعریفشده سازمان یا در ساختار ذخیرهسازی قطعهای در پایگاه داده نگهداری میشوند. محتوای فایلها بهصورت پیشفرض با رمزنگاری مستقل در سطح فایل (File-level Encryption) رمز نمیشود. بنابراین اگر سازمان به رمزنگاری داده در حالت سکون نیاز دارد، باید این نیاز را در سطح زیرساخت، مانند رمزنگاری دیسک یا Volume و حفاظت از نسخههای پشتیبان، نیز پوشش دهد.
مانیا درایو از چه لایههای امنیتی استفاده میکند؟
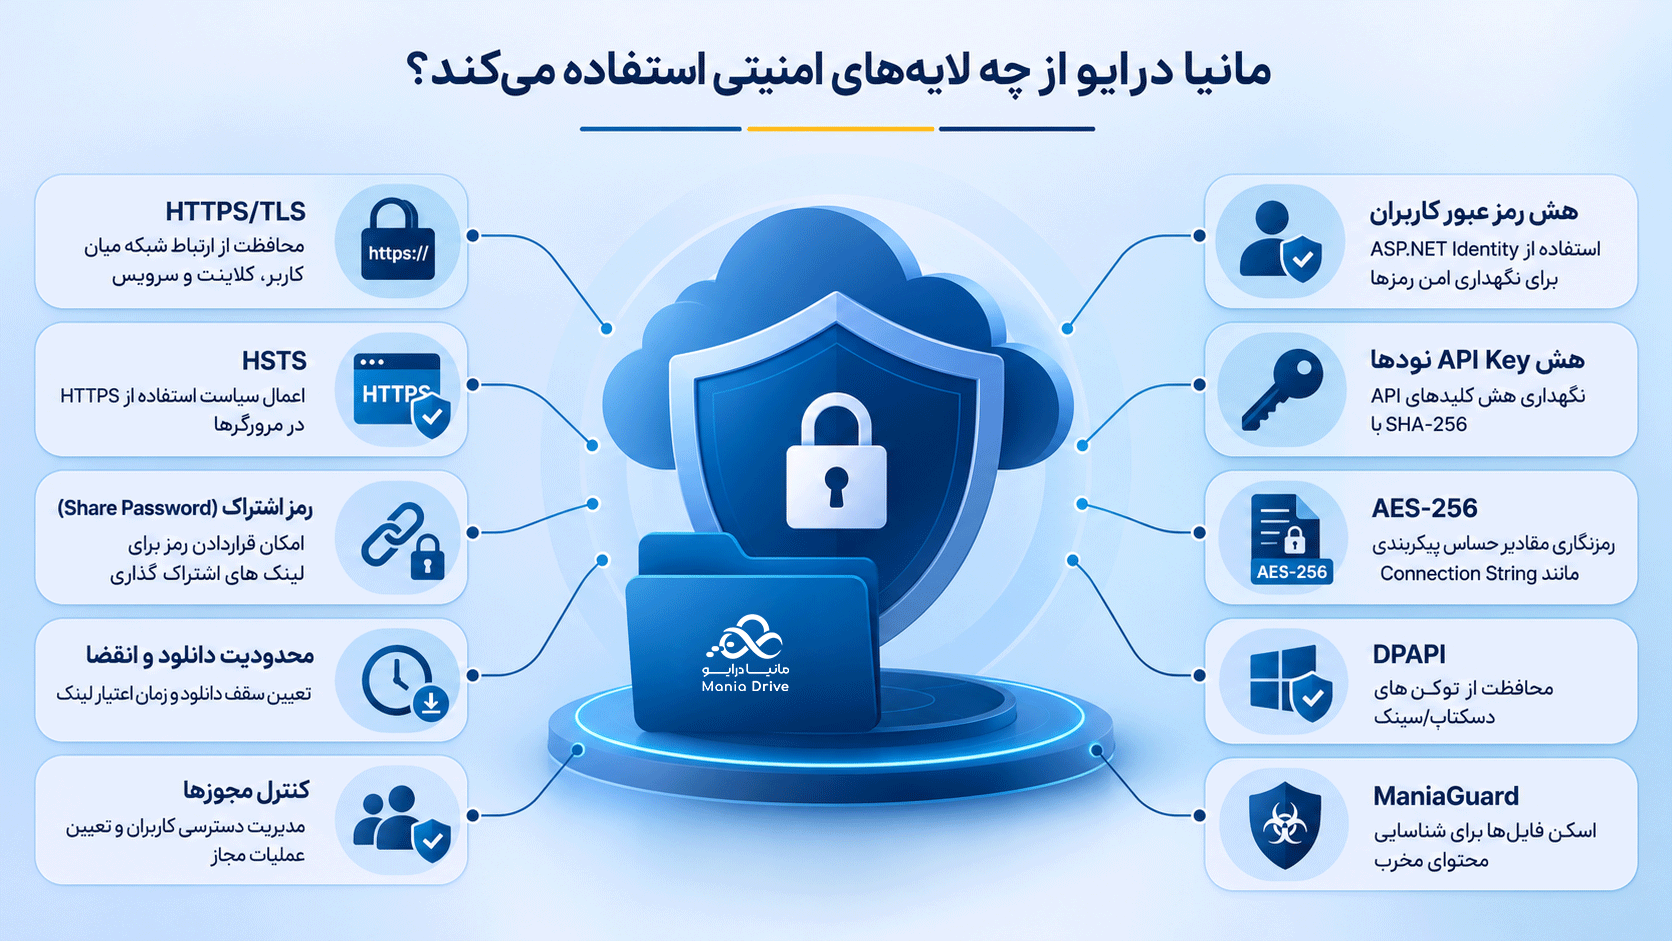
امنیت مانیا درایو بر ترکیبی از سازوکارهای ارتباط امن، احراز هویت، کنترل دسترسی، محافظت از اطلاعات حساس پیکربندی و اسکن فایلها تکیه دارد. هر یک از این لایهها هدف مشخصی دارند:
- HTTPS/TLS: محافظت از ارتباط شبکه میان کاربر، کلاینت و سرویس در صورت استقرار و پیکربندی صحیح.
- HSTS: امکان اعمال سیاست استفاده از HTTPS در مرورگرها؛ فعالسازی آن به تنظیمات محیط عملیاتی وابسته است.
- رمز اشتراک (Share Password): امکان قراردادن رمز برای دسترسی به لینکهای اشتراکگذاری.
- محدودیت دانلود و انقضا: امکان تعیین سقف دانلود و زمان اعتبار لینک، در کنار مجوزهای تعریفشده برای اشتراک.
- کنترل مجوزها: مدیریت دسترسی کاربران به فایلها و پوشهها و تعیین عملیات مجاز مانند مشاهده، دانلود، آپلود، کپی یا حذف، متناسب با تنظیمات اشتراک.
- هش رمز عبور کاربران: استفاده از سازوکارهای ASP.NET Identity برای نگهداری امن رمزهای عبور بهصورت هش؛ هش با رمزنگاری قابلبازگشت یکسان نیست.
- هش API Key نودها: نگهداری هش کلیدهای API نودها با SHA-256 در Gateway، بهجای نگهداری مقدار خام کلید.
- AES-256 برای اطلاعات حساس پیکربندی: رمزنگاری مقادیری مانند Connection String در قالب پشتیبانیشده سامانه؛ این قابلیت به معنی رمزنگاری فایلهای کاربران نیست.
- DPAPI برای توکنهای دسکتاپ/سینک: استفاده از قابلیت محافظت داده سیستمعامل ویندوز برای حفاظت از توکنهای مربوط به کلاینت در محیط محلی.
- ManiaGuard: اسکن فایلها برای شناسایی محتوای مخرب و کاهش احتمال ورود فایل آلوده به محیط سازمان.
AES در مانیا درایو چه کاربردی دارد؟
AES یک الگوریتم رمزنگاری متقارن است؛ یعنی برای رمزگذاری و رمزگشایی از کلید محرمانه استفاده میشود. AES-256 به اندازه کلید ۲۵۶ بیتی اشاره دارد. امنیت عملی این سازوکار علاوه بر الگوریتم، به نحوه تولید، نگهداری، دسترسی و چرخش کلید نیز وابسته است.
در مانیا درایو از AES-256 برای محافظت از برخی مقادیر حساس پیکربندی، از جمله Connection String رمزشده، استفاده میشود. این موضوع را نباید بهصورت «تمام فایلهای ذخیرهشده در مانیا درایو با AES-256 رمز میشوند» بیان کرد؛ زیرا چنین ادعایی با معماری فعلی ذخیرهسازی فایلها مطابقت ندارد.
تفاوت Encryption in Transit و Encryption at Rest
| معیار | Encryption in Transit | Encryption at Rest |
| زمان کاربرد | هنگام جابهجایی داده در شبکه | هنگام نگهداری داده روی رسانه ذخیرهسازی |
| هدف | کاهش خطر شنود یا دستکاری در مسیر ارتباط | کاهش خطر افشای محتوای ذخیرهشده |
| نمونه فناوری | TLS / HTTPS | رمزنگاری دیسک، Volume، پایگاه داده یا فایل |
| نمونه مرتبط با مانیا درایو | ارتباط HTTPS در صورت پیکربندی صحیح | رمزنگاری مستقل فایلها بهصورت پیشفرض ارائه نمیشود؛ AES برای برخی تنظیمات حساس کاربرد دارد |
| محدودیت | پس از رسیدن داده به سرور، بهتنهایی از داده ذخیرهشده محافظت نمیکند | بهتنهایی جلوی سوءاستفاده از حساب کاربری مجاز یا دسترسی برنامه را نمیگیرد |
آیا مانیا درایو از End-to-End Encryption استفاده میکند؟
خیر. مانیا درایو در معماری فعلی از رمزنگاری سرتاسری (E2EE) برای فایلها استفاده نمیکند. در مدل E2EE، محتوا در دستگاه فرستنده رمز میشود و فقط در دستگاه گیرنده نهایی امکان رمزگشایی دارد؛ بهگونهای که سرور میانی نیز به محتوای اصلی دسترسی نداشته باشد.
مانیا درایو از معماری متمرکز سمت سرور استفاده میکند. سرور برای ارائه قابلیتهایی مانند پیشنمایش، جستجو، اسکن امنیتی، مدیریت مجوزها و پردازش فایلها به دسترسی عملیاتی به محتوای فایل نیاز دارد. به همین دلیل، مدل امنیتی آن بر ارتباط امن، احراز هویت، کنترل دسترسی و سیاستهای مدیریتی متمرکز است، نه رمزنگاری سرتاسری کاربر به کاربر.
TLS و E2EE دو مفهوم متفاوتاند: TLS کانال ارتباطی را محافظت میکند؛ اما E2EE دسترسی به محتوای رمزگشاییشده را به نقاط انتهایی مشخص محدود میکند.
کنترل دسترسی و اشتراکگذاری امن
رمزنگاری ارتباط زمانی اثربخشتر است که با مدیریت درست دسترسی همراه شود. در مانیا درایو میتوان دسترسی کاربران و پوشهها را مدیریت کرد و برای لینکهای اشتراکگذاری، در صورت پشتیبانی تنظیمات مربوط، رمز عبور، تاریخ انقضا، محدودیت تعداد دانلود و سطح مجوز را تعیین کرد.
این قابلیتها به سازمان کمک میکنند دسترسی را متناسب با نیاز کاری تعریف کند و مدت یا دامنه انتشار یک فایل را محدود سازد. با این حال، رمز اشتراک و محدودیت دانلود جایگزین رمزنگاری فایل در حالت سکون نیستند؛ آنها لایههای کنترلی مکمل محسوب میشوند.
نقش ManiaGuard در امنیت فایلها
رمزنگاری و کنترل دسترسی بهتنهایی برای مقابله با همه تهدیدها کافی نیستند. فایل آلوده ممکن است از سوی یک کاربر مجاز نیز وارد سامانه شود. ManiaGuard با اسکن فایلها، به شناسایی محتوای مخرب کمک میکند و یک لایه دفاعی مکمل در چرخه دریافت و مدیریت فایل به شمار میرود.
اسکن امنیتی، جایگزین آنتیویروس زیرساخت، سیاستهای بهروزرسانی یا کنترلهای امنیتی شبکه نیست؛ بلکه بخشی از راهبرد چندلایه امنیت فایل است.
یک سناریوی عملی در سازمانهای چندشعبهای
فرض کنید سازمانی چند شعبه دارد و کارکنان باید قراردادها و اسناد مالی را میان دفتر مرکزی و شعب جابهجا کنند. با استقرار مانیا درایو روی HTTPS و پیکربندی صحیح TLS، ارتباط شبکه محافظت میشود. مدیر سامانه میتواند برای کاربران و پوشهها مجوز تعریف کند و هنگام اشتراکگذاری، از رمز لینک، تاریخ انقضا یا محدودیت دانلود استفاده کند. فایلهای ورودی نیز میتوانند از مسیر ManiaGuard اسکن شوند.
در کنار این موارد، سازمان باید برای محافظت از دادههای ذخیرهشده، سیاست مستقلی برای رمزنگاری دیسکها یا Volumeها، کنترل دسترسی سیستمعامل، امنیت پایگاه داده و حفاظت از نسخههای پشتیبان داشته باشد. این اقدامات مکمل قابلیتهای خود سامانه هستند و باید متناسب با سیاست امنیتی سازمان اجرا شوند.
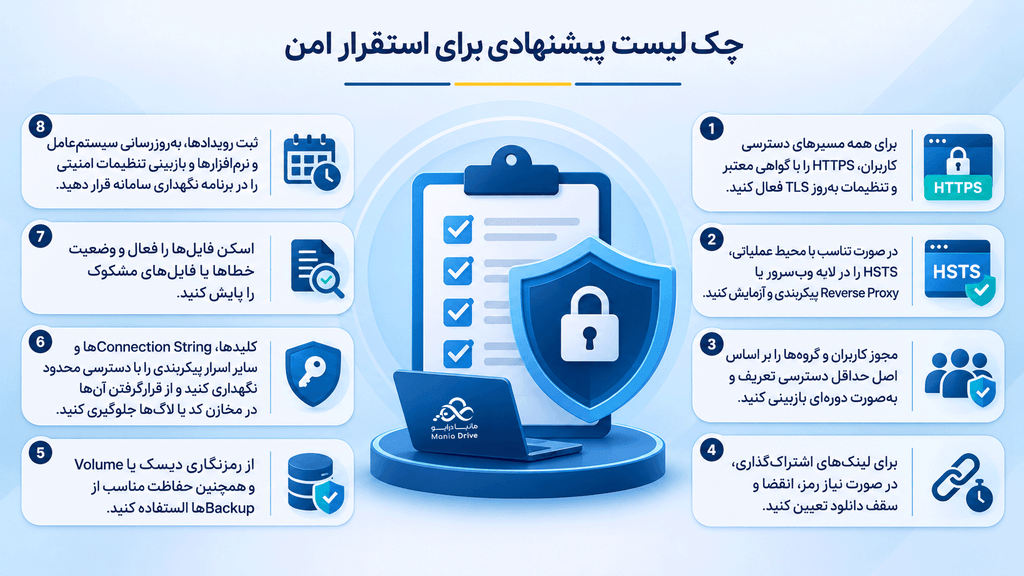
چکلیست پیشنهادی برای استقرار امن
- برای همه مسیرهای دسترسی کاربران، HTTPS را با گواهی معتبر و تنظیمات بهروز TLS فعال کنید.
- در صورت تناسب با محیط عملیاتی، HSTS را در لایه وبسرور یا Reverse Proxy پیکربندی و آزمایش کنید.
- مجوز کاربران و گروهها را بر اساس اصل حداقل دسترسی تعریف و بهصورت دورهای بازبینی کنید.
- برای لینکهای اشتراکگذاری، در صورت نیاز رمز، انقضا و سقف دانلود تعیین کنید.
- از رمزنگاری دیسک یا Volume و همچنین حفاظت مناسب از Backupها استفاده کنید.
- کلیدها، Connection Stringها و سایر اسرار پیکربندی را با دسترسی محدود نگهداری کنید و از قرارگرفتن آنها در مخازن کد یا لاگها جلوگیری کنید.
- اسکن فایلها را فعال و وضعیت خطاها یا فایلهای مشکوک را پایش کنید.
- ثبت رویدادها، بهروزرسانی سیستمعامل و نرمافزارها و بازبینی تنظیمات امنیتی را در برنامه نگهداری سامانه قرار دهید.
جمعبندی
Encryption in Transit و Encryption at Rest دو لایه متفاوت و مکمل در حفاظت از اطلاعات هستند. TLS/HTTPS از داده هنگام عبور در شبکه محافظت میکند؛ در مقابل، Encryption at Rest به رمزنگاری محتوای ذخیرهشده روی دیسک، پایگاه داده یا نسخه پشتیبان اشاره دارد.
مانیا درایو برای ایجاد ارتباط امن، مدیریت متمرکز دسترسی، اشتراکگذاری کنترلشده، محافظت از برخی اسرار پیکربندی و اسکن فایلها امکاناتی در اختیار سازمان قرار میدهد. در عین حال، فایلها در معماری فعلی بهصورت پیشفرض با رمزنگاری مستقل در سطح فایل ذخیره نمیشوند و سامانه از E2EE استفاده نمیکند. سازمانهایی که به رمزنگاری داده در حالت سکون نیاز دارند، باید این الزام را در سطح زیرساخت ذخیرهسازی و Backup نیز پیادهسازی کنند.
شناخت دقیق مرز هر قابلیت، به سازمان کمک میکند تصمیم امنیتی آگاهانهتری بگیرد و از ادعاهای نادقیق درباره سطح حفاظت سامانه جلوگیری کند.
سوالات متداول
۱. تفاوت Encryption in Transit و Encryption at Rest چیست؟
Encryption in Transit از داده هنگام انتقال در شبکه محافظت میکند؛ Encryption at Rest محتوای ذخیرهشده روی رسانههایی مانند دیسک یا پایگاه داده را رمزنگاری میکند.
۲. مانیا درایو چگونه از اطلاعات هنگام انتقال محافظت میکند؟
با امکان ارائه سرویس از طریق HTTPS مبتنی بر TLS، مشروط به نصب گواهی معتبر و پیکربندی صحیح محیط عملیاتی.
۳. آیا فایلهای مانیا درایو بهصورت پیشفرض با AES-256 رمز میشوند؟
خیر. AES-256 برای محافظت از برخی مقادیر حساس پیکربندی مانند Connection String کاربرد دارد و به معنای رمزنگاری فایلهای کاربران نیست.
۴. آیا مانیا درایو از End-to-End Encryption پشتیبانی میکند؟
خیر. معماری فعلی بر ارتباط امن، احراز هویت و کنترل دسترسی سمت سرور متکی است و سرور برای قابلیتهای عملیاتی به محتوای فایل دسترسی دارد.
۵. آیا هش رمز عبور کاربران همان رمزنگاری اطلاعات است؟
خیر. هش یکطرفه است و برای نگهداری امن رمز عبور استفاده میشود؛ برخلاف رمزنگاری، هدف آن بازیابی مقدار اصلی نیست.
۶. برای رمزنگاری فایلهای ذخیرهشده چه باید کرد؟
سازمان میتواند رمزنگاری دیسک یا Volume، پایگاه داده یا Backup را در سطح زیرساخت و متناسب با نیاز امنیتی خود پیادهسازی کند.
۷. آیا اسکن ManiaGuard جایگزین رمزنگاری است؟
خیر. ManiaGuard برای شناسایی فایلهای مخرب است و لایهای مکمل در کنار ارتباط امن، کنترل دسترسی و حفاظت از ذخیرهسازی محسوب میشود.