
بررسی تجربه کشورهای مختلف در حفاظت از اطلاعات حساس دولتی و سازمانی؛ از پلتفرمهای اختصاصی فرانسه و هند تا مانیادرایو در ایران
امروزه اطلاعات، یکی از ارزشمندترین داراییهای کشورها و سازمانها محسوب میشود. از نقشههای مهندسی تأسیسات پتروشیمی و اسناد محرمانه بانکی گرفته تا اطلاعات پروژههای عمرانی، قراردادهای تجاری و دادههای پژوهشی دانشگاهها، بخش بزرگی از سرمایه اطلاعاتی سازمانها در قالب فایلهای دیجیتال نگهداری و تبادل میشود.
اما پرسش مهمی وجود دارد:
چه کسی واقعاً بر این اطلاعات کنترل دارد؟
آیا سازمان میداند فایلهایش دقیقاً کجا ذخیره میشوند؟ چه کسانی به آنها دسترسی دارند؟ اطلاعات چگونه رمزنگاری میشوند؟ آیا امکان نظارت بر دانلود، آپلود و اشتراکگذاری فایلها وجود دارد؟ اگر ارائهدهنده خدمات تغییر سیاست دهد یا دسترسی به سرویس محدود شود، چه اتفاقی برای دادههای سازمان خواهد افتاد؟
این پرسشها دیگر تنها دغدغه مدیران فناوری اطلاعات نیستند؛ بلکه به موضوعاتی راهبردی در حوزه امنیت ملی، اقتصاد دیجیتال، مدیریت ریسک و استقلال فناوری تبدیل شدهاند.
به همین دلیل، کشورهای مختلف از جمله فرانسه، هند، آلمان، سوئیس و ژاپن، راهکارهای بومی و سازمانی متعددی برای مدیریت، نگهداری و اشتراکگذاری امن اطلاعات توسعه دادهاند.
برخی از این پلتفرمها مستقیماً توسط دولتها طراحی و اداره میشوند و برخی دیگر توسط شرکتهای خصوصی با هدف پاسخگویی به نیازهای امنیتی سازمانهای بزرگ، صنایع حساس و نهادهای عمومی توسعه یافتهاند.
در این مقاله، ضمن بررسی مفهوم حاکمیت داده، با نمونههایی واقعی از این راهکارها در کشورهای مختلف آشنا میشویم و در ادامه نقش مانیادرایو (ManiaDrive) را بهعنوان یک راهکار ایرانی مدیریت و اشتراکگذاری امن فایلهای سازمانی بررسی میکنیم.
حاکمیت داده چیست و چرا اهمیت دارد؟
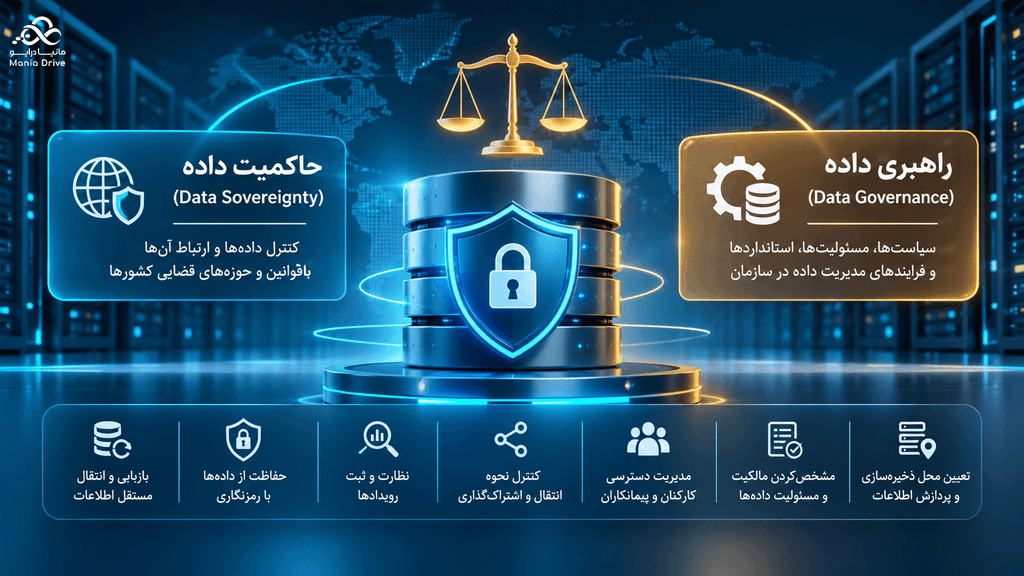
حاکمیت داده یا Data Sovereignty به موضوع کنترل دادهها و ارتباط آنها با قوانین و حوزههای قضایی کشورها اشاره دارد.
در کنار این مفهوم، اصطلاح Data Governance یا راهبری داده نیز مطرح است که به سیاستها، مسئولیتها، استانداردها و فرایندهای مدیریت داده در یک سازمان اشاره میکند.
اگرچه این دو مفهوم ارتباط نزدیکی دارند، اما یکسان نیستند.
برای مثال، ممکن است یک شرکت پتروشیمی اطلاعات خود را روی سرورهای داخلی نگهداری کند، اما کارکنان و پیمانکاران بدون محدودیت مشخص بتوانند فایلها را دانلود یا به اشتراک بگذارند.
در چنین شرایطی، محل نگهداری اطلاعات تحت کنترل سازمان است، اما راهبری داده و مدیریت دسترسیها همچنان با ضعف مواجه است.
در مقابل، یک سازمان ممکن است سیاستهای دقیق کنترل دسترسی داشته باشد، اما اطلاعات حساس آن در زیرساختی قرار گرفته باشد که درباره حوزه قضایی، دسترسی ارائهدهنده یا انتقال داده به کشورهای دیگر ابهام وجود دارد.
بنابراین، حاکمیت مؤثر بر اطلاعات نیازمند مجموعهای از اقدامات است:
- تعیین محل ذخیرهسازی و پردازش اطلاعات
- مشخصکردن مالکیت و مسئولیت دادهها
- مدیریت دسترسی کارکنان و پیمانکاران
- کنترل نحوه انتقال و اشتراکگذاری فایلها
- نظارت و ثبت رویدادهای مرتبط با اطلاعات
- حفاظت از دادهها با استفاده از رمزنگاری و سیاستهای امنیتی
- حفظ امکان بازیابی، انتقال و مدیریت مستقل اطلاعات
نکته کلیدی این است که نگهداری داده در داخل کشور بهتنهایی تضمینکننده امنیت یا حاکمیت کامل بر آن نیست.
محل ذخیرهسازی، مالکیت زیرساخت، مدیریت کلیدهای رمزنگاری، کنترل دسترسی و قوانین حاکم بر ارائهدهنده خدمات، همگی در میزان استقلال اطلاعاتی یک سازمان نقش دارند.
چرا کشورها به راهکارهای بومی مدیریت اطلاعات روی آوردهاند؟
وابستگی کامل به یک سرویس خارجی، بهخصوص برای سازمانهایی که با اطلاعات حساس سروکار دارند، ممکن است ریسکهای مختلفی ایجاد کند.
این ریسکها همیشه به معنی ناامن بودن سرویس خارجی نیستند. بسیاری از ارائهدهندگان بینالمللی از زیرساختهای پیشرفته و استانداردهای امنیتی معتبر برخوردارند.
مسئله اصلی، میزان کنترلی است که سازمان بر اطلاعات و زیرساخت خود در اختیار دارد.
۱. کاهش وابستگی فناوری
اگر یک سازمان تمام فرایندهای ذخیرهسازی و تبادل فایل خود را به یک ارائهدهنده وابسته کند، تغییر قیمت، شرایط قرارداد، محدودیت جغرافیایی یا توقف ارائه خدمات میتواند فعالیتهای آن را تحت تأثیر قرار دهد.
راهکارهای قابل استقرار در زیرساخت سازمان، امکان کاهش این وابستگی را فراهم میکنند.
۲. رعایت الزامات امنیتی و قانونی
صنایعی مانند بانکداری، انرژی، بهداشت، دفاع و خدمات عمومی ممکن است با الزامات خاصی درباره نگهداری، انتقال و پردازش اطلاعات مواجه باشند. یک پلتفرم سازمانی باید بتواند با سیاستهای امنیتی و الزامات قانونی مربوط به هر مجموعه هماهنگ شود.
۳. کنترل ارتباط با پیمانکاران
در پروژههای صنعتی، بسیاری از اطلاعات باید میان سازمان اصلی، مشاوران، پیمانکاران و تأمینکنندگان مبادله شوند. اما دسترسی یک پیمانکار به اسناد پروژه نباید به معنی دسترسی آزاد او به تمام اطلاعات سازمان باشد.
۴. حفظ استقلال عملیاتی
در شرایط اختلال ارتباطات خارجی، محدودیت دسترسی یا تغییر شرایط خدمات، سازمانهایی که زیرساخت مستقل و داخلی دارند، میتوانند بخشی از ریسک توقف فعالیت خود را کاهش دهند.
البته استقلال عملیاتی نیازمند زیرساخت پایدار، پشتیبانگیری، برنامه بازیابی بحران و پشتیبانی مناسب نیز هست.
تجربه کشورهای مختلف در توسعه پلتفرمهای مستقل اشتراکگذاری فایل
۱. فرانسه؛ La Suite Fichiers و Oodrive
فرانسه یکی از نمونههای قابلتوجه در توسعه خدمات دیجیتال با تمرکز بر حاکمیت داده است. در این کشور، هم دولت و هم شرکتهای خصوصی در توسعه ابزارهای تخصصی مدیریت و اشتراکگذاری اطلاعات نقش دارند.
La Suite Fichiers؛ پلتفرم اشتراکگذاری فایل دولت فرانسه
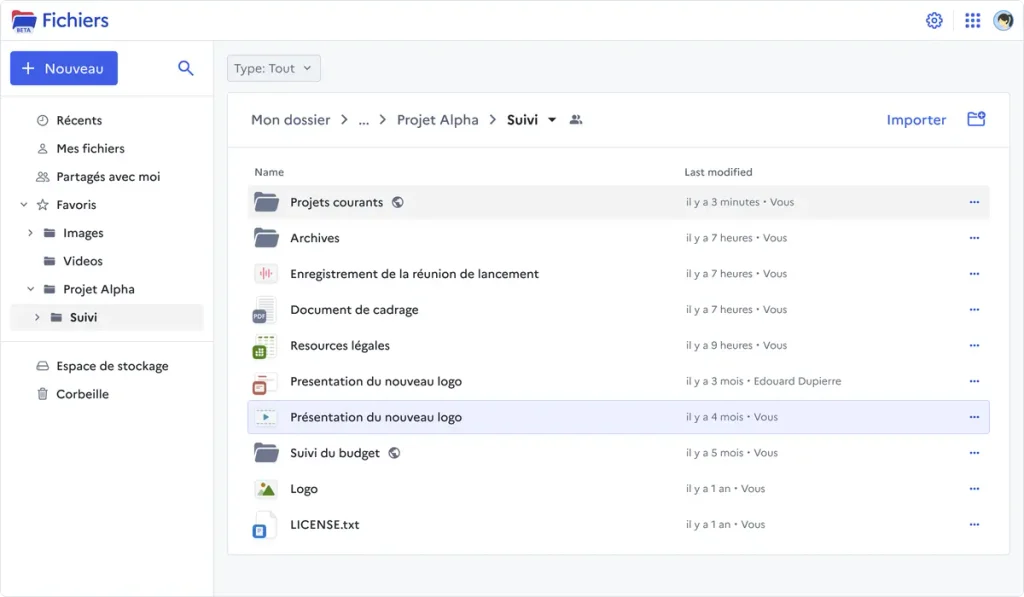
دولت فرانسه پلتفرمی با نام Fichiers را در مجموعه La Suite Numérique ارائه کرده است.
این پلتفرم توسط نهاد دیجیتال دولت فرانسه، DINUM، توسعه و اداره میشود و هدف آن ایجاد بستری امن برای نگهداری، مدیریت و اشتراکگذاری اسناد کارکنان دولت است.
براساس اطلاعات وبسایت رسمی این پروژه، Fichiers در ۱۵ وزارتخانه و تعداد زیادی از دستگاههای اداری فرانسه استفاده میشود.
از امکانات معرفیشده آن میتوان به ذخیرهسازی فایلها، مدیریت مجوزهای دسترسی، اشتراکگذاری اسناد، جستوجو، پیشنمایش و ویرایش مشارکتی اشاره کرد.
این سرویس در فرانسه میزبانی میشود و برای همکاری کارکنان دولتی با اشخاص و مجموعههای مجاز طراحی شده است.
نکته جالب اینکه Fichiers صرفاً مبتنی بر مرورگر است و در وضعیت فعلی، همگامسازی محلی فایلها با رایانه را ارائه نمیکند؛ انتخابی که مستندات رسمی آن را با ملاحظات امنیتی و مدیریت متمرکز دسترسی مرتبط میدانند.
منبع: وبسایت رسمی Fichiers دولت فرانسه LaSuite
Oodrive؛ راهکار فرانسوی برای اطلاعات حساس دولتی و خصوصی
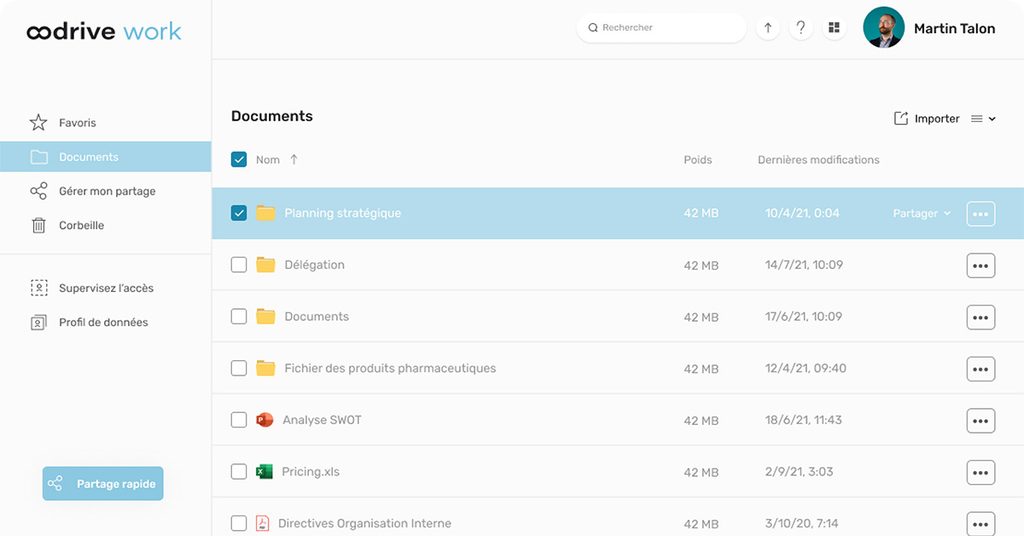
در کنار پروژههای دولتی، شرکت فرانسوی Oodrive مجموعهای از راهکارهای همکاری و اشتراکگذاری امن اطلاعات را برای سازمانهای بزرگ توسعه داده است.
محصول Oodrive Work با هدف حفاظت و تبادل کنترلشده اسناد حساس طراحی شده و امکاناتی مانند مدیریت فضای کاری، اشتراکگذاری امن فایل، همکاری روی اسناد و مدیریت ارتباط با شرکای تجاری ارائه میکند.
Oodrive اعلام کرده که راهکارهای واجد شرایط آن دارای تأییدیه امنیتی SecNumCloud از نهاد امنیت سایبری فرانسه، ANSSI، هستند.
این شرکت خدمات خود را برای نهادهای عمومی و شرکتهای خصوصی فعال در صنایع حساس ارائه میدهد.
برای مثال، در وبسایت رسمی Oodrive به استفاده شرکت هواپیماسازی Dassault Aviation از این راهکار برای تبادل اطلاعات محرمانه با شرکتهای زیرمجموعه اشاره شده است.
این موضوع نشان میدهد نیاز به پلتفرمهای مستقل و امن، محدود به دولتها نیست و شرکتهای صنعتی نیز با چنین چالشهایی مواجه هستند.
منبع: Oodrive Work Oodrive
۲. هند؛ GovDrive، پلتفرم اختصاصی ذخیرهسازی فایل برای سازمانهای دولتی
یکی از روشنترین نمونههای توسعه یک پلتفرم اختصاصی مدیریت و اشتراکگذاری فایل در سطح ملی، GovDrive هند است.
این سامانه توسط مرکز ملی انفورماتیک هند، National Informatics Centre یا NIC، ارائه و نگهداری میشود.
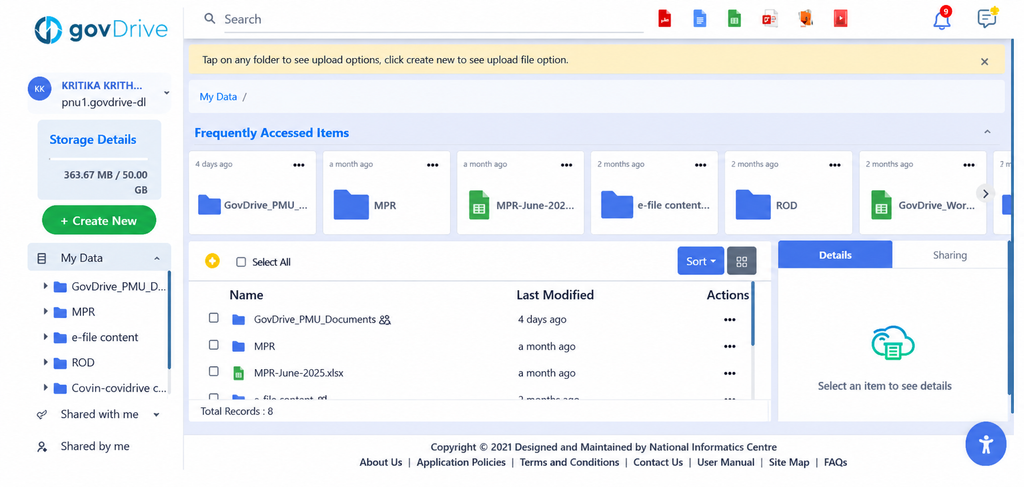
GovDrive یک بستر ذخیرهسازی و همکاری ابری چندمستأجری است که برای وزارتخانهها، دستگاههای اجرایی و کارکنان مجاز دولت هند طراحی شده است.
برخلاف سرویسهای عمومی ذخیرهسازی فایل، GovDrive بر نیازهای اداری و امنیتی دستگاههای دولتی تمرکز دارد.
امکانات معرفیشده آن عبارتاند از:
- نگهداری متمرکز فایلها و پوشهها
- اشتراکگذاری اسناد بین دستگاههای دولتی
- مدیریت مجوزهای دسترسی
- همگامسازی فایلها با رایانه
- جستوجوی اطلاعات
- یکپارچگی با سامانه احراز هویت دولتی Parichay
- امکان ایجاد محیطهای مجزا برای مجموعههای مختلف
براساس اطلاعات رسمی GovDrive، کاربران دولتی بهصورت پیشفرض ۵۰ گیگابایت فضای ذخیرهسازی دریافت میکنند و افزایش ظرفیت، تابع سیاستها و تأیید مدیران مربوط است.
اهمیت این پروژه در آن است که هند برای اشتراکگذاری اطلاعات دستگاههای دولتی، به ایجاد یک سرویس تخصصی و تحت مدیریت خود توجه کرده است.
با این حال، GovDrive را نباید بهعنوان یک راهکار عمومی در دسترس تمام شرکتهای خصوصی هند معرفی کرد؛ دامنه اصلی خدمات آن دستگاهها و کاربران مجاز دولتی هستند.
منبع: وبسایت رسمی GovDrive GovDrive
۳. آلمان؛ OpenCloud و تمرکز بر استقلال دیجیتال سازمانها
آلمان از کشورهایی است که در آن توسعه نرمافزارهای سازمانی با قابلیت استقرار مستقل، جایگاه قابلتوجهی دارد.
یکی از نمونههای این رویکرد، OpenCloud است.
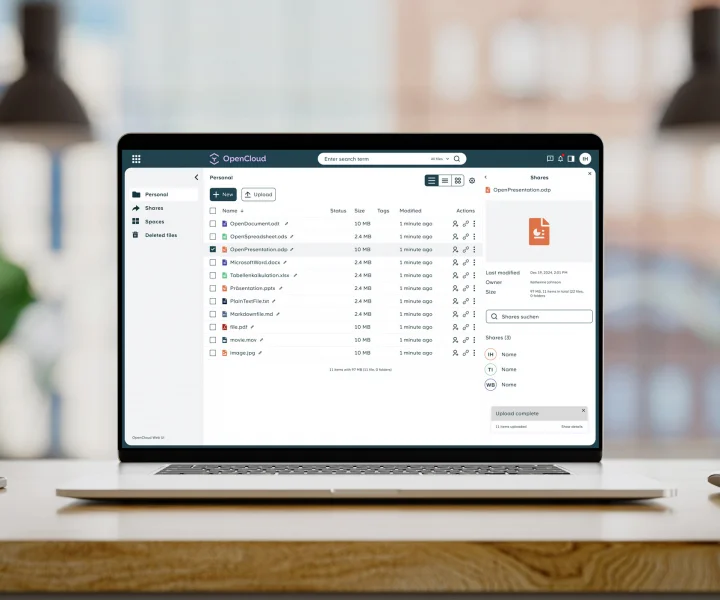
OpenCloud توسط مجموعه آلمانی Heinlein Group پشتیبانی میشود و با تمرکز بر اشتراکگذاری فایل، همکاری سازمانی و کنترل اطلاعات توسعه یافته است.
این راهکار به سازمانها اجازه میدهد محیط مدیریت و اشتراکگذاری فایل را متناسب با زیرساخت و سیاستهای خود راهاندازی کنند.
OpenCloud قابلیتهایی مانند مدیریت نقشها و مجوزها، فضاهای کاری مشترک، جستوجو و یکپارچگی با ابزارهای اداری را ارائه میکند.
یکی از بازارهای هدف اعلامشده آن، بخش عمومی و سازمانهای دولتی است.
OpenCloud بهویژه بر این موضوع تأکید دارد که سازمانها باید بتوانند درباره محل نگهداری اطلاعات و نحوه دسترسی به آنها تصمیم بگیرند.
البته OpenCloud یک محصول تجاری و متنباز است، نه یک سامانه دولتی انحصاری. بنابراین اهمیت آن برای بحث حاکمیت داده، به قابلیت استقرار مستقل و کنترل زیرساخت مربوط میشود، نه مالکیت دولتی.
منبع: OpenCloud – Public Sector opencloud.eu
۴. بریتانیا؛ Galaxkey و تبادل امن اسناد حساس
در بریتانیا نیز نمونههایی از پلتفرمهای تخصصی تبادل امن فایل وجود دارد. یکی از این محصولات Galaxkey است.
Galaxkey خدماتی برای رمزنگاری، انتقال امن فایل و همکاری سازمانی ارائه میدهد و بر حفاظت از اطلاعات حساس در زمان ذخیرهسازی و تبادل تأکید دارد.
محصول Secure Workspace این شرکت برای همکاری میان تیمهای داخلی و مجموعههای بیرونی طراحی شده است. اما نکته مهمتر، نمونه استفاده از فناوری Galaxkey در بخش عمومی بریتانیاست.
سازمان Legal Aid Agency بریتانیا، در راهنمای رسمی خود، سامانه Secure File Exchange را برای دریافت امن فایلها و مدارک معرفی کرده و اعلام کرده است که این سرویس از پلتفرم Galaxkey استفاده میکند.
این نمونه نشان میدهد یک سازمان دولتی میتواند بهجای توسعه تمام اجزای نرمافزاری از ابتدا، از یک راهکار تخصصی برای ایجاد مسیر کنترلشده تبادل اطلاعات استفاده کند.
البته Secure File Exchange یک سرویس انتقال فایل است و نباید آن را از نظر مجموعه امکانات، معادل یک پلتفرم کامل ذخیرهسازی و همگامسازی سازمانی دانست.
منابع: راهنمای رسمی دولت بریتانیا و Galaxkey GOV.UK
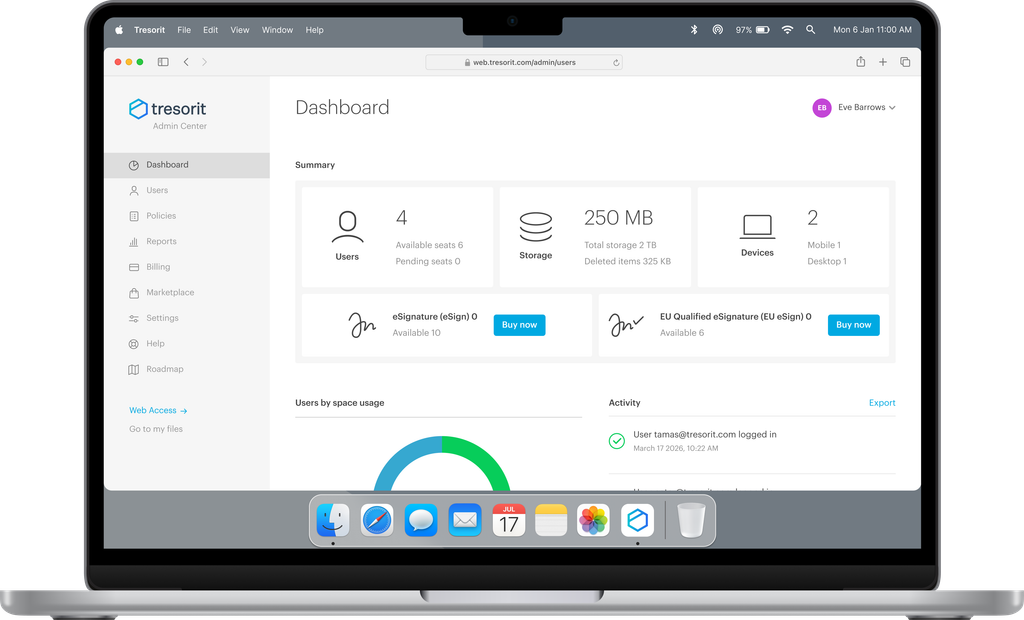
۵. سوئیس؛ Tresorit و حفاظت از فایلهای محرمانه سازمانی
سوئیس یکی دیگر از کشورهایی است که شرکتهای فعال در حوزه حفاظت از اطلاعات و ارتباطات امن در آن حضور دارند. یکی از نمونههای شناختهشده سازمانی این حوزه، Tresorit است.
Tresorit خدمات ذخیرهسازی، اشتراکگذاری فایل و همکاری سازمانی را با تمرکز بر رمزنگاری سرتاسری ارائه میکند.
این شرکت بخشی از مجموعه خدمات دیجیتال Swiss Post است و برای مجموعههای فعال در صنایع تحت مقررات سختگیرانه نیز راهکار ارائه میدهد.
ویژگی مهم Tresorit این است که حفاظت از محرمانگی دادهها را به یکی از عناصر اصلی معماری محصول تبدیل کرده است.
البته باید میان منشأ سوئیسی محصول و محل واقعی ذخیرهسازی اطلاعات تفاوت قائل شد.
طبق مستندات Tresorit در سپتامبر ۲۰۲۶، این سرویس از زیرساخت Microsoft Azure استفاده میکند. محل پیشفرض ذخیرهسازی محتوای رمزنگاریشده برای مشتریان سوئیسی در سوئیس و برای بسیاری از مشتریان دیگر در ایرلند است؛ گزینههای انتخاب منطقه ذخیرهسازی نیز برای برخی طرحهای سازمانی وجود دارد.
بنابراین Tresorit نمونهای از توسعه یک محصول امنیتی سازمانی با منشأ سوئیسی است، نه نمونهای از استقلال کامل از تمام زیرساختهای خارجی.
منبع: Tresorit – About Us tresorit.com
۶. ژاپن؛ DirectCloud و مدیریت اطلاعات شرکتهای بزرگ
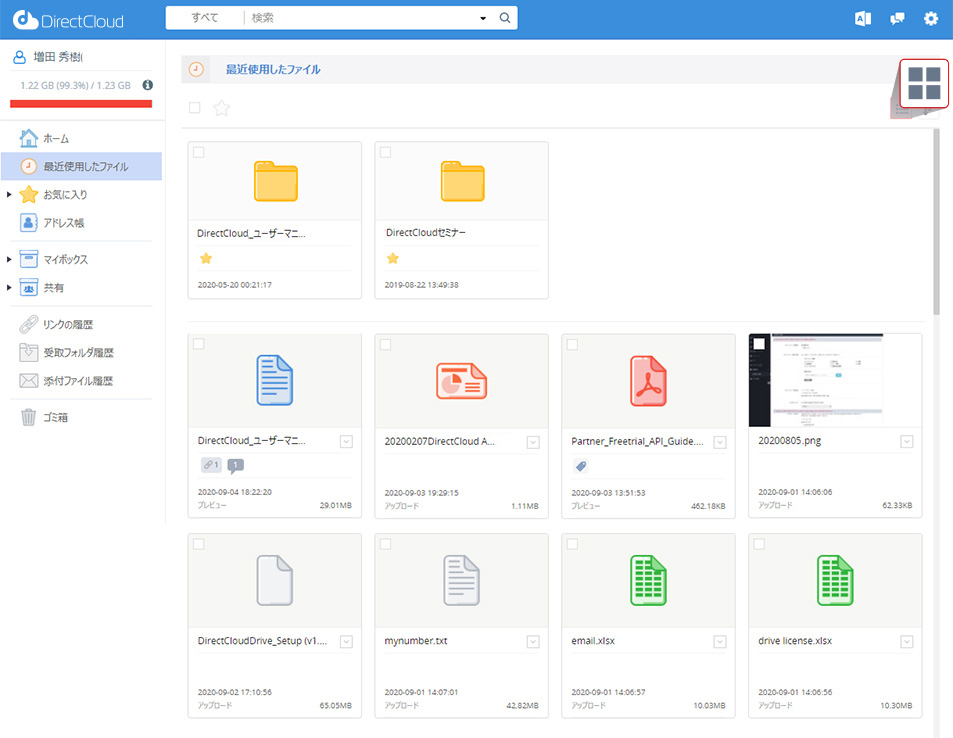
در ژاپن نیز شرکتهایی وجود دارند که بهصورت تخصصی در زمینه ذخیرهسازی و اشتراکگذاری فایلهای سازمانی فعالیت میکنند. یکی از آنها DirectCloud است.
این محصول برای شرکتها و سازمانهایی توسعه یافته که به قابلیتهایی فراتر از ذخیرهسازی ساده فایل نیاز دارند.
DirectCloud امکانات مختلفی در حوزه مدیریت دسترسی، اشتراکگذاری امن فایل، ثبت فعالیتها، مدیریت نسخهها و راهبری داده ارائه میکند.
در محصولات سازمانی آن، امکاناتی مانند ورود یکپارچه، ثبت رویدادهای مدیریتی، گردش کار تأیید و سیاستهای امنیتی پیشرفته معرفی شدهاند.
طبق اطلاعات رسمی ارائهدهنده، محل ذخیرهسازی داده در سرویس مورد اشاره ژاپن است. این نمونه نشان میدهد که توسعه پلتفرمهای تخصصی مدیریت اطلاعات صرفاً به کشورهای اروپایی یا پروژههای دولتی محدود نیست.
شرکتهای خصوصی نیز برای پاسخگویی به نیازهای سازمانهای داخلی و صنایع مختلف، چنین محصولاتی توسعه میدهند.
منبع: DirectCloud シンプルなデータ管理でAI活用を加速「DirectCloud」
۷. استرالیا؛ GovTEAMS و کنترل تبادل اطلاعات بین سازمانها
استرالیا رویکرد متفاوتی را در پیش گرفته است. دولت این کشور سرویس GovTEAMS را برای همکاری میان کارکنان دستگاههای دولتی و شرکای مجاز ارائه میکند.
این پلتفرم امکاناتی مانند اشتراکگذاری اسناد، همکاری روی فایلها، ارتباطات سازمانی و برگزاری جلسات آنلاین دارد. براساس مستندات رسمی، GovTEAMS امکان همکاری با شرکای تجاری و مجموعههای خارج از دولت را نیز فراهم میکند.
نکته مهم این است که GovTEAMS بر پایه فناوری Microsoft 365 و زیرساختهای مایکروسافت طراحی شده است. بنابراین نمیتوان آن را یک نرمافزار کاملاً بومی از نظر فناوری دانست.
بااینحال، دولت استرالیا تلاش کرده از طریق مدیریت سرویس، الزامات امنیتی، کنترل دسترسی و سیاستهای نگهداری اطلاعات، محیطی متناسب با نیازهای دستگاههای دولتی ایجاد کند.
این تجربه نشان میدهد حاکمیت داده الزاماً به معنی تولید داخلی تمام اجزای فناوری نیست؛ بلکه به میزان کنترل مؤثر بر اطلاعات، زیرساخت و ریسکهای وابستگی ارتباط دارد.
منبع: GovTEAMS دولت استرالیا GovTEAMS
مقایسه تجربه کشورها در مدیریت و اشتراکگذاری مستقل اطلاعات
نمونههای بررسیشده را میتوان در سه گروه اصلی قرار داد:
| کشور | پلتفرم | نوع راهکار | مخاطب اصلی |
| فرانسه | La Suite Fichiers | دولتی و اختصاصی | دستگاههای دولتی |
| فرانسه | Oodrive Work | تجاری و سازمانی | دولت و صنایع حساس |
| هند | GovDrive | دولتی و اختصاصی | وزارتخانهها و دستگاههای دولتی |
| آلمان | OpenCloud | تجاری، متنباز و قابل استقرار مستقل | سازمانهای دولتی و خصوصی |
| بریتانیا | Galaxkey | تجاری و تخصصی | سازمانهای حساس و بخش عمومی |
| سوئیس | Tresorit | تجاری و امنیتمحور | شرکتها و سازمانهای تحت مقررات |
| ژاپن | DirectCloud | تجاری و سازمانی | شرکتها و سازمانها |
| استرالیا | GovTEAMS | سرویس تحت مدیریت دولت، مبتنی بر فناوری خارجی | دستگاههای دولتی و شرکای آنها |
این نمونهها از نظر امکانات، مدل استقرار، مالکیت و نوع مخاطب یکسان نیستند؛ اما همگی نشاندهنده اهمیت ایجاد راهکارهای تخصصی برای کنترل و تبادل اطلاعات سازمانی هستند.
نکته قابلتوجه این است که هیچ مدل واحدی برای تمام کشورها وجود ندارد.
برخی کشورها سامانه دولتی اختصاصی دارند، برخی از محصولات تجاری داخلی استفاده میکنند و برخی دیگر، خدمات خارجی را در چارچوب سیاستهای امنیتی و مدیریتی خود به کار میگیرند.
در نتیجه، مسئله اصلی صرفاً ملیت تولیدکننده نیست، بلکه میزان استقلال، امنیت و کنترل واقعی سازمان بر اطلاعات است.
حاکمیت داده فقط موضوع دولتها نیست؛ چرا صنایع خصوصی به آن نیاز دارند؟
هنگامی که از حاکمیت داده سخن میگوییم، معمولاً سازمانهای دولتی و اطلاعات طبقهبندیشده اولین موضوعاتی هستند که به ذهن میرسند.
اما بخش بزرگی از اطلاعات ارزشمند هر کشور در اختیار شرکتهای خصوصی و صنایع بزرگ قرار دارد.
نقشههای مهندسی، دانش فنی، اطلاعات تجاری، اسناد مالی، قراردادها، اطلاعات مشتریان و نتایج پژوهشها میتوانند برای یک سازمان اهمیت راهبردی داشته باشند.
از دست رفتن یا افشای این اطلاعات ممکن است به خسارت مالی، توقف پروژه، آسیب به اعتبار تجاری یا ازدسترفتن مزیت رقابتی منجر شود.
به همین دلیل، حفاظت از دادهها باید در سطح سازمانهای خصوصی نیز مورد توجه قرار گیرد.
صنعت پتروشیمی؛ حفاظت از دانش فنی و اسناد پروژه
یک شرکت پتروشیمی را تصور کنید که در حال اجرای پروژه توسعه واحد تولیدی جدید است.
در این پروژه، صدها یا هزاران فایل شامل نقشههای مهندسی، مدارک تجهیزات، اسناد مناقصه، قراردادها و گزارشهای فنی میان واحدهای مختلف و پیمانکاران تبادل میشود.
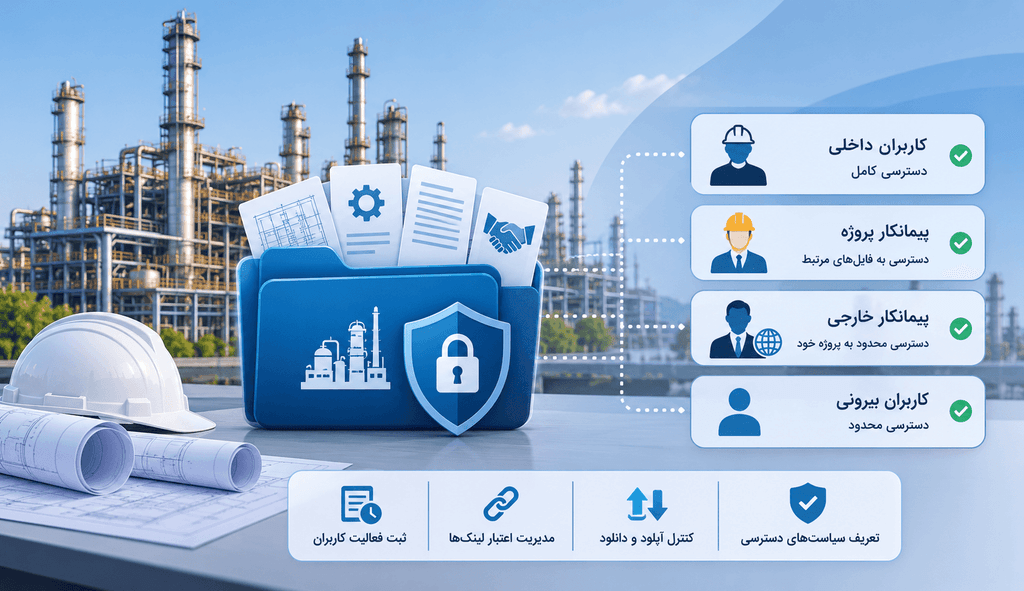
پیمانکار خارجی باید بتواند به فایلهای مرتبط با وظایف خود دسترسی داشته باشد؛ اما نباید به اطلاعات سایر پروژهها دسترسی پیدا کند.
از طرف دیگر، شاید سازمان بخواهد کاربران مستقر در شبکه داخلی بتوانند فایلها را بارگذاری و دریافت کنند، اما برای برخی کاربران بیرونی محدودیتهای متفاوتی اعمال شود.
در چنین شرایطی، استفاده از یک پلتفرم سازمانی با قابلیت تعریف سیاستهای دسترسی میتواند مدیریت اطلاعات را سادهتر و قابلکنترلتر کند.
برای مثال، سازمان میتواند سیاستهایی درباره دسترسی به پوشههای پروژه، مجوز آپلود و دانلود، اعتبار لینکهای اشتراکگذاری و ثبت فعالیت کاربران تعریف کند.
این سیاستها باید براساس سطح محرمانگی اطلاعات، نقش کاربر و الزامات امنیتی سازمان طراحی شوند.
شرکتهای عمرانی؛ تبادل امن نقشهها و مدارک اجرایی
در پروژههای عمرانی، اطلاعات اغلب میان دفتر مرکزی، کارگاه، مشاور، پیمانکار و کارفرما در گردش هستند. یکی از چالشهای رایج، تعدد نسخههای فایل و ارسال اسناد از مسیرهای پراکنده است.
فرض کنید نسخه جدید یک نقشه اجرایی منتشر شده است، اما بخشی از تیم پروژه همچنان به نسخه قبلی دسترسی دارد. این موضوع میتواند باعث خطا در اجرا، دوبارهکاری و افزایش هزینه پروژه شود.
استفاده از بستری متمرکز برای مدیریت فایلها، نسخهها و مجوزهای دسترسی میتواند به کاهش چنین مشکلاتی کمک کند.
بانکها و مؤسسات مالی؛ کنترل دسترسی و قابلیت حسابرسی
در سازمانهای مالی، حفاظت از محرمانگی اطلاعات اهمیت بالایی دارد. اطلاعات مشتریان، گزارشهای حسابرسی، اسناد اعتباری و مدارک قراردادی باید مطابق سیاستهای امنیتی سازمان نگهداری و تبادل شوند.
برای چنین مجموعههایی، صرفاً داشتن فضای ذخیرهسازی کافی نیست. سازمان باید بتواند مشخص کند چه کسی به اطلاعات دسترسی دارد، چه فعالیتهایی انجام شده و در صورت بروز رویداد امنیتی، چه اطلاعاتی برای بررسی در دسترس است.
دانشگاهها و مراکز پژوهشی؛ حفاظت از داراییهای علمی
دانشگاهها و مراکز تحقیقاتی نیز حجم بزرگی از اطلاعات ارزشمند تولید میکنند. نتایج آزمایشها، دادههای پژوهشی، اسناد طرحهای مشترک، پایاننامهها و قراردادهای تحقیقاتی، بخشی از این داراییها هستند.
در پروژههای مشترک میان دانشگاه و صنعت، لازم است اطلاعات میان اعضای مجاز تبادل شوند، بدون آنکه کنترل سازمان بر دسترسی و اشتراکگذاری از بین برود.
مانیادرایو؛ رویکردی ایرانی به مدیریت مستقل و امن فایلهای سازمانی
تجربه کشورهای مختلف نشان میدهد که مدیریت و اشتراکگذاری اطلاعات حساس، نیازمند راهکارهایی متناسب با ساختار و الزامات هر سازمان است.
در ایران نیز بانکها، شرکتهای پتروشیمی، سازمانهای دولتی، دانشگاهها، شرکتهای مهندسی و مجموعههای صنعتی با چنین نیازهایی مواجه هستند.
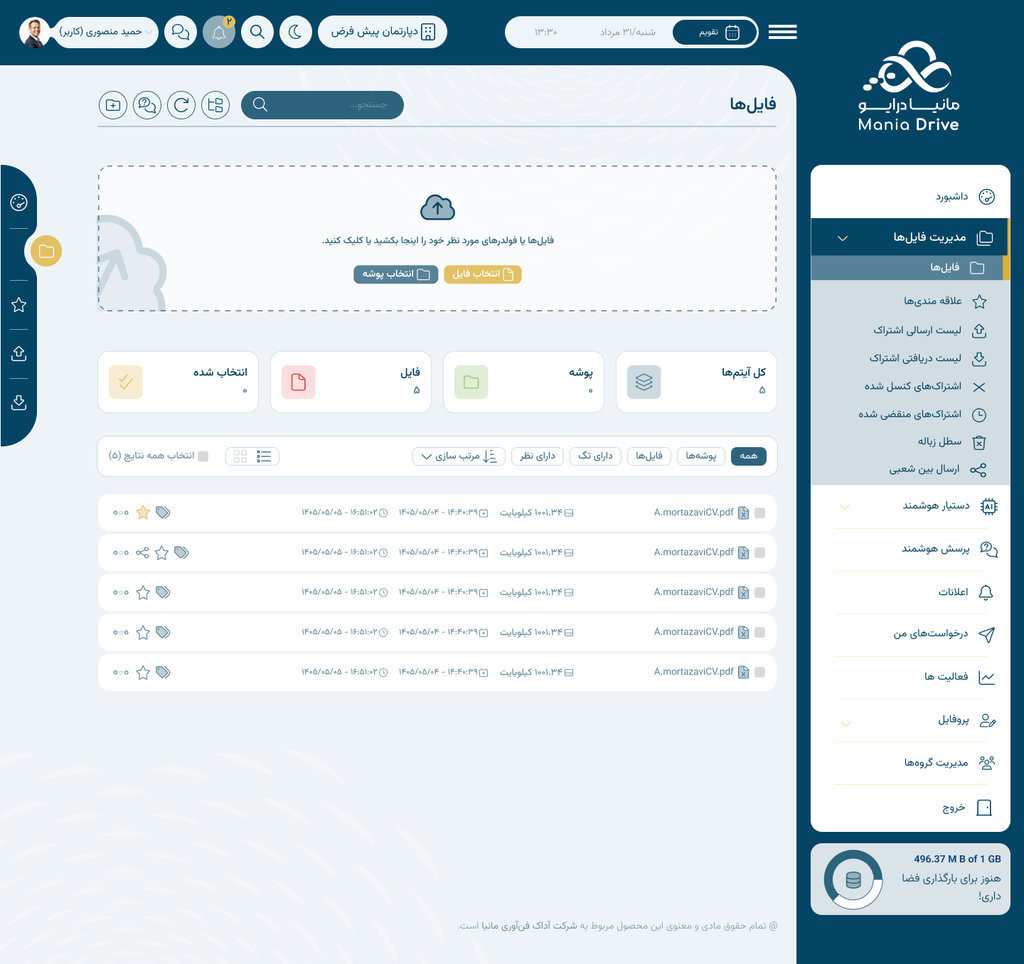
مانیادرایو (ManiaDrive) اولین پلتفرم دارای گواهی افتا در ایران، برای نگهداری، مدیریت و اشتراکگذاری امن فایلهای سازمانی است که با تمرکز بر نیازهای مجموعههای بزرگ و قابلیت استقرار در زیرساخت اختصاصی آنها توسعه یافته است.
در رویکرد مانیادرایو، سازمان میتواند بهجای وابستهکردن فرایند تبادل اسناد خود به یک سرویس عمومی خارجی، از بستری استفاده کند که مدیریت آن با سیاستها و ساختار فناوری اطلاعات مجموعه هماهنگ باشد.
قابلیت استقرار در زیرساخت سازمان
یکی از ویژگیهای مهم مانیادرایو، امکان استقرار آن در زیرساخت داخلی سازمان یا محیط اختصاصی موردنظر مشتری است. این رویکرد به سازمان اجازه میدهد درباره محل نگهداری فایلها، ظرفیت ذخیرهسازی، ساختار شبکه و نحوه دسترسی کاربران تصمیمگیری کند.
استقرار داخلی همچنین امکان پیادهسازی سیاستهای امنیتی متناسب با شرایط سازمان را فراهم میکند. البته امنیت نهایی به نحوه نصب، پیکربندی، نگهداری، پشتیبانگیری و مدیریت زیرساخت نیز وابسته است.
مدیریت دسترسی کاربران و گروهها
در سازمانهای بزرگ، کاربران نباید صرفاً به دلیل عضویت در یک مجموعه، به تمام اطلاعات آن دسترسی داشته باشند. مانیادرایو با ارائه قابلیتهای مدیریت کاربران، گروهها و مجوزهای دسترسی، امکان تعریف سطوح مختلف دسترسی به اطلاعات را فراهم میکند.
این موضوع برای مجموعههایی که چندین واحد سازمانی، پروژه یا پیمانکار دارند، اهمیت زیادی دارد.
سیاستهای دسترسی مبتنی بر آدرس IP
یکی از نیازهای مهم سازمانها، کنترل دسترسی کاربران براساس موقعیت شبکهای آنهاست. در مانیادرایو، سیاستهای مبتنی بر آدرس IP میتوانند برای تفکیک دسترسی در شبکههای داخلی و خارجی استفاده شوند.
برای مثال، سازمانی را در نظر بگیرید که پیمانکار آن از خارج مجموعه به سامانه دسترسی دارد.
ممکن است سازمان بخواهد پیمانکار هنگام اتصال مستقیم از یک آدرس IP مجاز، امکان آپلود و دانلود داشته باشد؛ اما همان کاربر هنگام اتصال از طریق یک سرور واسط مشخص، تنها مجاز به دانلود باشد.
با تعریف سیاستهای مناسب، میتوان چنین سناریوهایی را مدیریت کرد.
البته IP بهتنهایی معیار کافی برای احراز هویت یا تشخیص قطعی موقعیت کاربر نیست و بهتر است در کنار احراز هویت، نقشهای کاربری و سایر کنترلهای امنیتی استفاده شود.
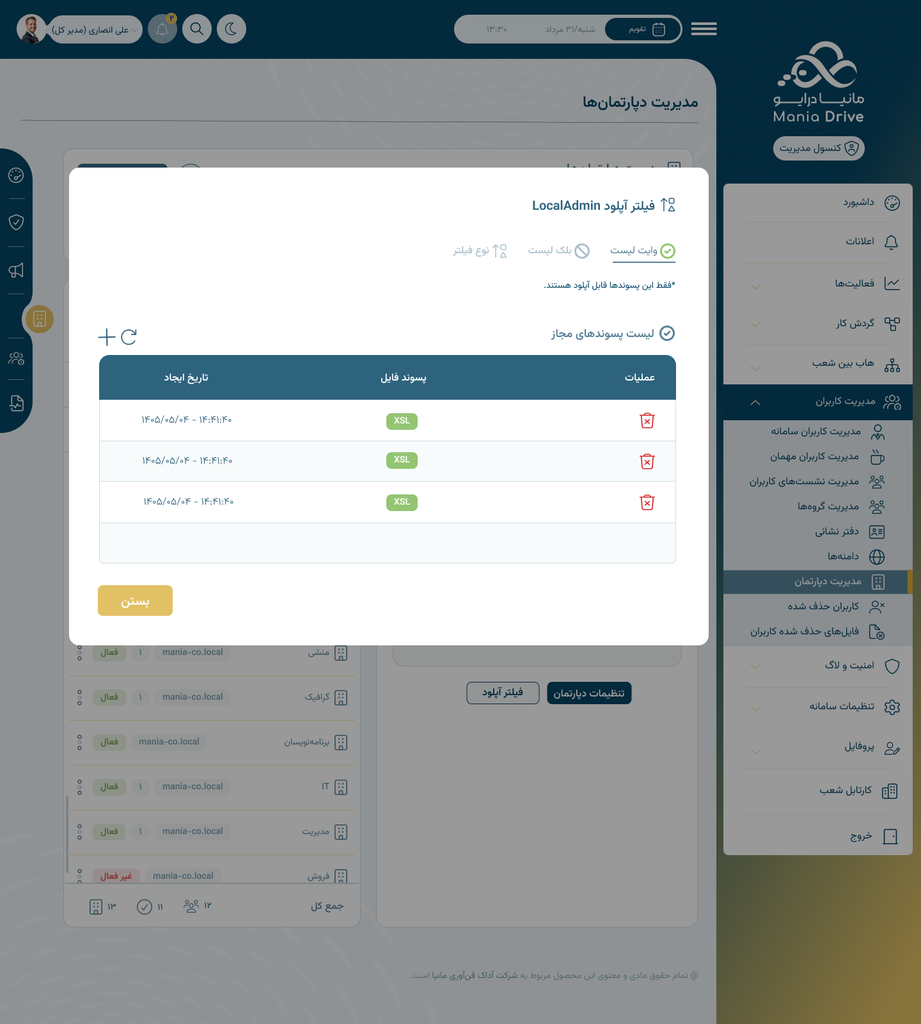
کنترل نوع فایلهای قابل انتقال
در بعضی سازمانها، محدودکردن انواع فایلهای قابل بارگذاری یا دریافت ضروری است. برای مثال، ممکن است سازمان بخواهد تنها فایلهای مرتبط با اسناد اداری و مهندسی در یک فضای مشخص بارگذاری شوند.
سیاستهای فهرست مجاز و غیرمجاز پسوند فایلها، یا Whitelist و Blacklist، میتوانند بخشی از این نیاز را پوشش دهند. البته برای حفاظت مؤثر، بررسی پسوند باید در کنار سایر کنترلها، از جمله اعتبارسنجی نوع واقعی فایل و اسکن امنیتی، قرار گیرد.
یکپارچگی با زیرساخت هویت سازمانی
در سازمانهایی که از Active Directory یا LDAP استفاده میکنند، یکپارچگی سامانه مدیریت فایل با زیرساخت هویت موجود میتواند مدیریت کاربران را سادهتر کند.
بهجای ایجاد و مدیریت مستقل تمام حسابهای کاربری، سازمان میتواند از سازوکارهای هویتی موجود خود بهره ببرد. این موضوع بهویژه برای سازمانهای بزرگ با تعداد زیاد کاربران و گروههای کاری اهمیت دارد.
ثبت رویدادها و قابلیت نظارت
مدیریت امن اطلاعات صرفاً به تعیین مجوزهای دسترسی محدود نمیشود. سازمان باید بتواند فعالیتهای مرتبط با فایلها را بررسی و در صورت نیاز، رویدادهای مهم را پیگیری کند. ثبت فعالیتها و گزارشهای حسابرسی میتوانند به تیمهای فناوری اطلاعات و امنیت در نظارت بر استفاده از سامانه کمک کنند.
آیا بومیبودن یک نرمافزار بهتنهایی کافی است؟
پاسخ کوتاه، خیر است.
بومیبودن یک محصول میتواند مزایایی مانند دسترسی به پشتیبانی داخلی، امکان سفارشیسازی و کاهش برخی وابستگیهای خارجی داشته باشد. اما این ویژگی بهتنهایی تضمینکننده امنیت اطلاعات نیست.
یک پلتفرم مدیریت فایل سازمانی باید از جنبههای مختلف بررسی شود؛ از جمله:
- معماری امنیتی و روشهای رمزنگاری
- کنترل دسترسی و احراز هویت
- قابلیت ثبت و بررسی رویدادها
- مدیریت آسیبپذیریها و بهروزرسانیهای امنیتی
- پایداری و امکان بازیابی اطلاعات
- یکپارچگی با سامانههای موجود
- کیفیت پشتیبانی و مستندات فنی
- قابلیت توسعه و پاسخگویی به افزایش کاربران
- میزان استقلال از زیرساختها و خدمات بیرونی
همچنین استفاده از نرمافزار متنباز لزوماً به معنی نبود پشتیبانی نیست. اما سوال این است که آیا آن پشتیبانی همیشه و به خصوص در شرایط حساس در دسترس خواهد بود یا خیر؟ یا سوال دیگر اینکه آیا تیم پشتیبانی نرم افزار به ایران سرویس میدهد یا خیر؟ آیا پشتیبانی تحت تحریم قرار گرفته است یا خیر؟
برخی محصولات سازمانی متنباز توسط شرکتهای تجاری پشتیبانی میشوند و حتی ممکن است به دلیل امکان بررسی کد و کاهش وابستگی به یک تأمینکننده، بخشی از راهبرد استقلال دیجیتال سازمان باشند.
در مقابل، محصولات تجاری اختصاصی نیز میتوانند با ارائه پشتیبانی حرفهای، توسعه متناسب با نیاز مشتری و تعهدات قراردادی مشخص، پاسخگوی نیاز سازمان باشند.
بنابراین انتخاب مناسب باید بر مبنای ارزیابی فنی، امنیتی و عملیاتی انجام شود.
آینده حاکمیت داده؛ از ذخیرهسازی مستقل تا مدیریت هوشمند اطلاعات
با افزایش حجم اطلاعات سازمانی، نیاز شرکتها صرفاً به نگهداری فایلها محدود نخواهد ماند. سازمانها بهتدریج به ابزارهایی نیاز پیدا میکنند که علاوه بر ذخیرهسازی و اشتراکگذاری، امکان مدیریت هوشمند محتوای اطلاعاتی را نیز فراهم کنند.
فناوریهایی مانند هوش مصنوعی، پردازش زبان طبیعی و جستوجوی معنایی میتوانند در آینده نقش مهمی در این حوزه داشته باشند. برای مثال، یک شرکت صنعتی ممکن است میلیونها صفحه سند فنی، نقشه، قرارداد و گزارش داشته باشد. در چنین محیطی، صرفاً جستوجو براساس نام فایل برای یافتن اطلاعات موردنیاز کافی نیست.
قابلیتهایی مانند استخراج متن از اسناد، دستهبندی خودکار، برچسبگذاری هوشمند و جستوجوی معنایی میتوانند دسترسی کارکنان مجاز به دانش سازمانی را سادهتر کنند. اما توسعه این قابلیتها یک پرسش امنیتی مهم ایجاد میکند:
آیا استفاده از هوش مصنوعی مستلزم انتقال اسناد محرمانه سازمان به سرویسهای خارجی است؟
پاسخ الزاماً مثبت نیست.
با استفاده از معماری مناسب و زیرساخت پردازشی داخلی، میتوان برخی قابلیتهای هوش مصنوعی را در محیط اختصاصی سازمان اجرا کرد.
این رویکرد میتواند امکان بهرهبرداری از فناوریهای هوشمند را در کنار کنترل بیشتر بر دادهها فراهم کند.
البته اجرای امن چنین سامانههایی نیازمند مدیریت دقیق دسترسی، کنترل پردازش اطلاعات، ارزیابی مدلهای هوش مصنوعی و حفاظت از دادههای حساس است.
برای پلتفرمهایی مانند مانیادرایو، حرکت به سمت مدیریت هوشمند و قابلکنترل اطلاعات میتواند یکی از مسیرهای توسعه آینده برای آینده سازمان ها باشد. چیزی که مانیا درایو به خوبی از آن پشتیبانی می کند.
جمعبندی؛ استقلال دیجیتال از کنترل اطلاعات آغاز میشود
بررسی تجربه کشورهایی مانند فرانسه، هند، آلمان، بریتانیا، سوئیس، ژاپن و استرالیا نشان میدهد که نیاز به مدیریت امن و مستقل اطلاعات، محدود به یک کشور یا صنعت نیست.
فرانسه با پلتفرم دولتی Fichiers و راهکار سازمانی Oodrive، هند با GovDrive، آلمان با OpenCloud و سایر کشورها از طریق محصولات تخصصی یا خدمات تحت مدیریت خود، رویکردهای متفاوتی برای پاسخگویی به این نیاز در پیش گرفتهاند.
این نمونهها یک پیام مشترک دارند:
اطلاعات سازمانی دارایی راهبردی هستند و نحوه نگهداری، مدیریت و اشتراکگذاری آنها باید تحت سیاستهای روشن و قابلکنترل قرار داشته باشد.
این ضرورت برای دولتها اهمیت دارد، اما به آنها محدود نمیشود.
شرکتهای پتروشیمی، بانکها، دانشگاهها، مجموعههای عمرانی، شرکتهای مهندسی و سایر بنگاههای خصوصی نیز برای حفاظت از دانش فنی و اطلاعات تجاری خود به چنین رویکردی نیاز دارند.
در ایران، توسعه راهکارهای بومی مانند مانیادرایو میتواند به سازمانها کمک کند تا با استقرار سامانه مدیریت فایل در زیرساخت اختصاصی خود، کنترل بیشتری بر محل نگهداری اطلاعات، دسترسی کاربران و فرایندهای اشتراکگذاری داشته باشند.
در نهایت، استقلال دیجیتال به معنی کنارگذاشتن تمام فناوریهای خارجی نیست؛ بلکه به معنی برخورداری از اختیار، شفافیت و توانایی مدیریت ریسک در استفاده از فناوری است.
کشورهایی که برای اطلاعات خود ارزش راهبردی قائلاند، به راهکارهایی نیاز دارند که امکان حفظ کنترل بر این اطلاعات را فراهم کنند؛ چه در بخش دولتی و چه در صنایع و شرکتهای خصوصی.
مانیادرایو با تمرکز بر مدیریت و اشتراکگذاری امن فایلهای سازمانی، یکی از راهکارهای ایرانی در پاسخ به این نیاز است.