
در بسیاری از سازمانها، دسترسی به شبکه داخلی یا اتصال از طریق VPN همچنان بهعنوان یکی از نشانههای قابلاعتماد بودن کاربران در نظر گرفته میشود. این رویکرد ممکن است در گذشته برای محافظت از منابع سازمانی کافی به نظر میرسید، اما با گسترش دورکاری، استفاده از پیمانکاران، دسترسیهای راه دور و افزایش تبادل فایلهای سازمانی، دیگر نمیتوان صرفاً بر اساس محل اتصال کاربر درباره سطح دسترسی او تصمیم گرفت.
معماری Zero Trust یا اعتماد صفر با تغییر این رویکرد، یک اصل اساسی را مطرح میکند: «هرگز اعتماد نکن، همیشه اعتبارسنجی کن» (Never Trust, Always Verify).
بر اساس این معماری، هیچ کاربری صرفاً به دلیل حضور در شبکه داخلی، اتصال به VPN یا ورود به یک سرور سازمانی نباید به تمام اطلاعات و فایلها دسترسی داشته باشد. در این مقاله بررسی میکنیم که معماری Zero Trust چه نقشی در مدیریت فایل سازمانی دارد و چگونه میتوان با استفاده از قابلیتهای کنترل دسترسی در مانیادرایو، بخشی از اصول این رویکرد امنیتی را در سازمان اجرا کرد.
معماری Zero Trust چیست و چرا در امنیت اطلاعات اهمیت دارد؟
Zero Trust یک مدل امنیتی است که بر اساس آن، هیچ کاربر، دستگاه یا ارتباطی بهصورت پیشفرض قابلاعتماد نیست؛ حتی اگر درخواست دسترسی از داخل شبکه سازمان ارسال شده باشد.
در مدلهای امنیتی سنتی، معمولاً یک مرز مشخص میان شبکه داخلی و اینترنت در نظر گرفته میشود. کاربران پس از عبور از این مرز و احراز هویت اولیه، ممکن است به بخش بزرگی از منابع داخلی دسترسی پیدا کنند. این رویکرد بهنوعی بر اعتماد به محیط شبکه متکی است.
اما در معماری Zero Trust، محل اتصال کاربر بهتنهایی معیار امنیتی محسوب نمیشود. هر درخواست دسترسی باید بر اساس اطلاعاتی مانند هویت کاربر، نقش سازمانی، نوع منبع درخواستی، موقعیت اتصال و سیاستهای امنیتی بررسی شود.
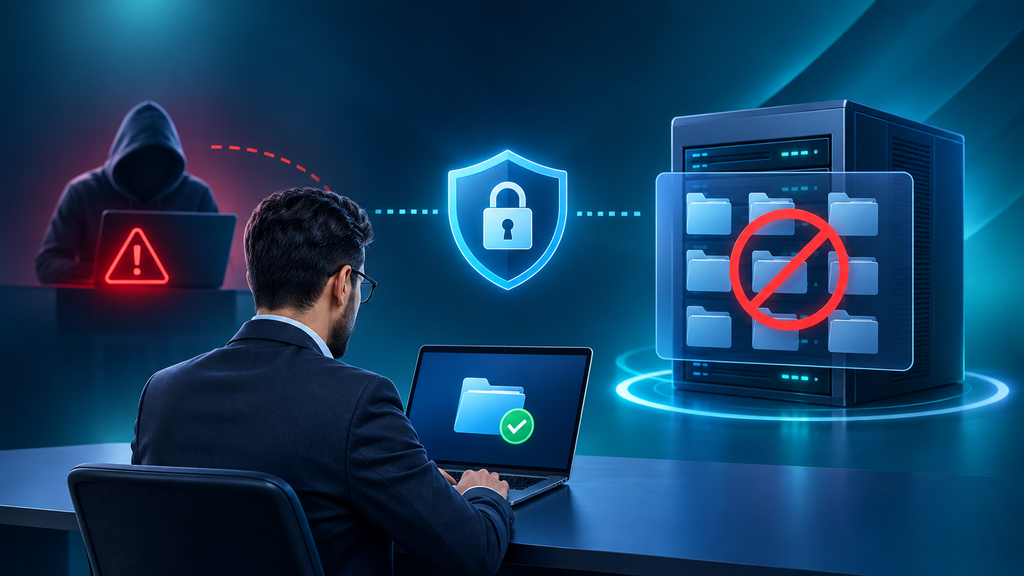
برای مثال، اگر یک کارمند از طریق VPN به شبکه شرکت متصل شود، این اتصال به معنای دریافت مجوز دسترسی به تمام فایلهای سازمان نیست. سیستم باید بررسی کند که این کارمند چه نقشی دارد و برای مشاهده، دانلود یا ویرایش کدام اطلاعات مجوز دریافت کرده است.
چرا دسترسی به شبکه داخلی به معنای اعتماد نیست؟
فرض کنید یک پیمانکار برای انجام پروژهای به سرور سازمان متصل میشود. این شخص ممکن است برای دریافت اسناد پروژه و ارسال فایلهای تکمیلشده به دسترسی نیاز داشته باشد؛ اما آیا باید بتواند تمام اطلاعات موجود در سرور یا مخزن فایل سازمان را مشاهده و دانلود کند؟
پاسخ منفی است.
دسترسی به شبکه داخلی تنها امکان برقراری ارتباط با منابع سازمان را فراهم میکند و نباید با مجوز استفاده از تمام آن منابع یکسان در نظر گرفته شود.
چند عامل باعث میشوند اعتماد صرف به شبکه داخلی رویکرد مناسبی نباشد:
- سرقت اطلاعات احراز هویت: در صورت سرقت نام کاربری و رمز عبور، مهاجم ممکن است بتواند با هویت یک کاربر معتبر وارد شبکه شود.
- تهدیدهای داخلی: کاربران دارای دسترسی مجاز نیز ممکن است بهصورت عمدی یا سهوی اطلاعات حساس را در اختیار افراد غیرمجاز قرار دهند.
- گسترش دسترسیهای راه دور: اتصال از طریق VPN و Remote Desktop باعث میشود کاربران از موقعیتها و دستگاههای مختلف به منابع سازمانی دسترسی پیدا کنند.
- افزایش سطح حمله: دسترسی گسترده کاربران به فایلها و پوشهها میتواند در صورت نفوذ به یک حساب کاربری، دامنه خسارت را افزایش دهد.
بنابراین، سازمانها باید بهجای اعتماد به موقعیت اتصال، هر درخواست دسترسی به فایلها را بر اساس مجموعهای از سیاستهای مشخص ارزیابی کنند.
نقش Zero Trust در مدیریت فایل سازمانی
مدیریت فایل سازمانی یکی از بخشهایی است که اجرای اصول Zero Trust در آن اهمیت زیادی دارد. فایلها ممکن است شامل قراردادها، اسناد مالی، اطلاعات مشتریان، مدارک منابع انسانی و دادههای محرمانه پروژهها باشند.
اگر تمام کاربران متصل به شبکه داخلی بتوانند به این اطلاعات دسترسی داشته باشند، حتی وجود فایروال، VPN و سایر تجهیزات امنیتی نیز نمیتواند بهتنهایی از دسترسی غیرمجاز به فایلها جلوگیری کند.
برای نزدیک شدن به مدل Zero Trust، بهتر است سیاستهای دسترسی به فایلها بر اساس چند معیار مستقل تعریف شوند:
۱. کنترل دسترسی بر اساس هویت کاربر
اولین مرحله، شناسایی کاربری است که درخواست دسترسی ارسال میکند. هر فرد باید با هویت مشخص خود به سامانه مدیریت فایل وارد شود و مجوزهای دسترسی نیز به همان هویت اختصاص پیدا کنند.
در این مدل، استفاده از یک حساب کاربری مشترک برای چند نفر مناسب نیست؛ زیرا امکان تشخیص دقیق مسئولیت و محدوده دسترسی هر فرد را کاهش میدهد.
۲. تعیین مجوزها بر اساس نقش سازمانی
تمام کاربران یک سازمان به اطلاعات یکسان نیاز ندارند. مدیر مالی، کارشناس منابع انسانی، مدیر پروژه و پیمانکار هرکدام باید به منابع مرتبط با مسئولیت خود دسترسی داشته باشند.
در این رویکرد، میتوان از سیاستهای کنترل دسترسی مبتنی بر نقش (RBAC) استفاده کرد. برای مثال، اعضای واحد مالی به اسناد مالی دسترسی داشته باشند، در حالی که کاربران سایر واحدها امکان مشاهده یا دانلود این فایلها را نداشته باشند.
۳. محدودسازی دسترسی بر اساس IP و محدوده شبکه
یکی دیگر از معیارهای مهم، بررسی محل و محدوده اتصال کاربر است.
برای مثال، سازمان میتواند دسترسی به برخی فایلهای حساس را به آدرسهای IP مشخص یا محدودههای شبکه مورد تأیید محدود کند. به این ترتیب، حتی اگر کاربر با هویت معتبر وارد سامانه شده باشد، نوع دسترسی او میتواند بر اساس IP یا شبکه مبدأ متفاوت باشد.
البته آدرس IP بهتنهایی اثباتکننده هویت یا امنیت دستگاه نیست و باید در کنار سایر معیارهای اعتبارسنجی استفاده شود.
۴. تفکیک مجوزهای آپلود و دانلود
یکی از مهمترین نکات در مدیریت فایل سازمانی، تفاوت میان مجوز مشاهده، دریافت و ارسال اطلاعات است.
برای مثال، ممکن است یک پیمانکار اجازه دانلود اسناد یک پروژه را داشته باشد، اما مجاز به آپلود فایل در پوشههای مشخصی نباشد. در شرایط دیگر، سازمان میتواند به او اجازه دهد فایلهای تکمیلشده را بارگذاری کند، اما امکان دانلود سایر اطلاعات را نداشته باشد.
تفکیک مجوزهای آپلود و دانلود کمک میکند سطح دسترسی کاربران متناسب با نیاز واقعی آنها تعیین شود و از تبادل غیرضروری اطلاعات جلوگیری شود.
مانیادرایو چگونه به اجرای سیاستهای دسترسی همسو با Zero Trust کمک میکند؟
در یک سامانه مدیریت فایل سازمانی، امکان تعریف سیاستهای دسترسی دقیق اهمیت زیادی دارد. مانیادرایو با فراهم کردن قابلیتهای کنترل دسترسی مبتنی بر هویت کاربر، نقش سازمانی، آدرس IP، محدوده شبکه و مجوزهای مجزای آپلود و دانلود، به سازمانها کمک میکند دسترسی به فایلها را با جزئیات بیشتری مدیریت کنند.
برای درک بهتر، یک سناریوی سازمانی را در نظر بگیرید.
فرض کنید یک پیمانکار خارج از سازمان برای انجام یک پروژه با شرکت همکاری میکند. سازمان میخواهد این فرد بتواند از طریق اینترنت و با هویت مشخص خود به فایلهای پروژه دسترسی داشته باشد. در این شرایط، امکان تعریف مجوز آپلود و دانلود برای او وجود دارد تا بتواند اسناد موردنیاز را دریافت و فایلهای تکمیلشده را ارسال کند.
اما همین پیمانکار ممکن است در شرایط دیگری از طریق Remote Desktop به یک سرور مشخص در شبکه سازمان متصل شود. در این وضعیت، سازمان میتواند سیاست متفاوتی برای او در نظر بگیرد؛ بهطوریکه هنگام دسترسی از طریق IP یا محدوده شبکه مرتبط با آن سرور، تنها مجوز دانلود داشته باشد و امکان آپلود فایل برای او غیرفعال شود.
این مثال نشان میدهد که مجوز دسترسی یک کاربر لزوماً نباید در تمام شرایط ثابت باشد. هویت یکسان میتواند با توجه به IP، محدوده شبکه و سیاستهای تعریفشده، سطح دسترسی متفاوتی داشته باشد.
چنین رویکردی به سازمان کمک میکند بهجای اعطای دسترسی گسترده، مجوزها را متناسب با شرایط واقعی استفاده از فایلها مدیریت کند.
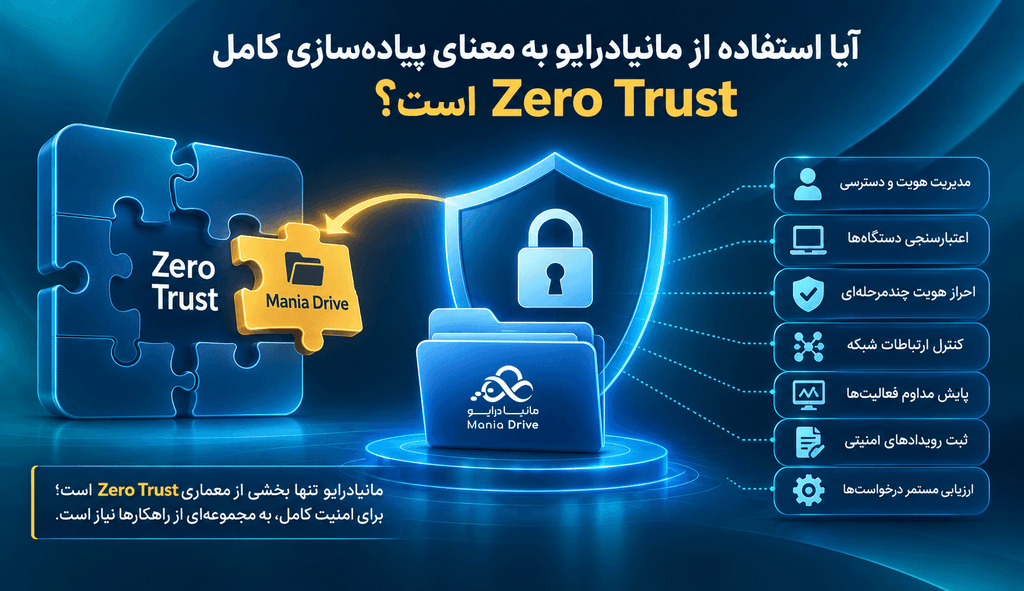
آیا استفاده از مانیادرایو به معنای پیادهسازی کامل Zero Trust است؟
خیر. این موضوع از نظر فنی اهمیت زیادی دارد.
Zero Trust یک معماری امنیتی جامع است که تنها به مدیریت فایل محدود نمیشود. اجرای کامل آن به مجموعهای از سازوکارها در حوزههای مختلف نیاز دارد؛ از جمله مدیریت هویت و دسترسی، اعتبارسنجی دستگاهها، احراز هویت چندمرحلهای، کنترل ارتباطات شبکه، پایش مداوم فعالیتها، ثبت رویدادهای امنیتی و ارزیابی مستمر درخواستهای دسترسی.
مانیادرایو با فراهم کردن امکان تعریف سیاستهای دقیق برای دسترسی به فایلها، میتواند بخشی از این معماری را در لایه مدیریت و تبادل اطلاعات پوشش دهد؛ اما استفاده از آن بهتنهایی به معنای پیادهسازی کامل Zero Trust در زیرساخت سازمان نیست.
برای رسیدن به چنین معماریای، لازم است سیاستهای مدیریت فایل در کنار سایر راهکارهای امنیتی سازمان طراحی و اجرا شوند.
جمعبندی
در دنیای امروز، اتصال به شبکه داخلی یا استفاده از VPN نباید به معنای اعتماد کامل به کاربران تلقی شود. هر کاربر باید تنها به اطلاعاتی دسترسی داشته باشد که برای انجام وظایف خود به آنها نیاز دارد و این دسترسی باید بر اساس هویت، نقش سازمانی، IP، محدوده شبکه و نوع مجوزهای تعریفشده مدیریت شود.
معماری Zero Trust با اصل «هرگز اعتماد نکن، همیشه اعتبارسنجی کن» به سازمانها کمک میکند از اعتماد پیشفرض به کاربران و ارتباطات فاصله بگیرند و کنترل دقیقتری بر منابع اطلاعاتی خود داشته باشند.
مانیادرایو نیز با ارائه قابلیتهای کنترل دسترسی، جدا نگه داشتن داده های هر بخش، دسترسی های مدیریتی نظارتی دقیق و سختگیرانه و همچنین تفکیک مجوزهای آپلود و دانلود، میتواند به اجرای سیاستهای همسو با این معماری در مدیریت فایل سازمانی کمک کند.
اگر سازمان شما به دنبال مدیریت امنتر فایلها، کنترل دسترسی کاربران و محدودسازی تبادل اطلاعات است، بررسی قابلیتهای مانیادرایو میتواند نقطه شروع مناسبی برای طراحی یک راهکار مدیریت فایل متناسب با نیازهای امنیتی سازمان باشد.